
三套大厂网络安全工程师面试题(附答案解析)冲刺金三银四,少走弯路、拿到offer_中安密码面试题
先自我介绍一下,小编浙江大学毕业,去过华为、字节跳动等大厂,目前阿里P7
深知大多数程序员,想要提升技能,往往是自己摸索成长,但自己不成体系的自学效果低效又漫长,而且极易碰到天花板技术停滞不前!
因此收集整理了一份《2024年最新网络安全全套学习资料》,初衷也很简单,就是希望能够帮助到想自学提升又不知道该从何学起的朋友。
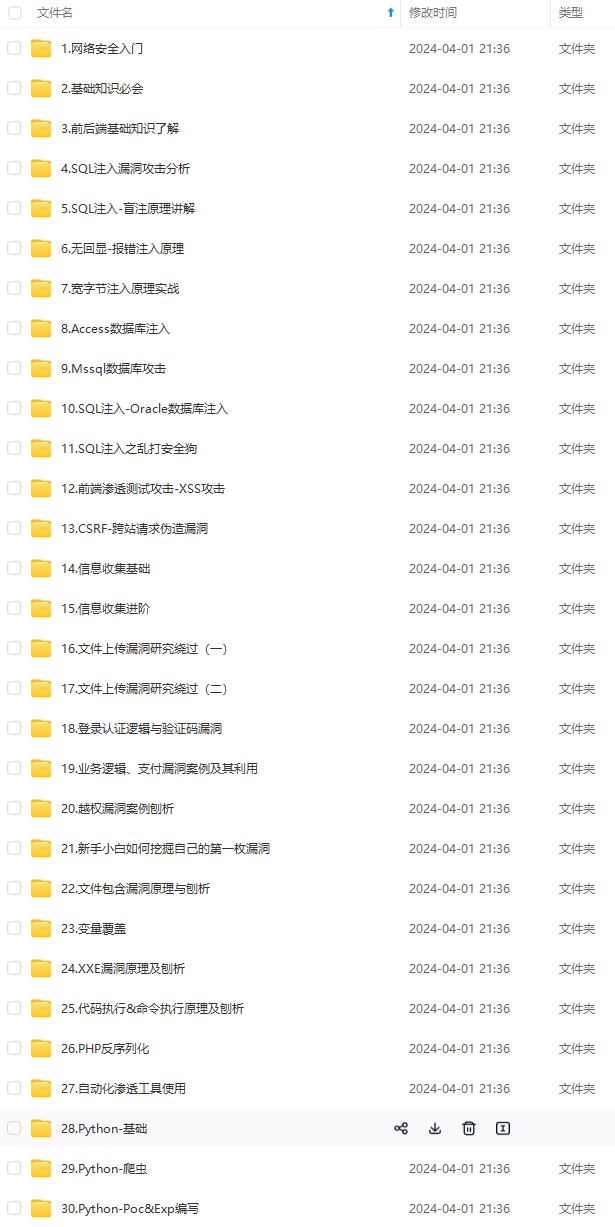
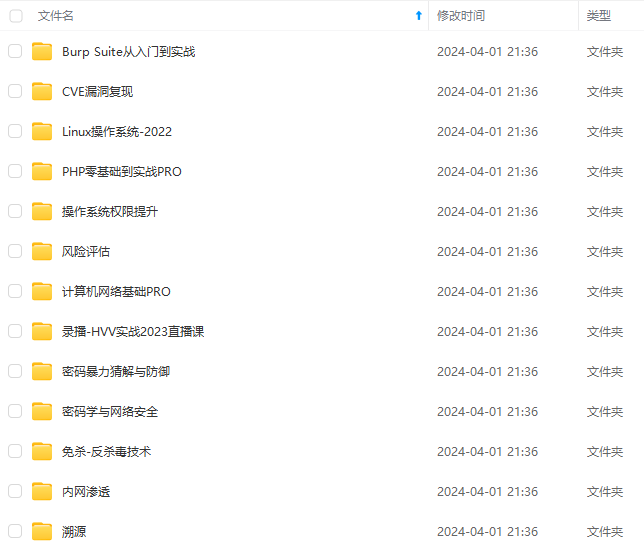
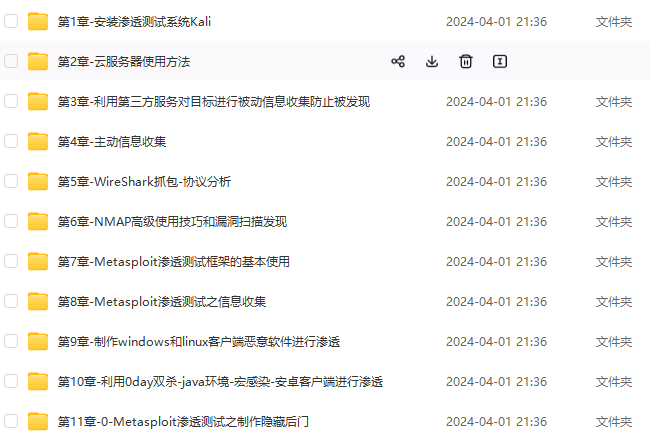
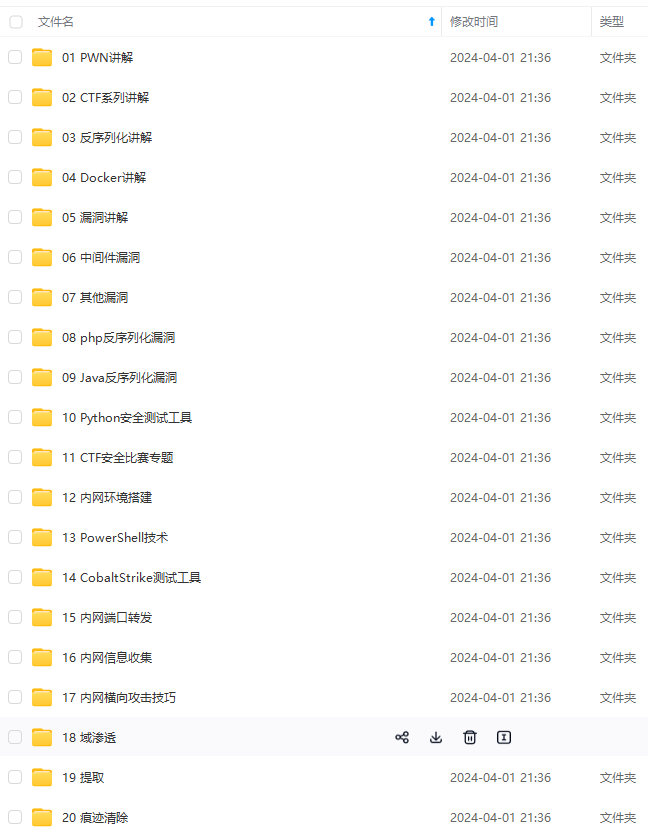
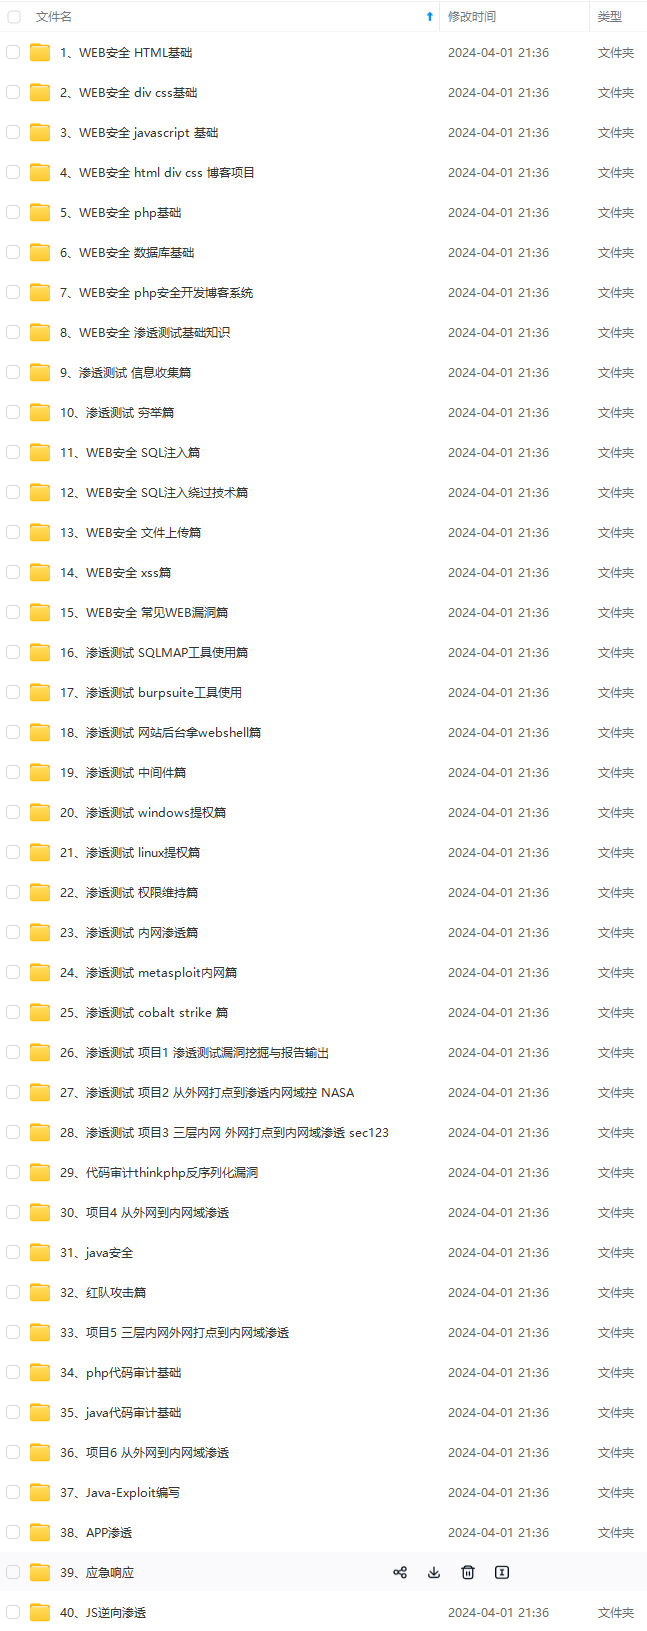
既有适合小白学习的零基础资料,也有适合3年以上经验的小伙伴深入学习提升的进阶课程,涵盖了95%以上网络安全知识点,真正体系化!
由于文件比较多,这里只是将部分目录截图出来,全套包含大厂面经、学习笔记、源码讲义、实战项目、大纲路线、讲解视频,并且后续会持续更新
如果你需要这些资料,可以添加V获取:vip204888 (备注网络安全)
正文
- windows 权限控制,种后门有哪几种方式
- php文件包含有哪些函数
- php命令执行有哪些函数
- phpmyadmin 如何渗透
- sqlmap查询当前数据库参数是啥
- 如何判断web服务器是linux还是windows
- CSRF、XSS 、XXE、Ssrf 分别是什么?以及修复方式
- 常见的不同web服务器解析漏洞? IIS apache nginx 等怎么利用
- http返回头里面有哪些项?能说出来几个 分别什么作用
- redis 未授权在渗透中如何利用
- 渗透测试执行流程
- 简单介绍一下nmap工具及使用
- nmap在扫描过程中如何规避安全设备
- 简单介绍一下metasploit工具
- metasploit中有哪些模块
- cs有接触过吗?介绍一下cs的功能吧
- 什么是Xray?有什么功能?如何使用
- 介绍一下burpsuite工具及其常用模块有哪些
- Webshell管理工具有哪些?有什么不同之处
- 什么是OWASP TOP 10?OWASP top10都有哪些漏洞
- 数据库类型?常见的端口?什么是SQL注入
- 什么是堆叠注入?mysql提权方式有哪些
- mysql提权之后可以执行命令吗
- 如何突破注入时字符被转义?SQL注入如何防御
- 什么是XSS?XSS类型有哪些?XSS漏洞有哪些危害
- 什么是dos、ddos攻击?如何防御
- 抓包工具用过哪些?如何使用
- 文件权限修改用什么命令?格式是怎么样的
- 复制文件用哪个命令,如果需要连同文件夹一块复制呢
- 移动文件用哪个命令?改名用哪个命令
- 终止进程用什么命令? 带什么参数
- 移动文件用哪个命令?改名用哪个命令
- Windows入侵排查思路
- Linux入侵排查思路
- 介绍一下Linux安全加固
- 介绍一下windows安全加固
- 接触过哪些安全设备?分别介绍一下功能
- 如何排除设备误报
- 拿shell了如何处理如何溯源攻击
- 遇到.exe文件如何处理
- 如何查看当前进程
- 介绍一下常见的web应用组件端口(比如mysql、tomcat)
- windwos如何查看本地的端口连接状况
- Windows和Linux的日志文件放在哪里
- 服务器存在webshell,如何处理
- 什么是SSL ?https是如何保证数据传输的安全(SSL是怎么工作保证安全的)
- 如何保证公钥不被篡改?
- 常见的状态码有哪些?
- TCP如何保证可靠传输?
- http长连接和短连接的区别
69道网络安全面试题
- php爆绝对路径方法?
- 你常用的渗透工具有哪些,最常用的是哪个?
- xss盲打到内网服务器的利用
- 鱼叉式攻击和水坑攻击?
- 什么是虚拟机逃逸?
- 中间人攻击?
- TCP三次握手过程?
- 七层模型?
- 对于云安全的理解
- 了解过websocket吗?
- DDOS是什么?有哪些?CC攻击是什么?区别是什么?
- land攻击是什么
- 你会如何进行信息收集?
- 什么是CRLF注入攻击?
- 防止XSS,前端后端两个角度?
- 如何防护一个端口的安全?
- webshell检测思路?
- 发现IIS的网站,怎样试它的漏洞?(根据版本)
- GPC是什么?开启了怎么绕过
- web常用的加密算法有什么
- XSS除了获取cookies还能做什么?
- 运营商(或其他)网络劫持
- DNS欺骗是什么
- 缓冲区溢出原理和防御
- 网络安全事件应急响应
- 企业内部安全
- 业务上线前,怎么测试,从哪些角度测试
- 应用有漏洞,但是无法修复和停用,你怎么办
- CSRF怎么防护?
- 文件上传绕过方法?
- 验证码相关利用点
- cookie你会测试什么内容
- 说出几个业务逻辑漏洞类型?
- 简述文件包含漏洞
- 渗透测试过程中发现一个只能上传zip文件的功能,有什么可能的思路?
- 为什么aspx木马权限比asp大?
- 只有一个登录页面有哪些思路?
- 请求头中哪些是有危害的?
- 谈谈水平/垂直/未授权越权访问的区别?
- xss有什么?执行存储型的xss的危害和原理
- 主机疑似遭到入侵,要看哪里的日志
- python常用的标准库
- reverse_tcp 和 bind_tcp 的区别?
- oauth认证过程中可能会出现什么问题,导致什么样的漏洞?
- 做了cdn的网站如何获取真实IP
- 如何实现跨域?
- jsonp跨域与CORS跨域的区别?
- 算法?了解过什么排序?
- SSRF漏洞利用?
- 常见后门方式?
- open_basedir访问目录限制绕过方法?
- PHP代码审计中容易出问题的点?
- 红蓝对抗中蓝队反杀红队场景和姿势?
- Redis未授权常见getshell的几种方式?
- JWT的攻击手法?(头部、负载、签名)
- JAVA中间件的漏洞,举几个例子?
- DNS外带可以用在哪些漏洞?
- HTTP-Only禁止的是JS读取cookie信息,如何绕过这个获取cookie
- 中间件漏洞总结?
- 谈一谈Windows系统与Linux系统提权的思路?
- python有哪些框架,其中出现过哪些漏洞
- 小程序的渗透和普通渗透的差异
- app本身的漏洞测试 四大组件
- IDS/IPS防护原理及绕过思路
- json的csrf的利用
- json格式的数据包可以测哪些漏洞
- 简述xxe漏洞原理与利用方式
- 内网服务器,如何进行信息收集?
- 如果拿下了内网边界层的某一个机器,如何对内网其他进行探测?
注:做这个List的目标不是很全,因为无论如何都不可能覆盖所有的面试问题,更多的还是希望由点达面,查漏补缺。
TODO LIST
- 渗透测试
- Web安全
- PHP安全
- Java安全
- Linux相关
- Windows相关
- 内网渗透
- 安全研发
- 甲方安全运营
最后
为了帮助大家更好的学习网络安全,小编给大家准备了一份网络安全入门/进阶学习资料,里面的内容都是适合零基础小白的笔记和资料,不懂编程也能听懂、看懂,所有资料共282G,朋友们如果有需要全套网络安全入门+进阶学习资源包,可以点击免费领取(如遇扫码问题,可以在评论区留言领取哦)~
😝有需要的小伙伴,可以点击下方链接免费领取或者V扫描下方二维码免费领取🆓

1️⃣零基础入门
① 学习路线
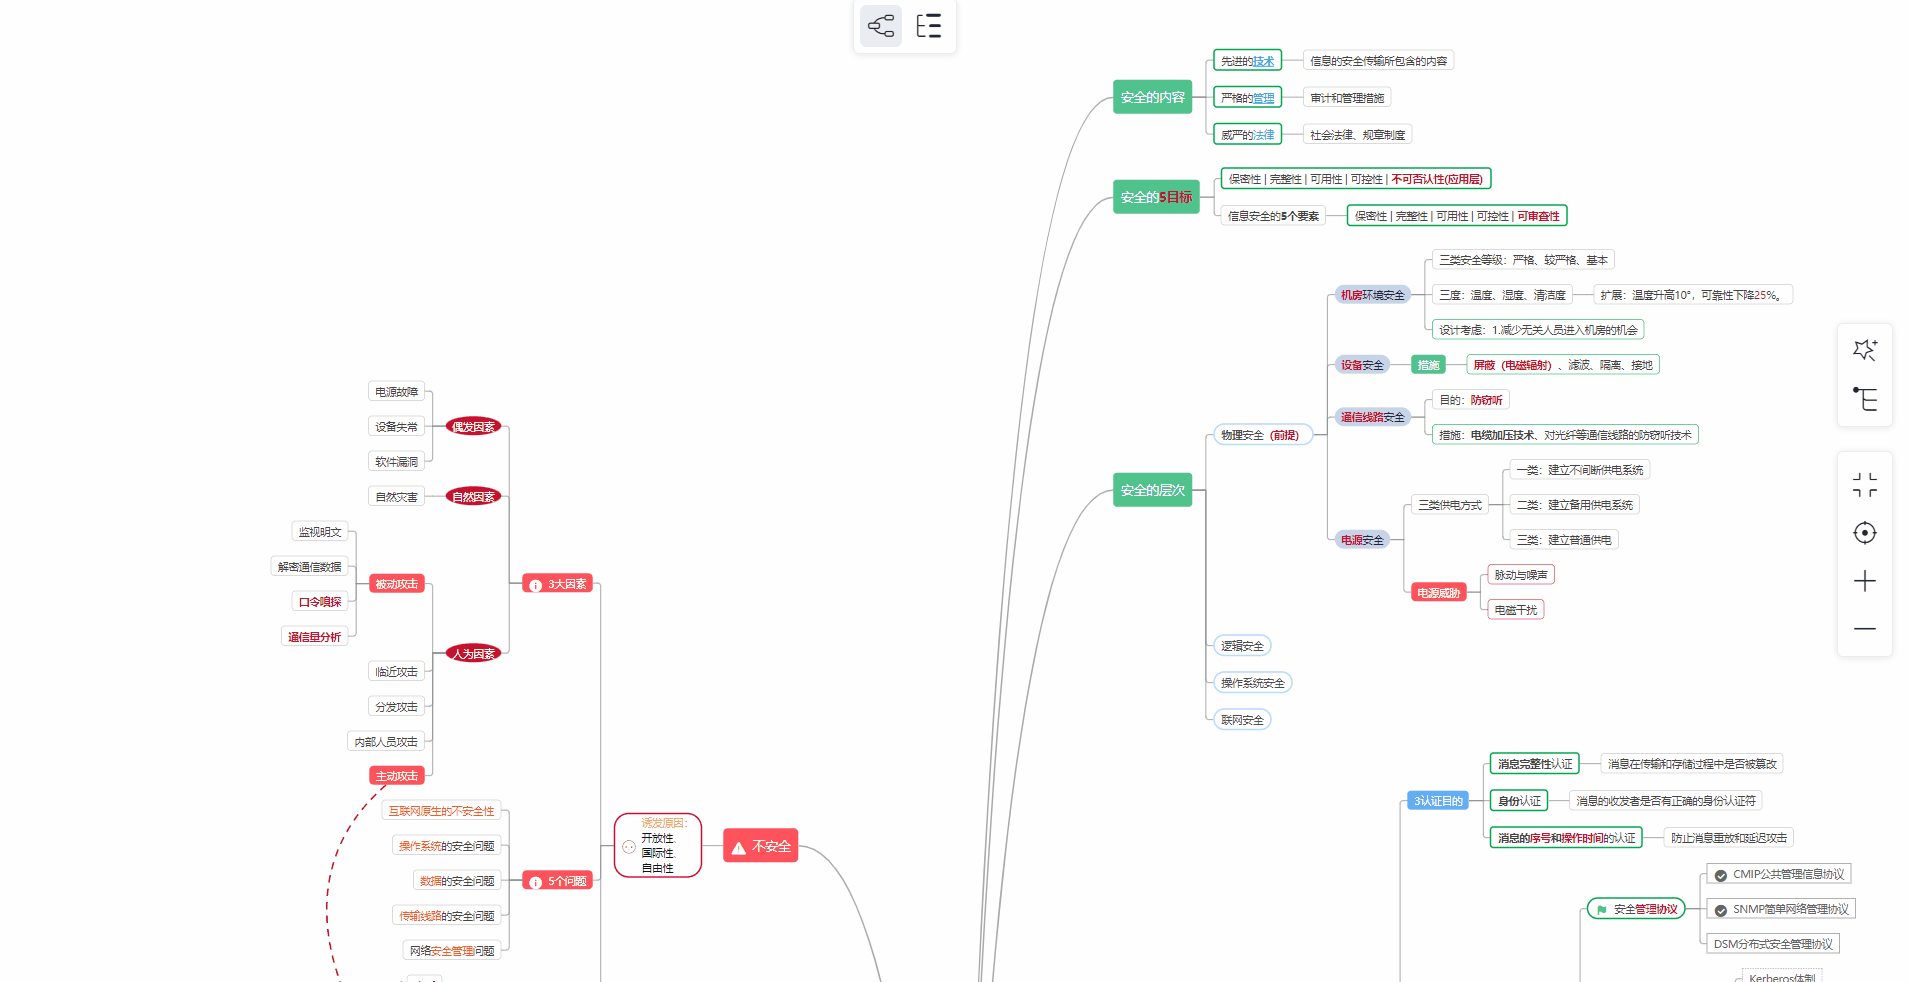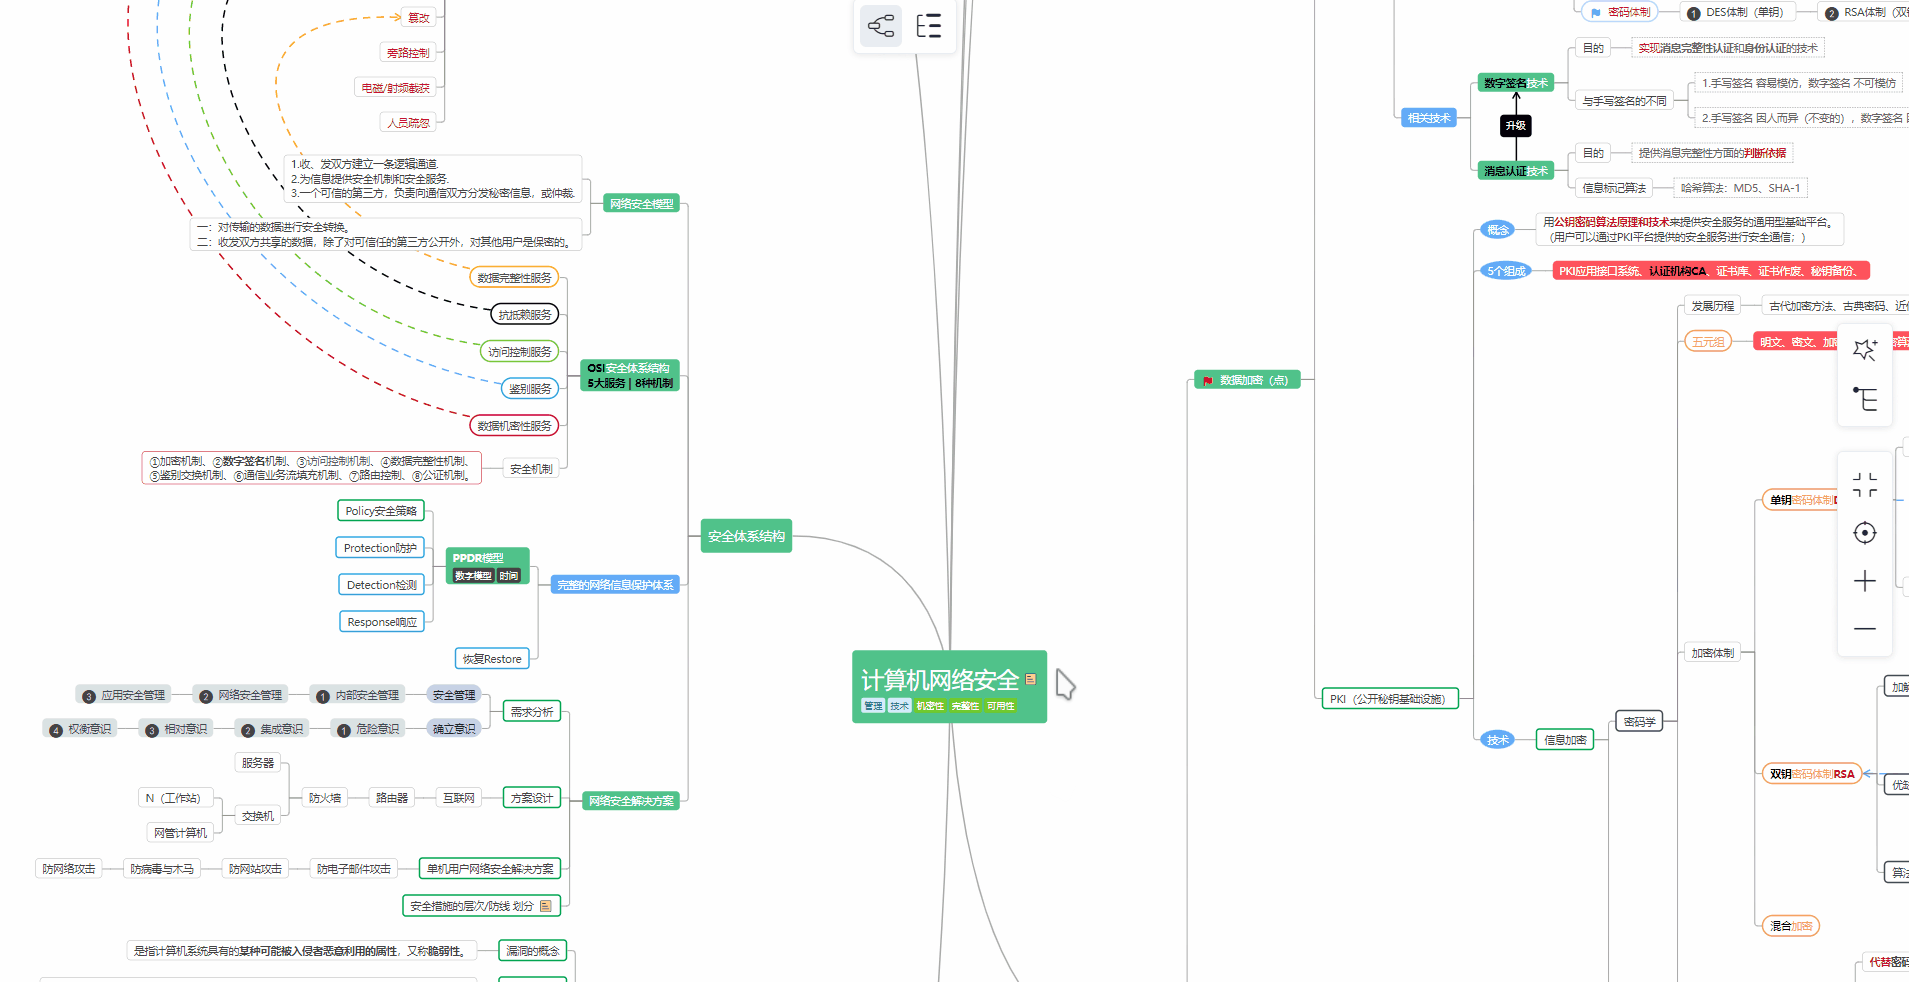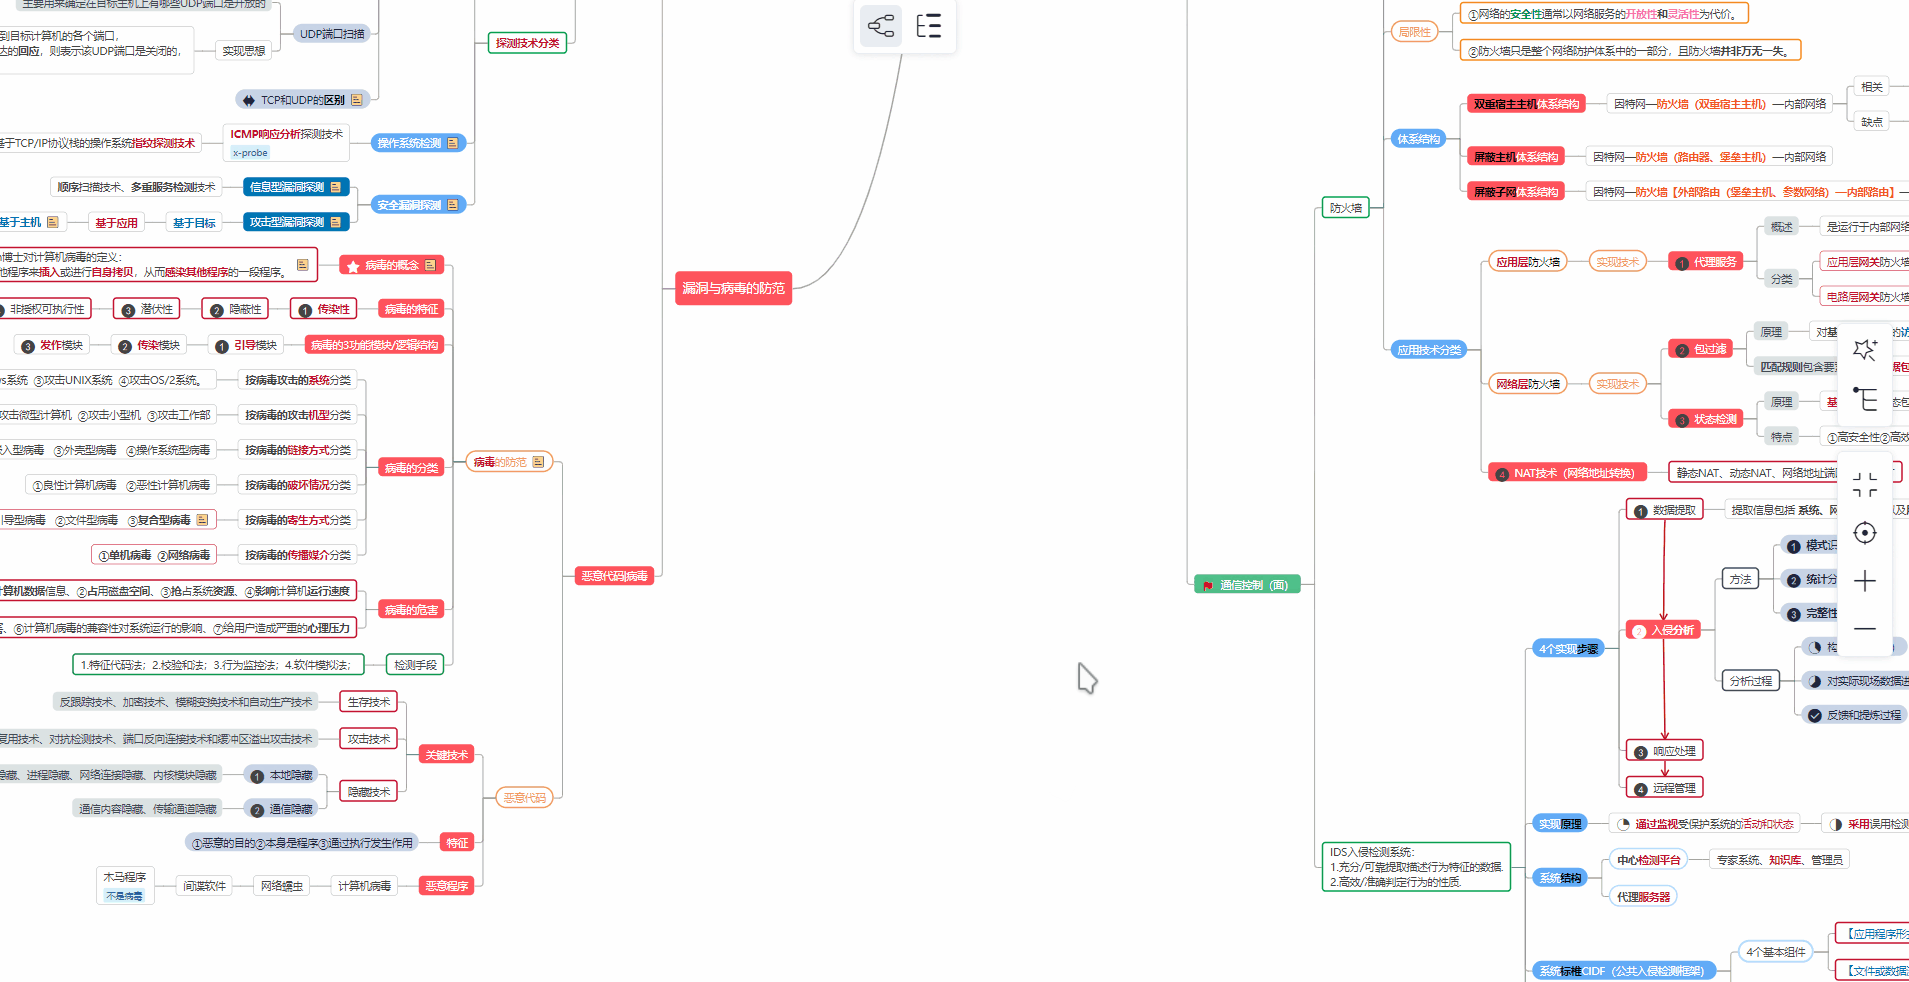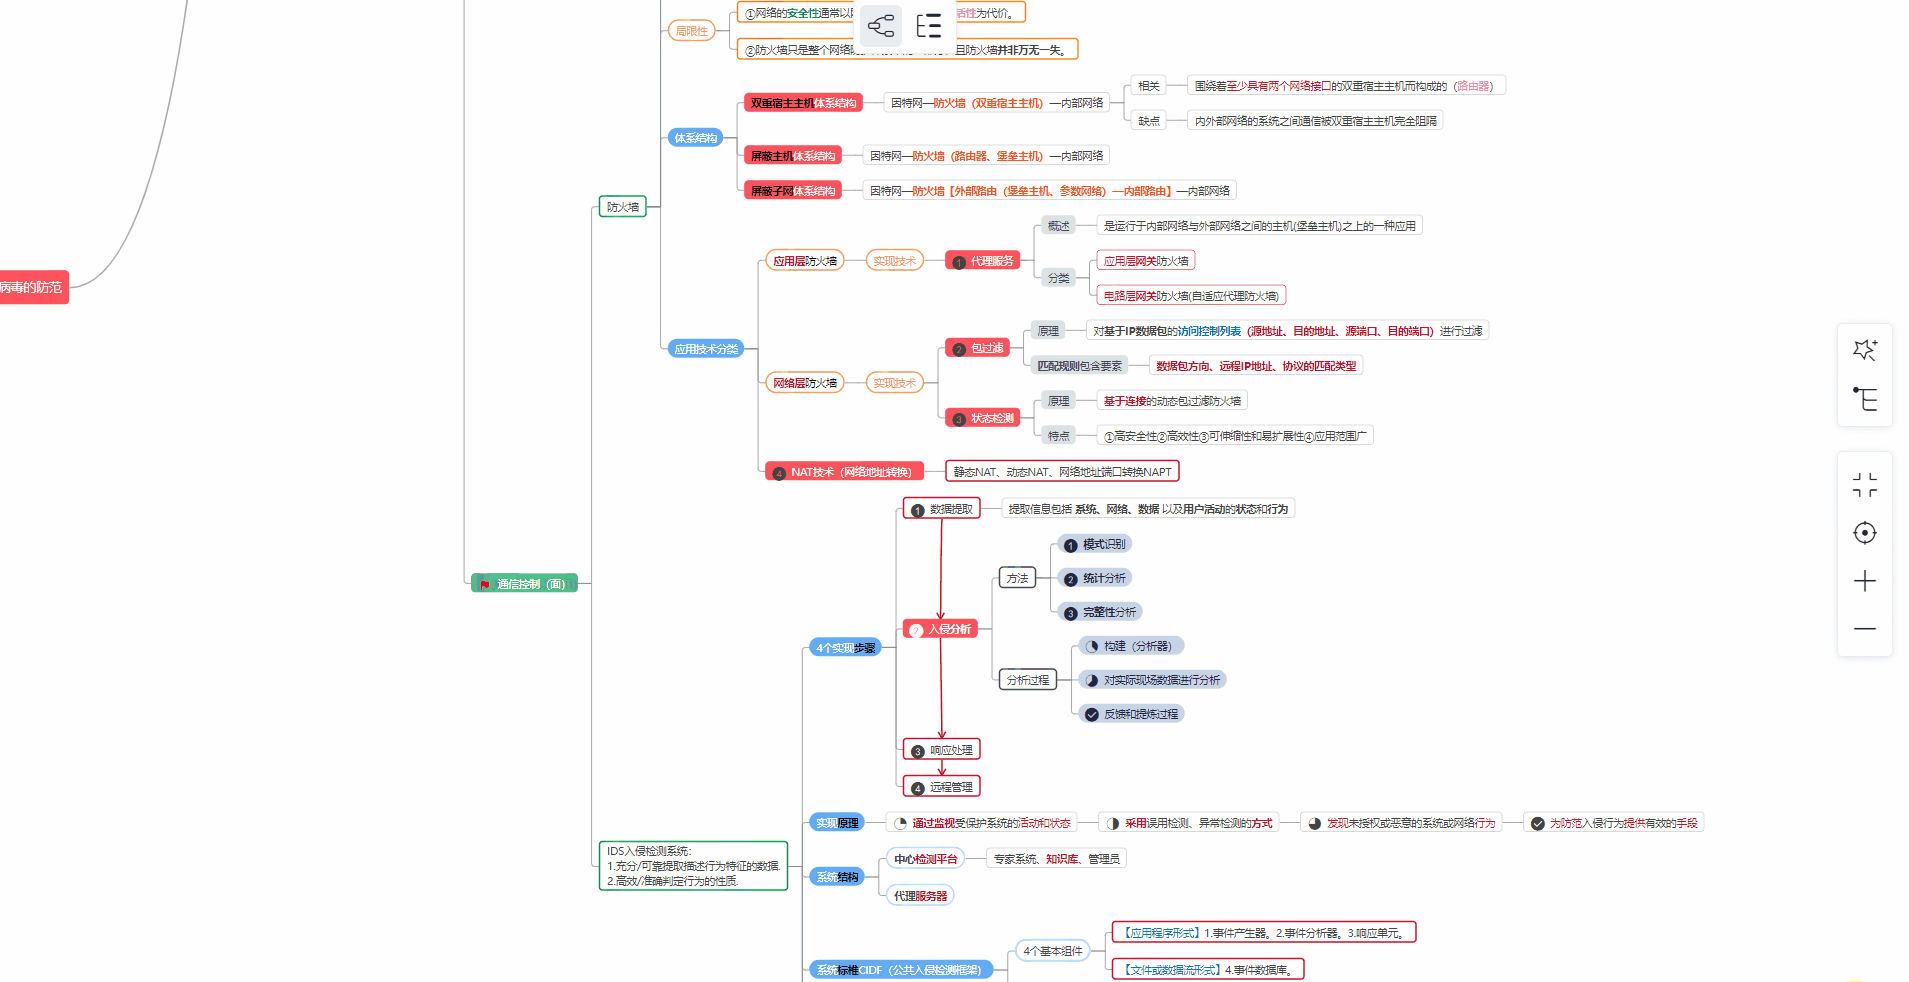
对于从来没有接触过网络安全的同学,我们帮你准备了详细的学习成长路线图。可以说是最科学最系统的学习路线,大家跟着这个大的方向学习准没问题。
② 路线对应学习视频
同时每个成长路线对应的板块都有配套的视频提供:
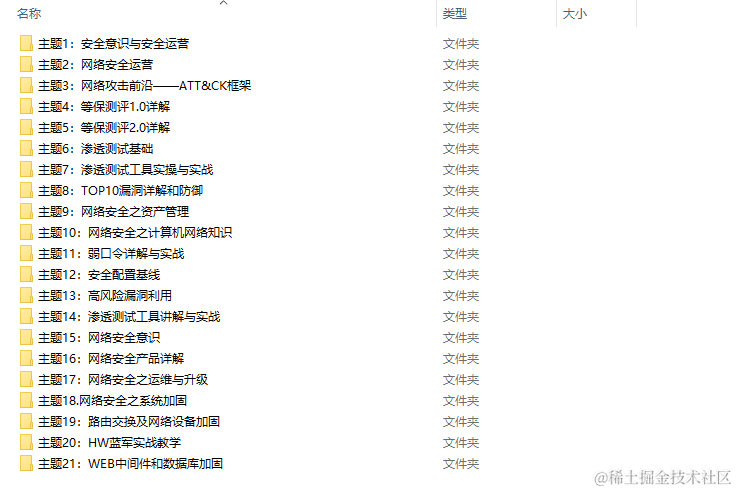
因篇幅有限,仅展示部分资料
2️⃣视频配套资料&国内外网安书籍、文档
① 文档和书籍资料
② 黑客技术

因篇幅有限,仅展示部分资料
3️⃣网络安全源码合集+工具包
4️⃣网络安全面试题
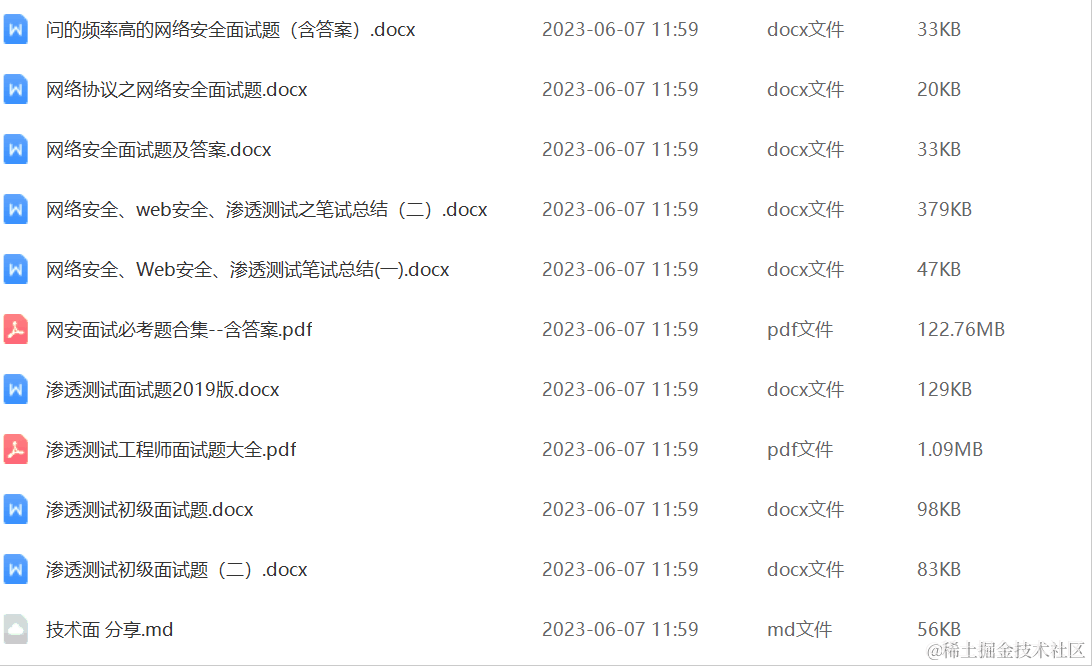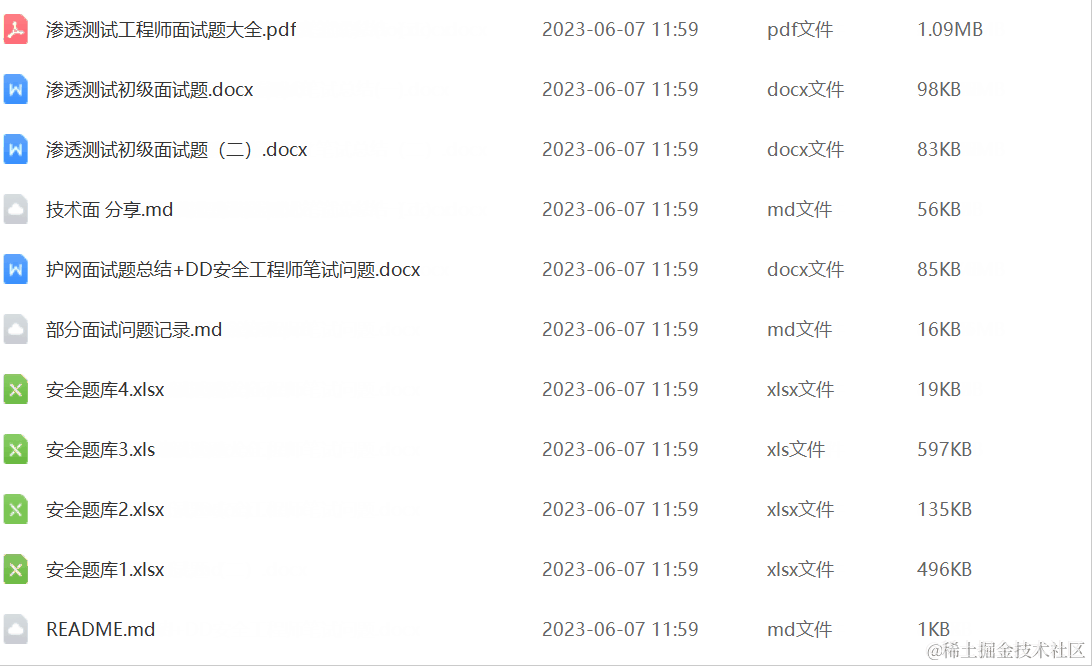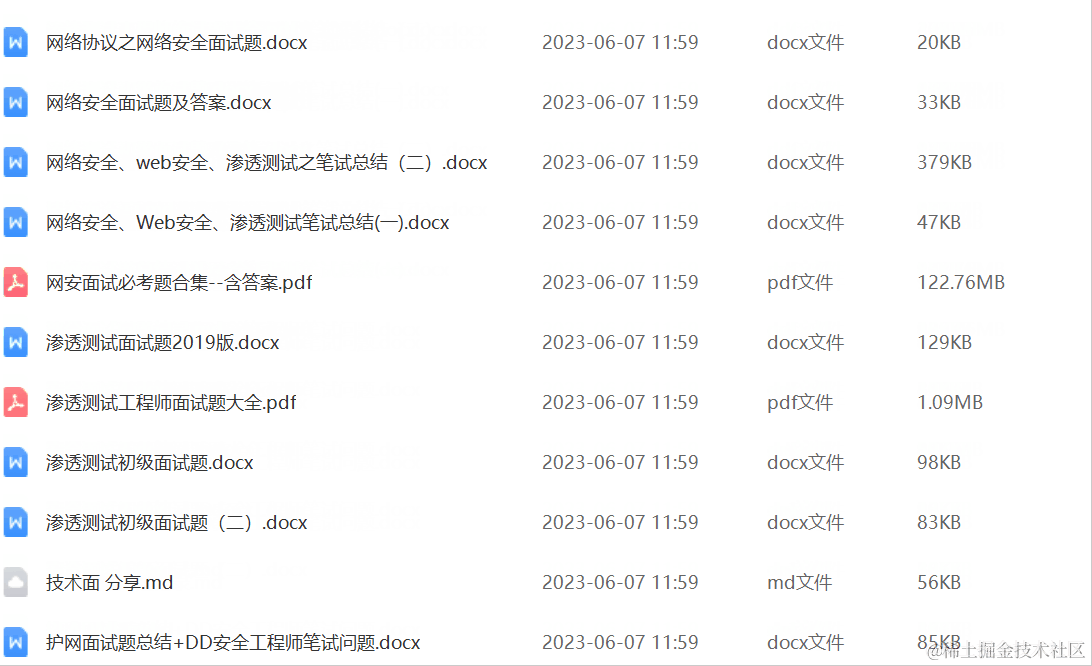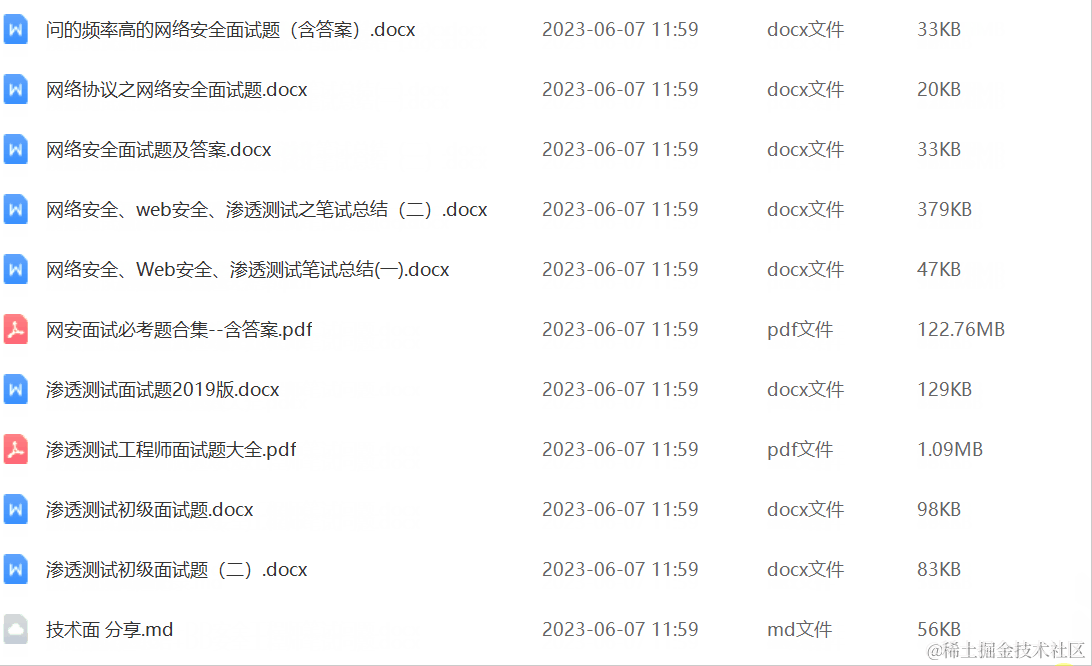
5️⃣汇总
所有资料 ⚡️ ,朋友们如果有需要全套 《网络安全入门+进阶学习资源包》,扫码获取~
写在最后
在结束之际,我想重申的是,学习并非如攀登险峻高峰,而是如滴水穿石般的持久累积。尤其当我们步入工作岗位之后,持之以恒的学习变得愈发不易,如同在茫茫大海中独自划舟,稍有松懈便可能被巨浪吞噬。然而,对于我们程序员而言,学习是生存之本,是我们在激烈市场竞争中立于不败之地的关键。一旦停止学习,我们便如同逆水行舟,不进则退,终将被时代的洪流所淘汰。因此,不断汲取新知识,不仅是对自己的提升,更是对自己的一份珍贵投资。让我们不断磨砺自己,与时代共同进步,书写属于我们的辉煌篇章。
需要完整版PDF学习资源私我
网上学习资料一大堆,但如果学到的知识不成体系,遇到问题时只是浅尝辄止,不再深入研究,那么很难做到真正的技术提升。
需要这份系统化的资料的朋友,可以添加V获取:vip204888 (备注网络安全)
一个人可以走的很快,但一群人才能走的更远!不论你是正从事IT行业的老鸟或是对IT行业感兴趣的新人,都欢迎加入我们的的圈子(技术交流、学习资源、职场吐槽、大厂内推、面试辅导),让我们一起学习成长!
需要完整版PDF学习资源私我
网上学习资料一大堆,但如果学到的知识不成体系,遇到问题时只是浅尝辄止,不再深入研究,那么很难做到真正的技术提升。
需要这份系统化的资料的朋友,可以添加V获取:vip204888 (备注网络安全)
[外链图片转存中…(img-6m557MPa-1713212190747)]
一个人可以走的很快,但一群人才能走的更远!不论你是正从事IT行业的老鸟或是对IT行业感兴趣的新人,都欢迎加入我们的的圈子(技术交流、学习资源、职场吐槽、大厂内推、面试辅导),让我们一起学习成长!
更多推荐


 29
 0
- 0


 已为社区贡献4条内容

所有评论(0)