
Goby 漏洞发布|Ivanti Connect Secure 和 Policy Secure keys-status 远程命令执行漏洞(CVE-2023-46805/CVE-2024-21887)
·
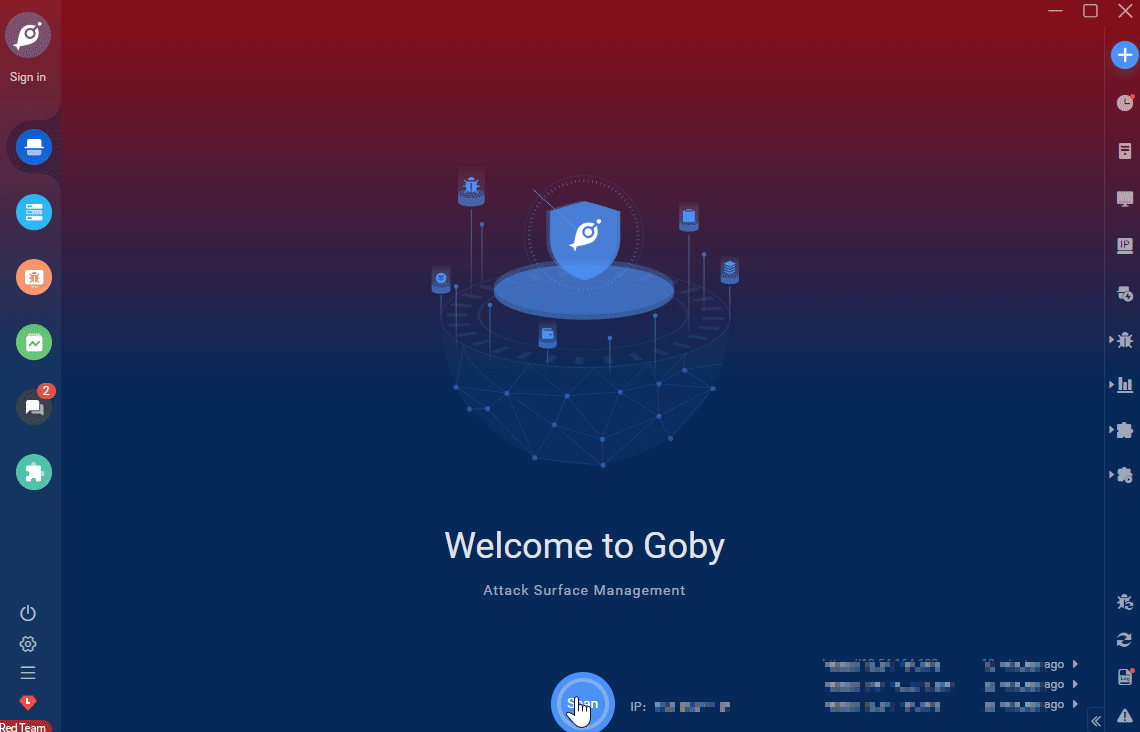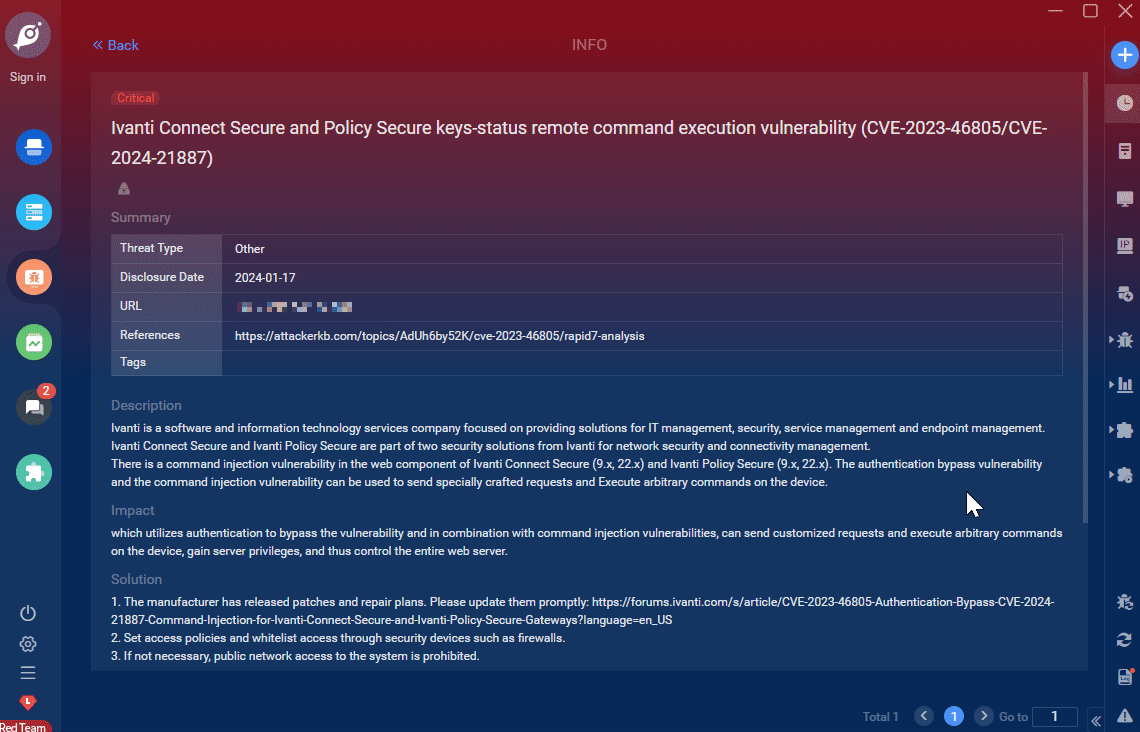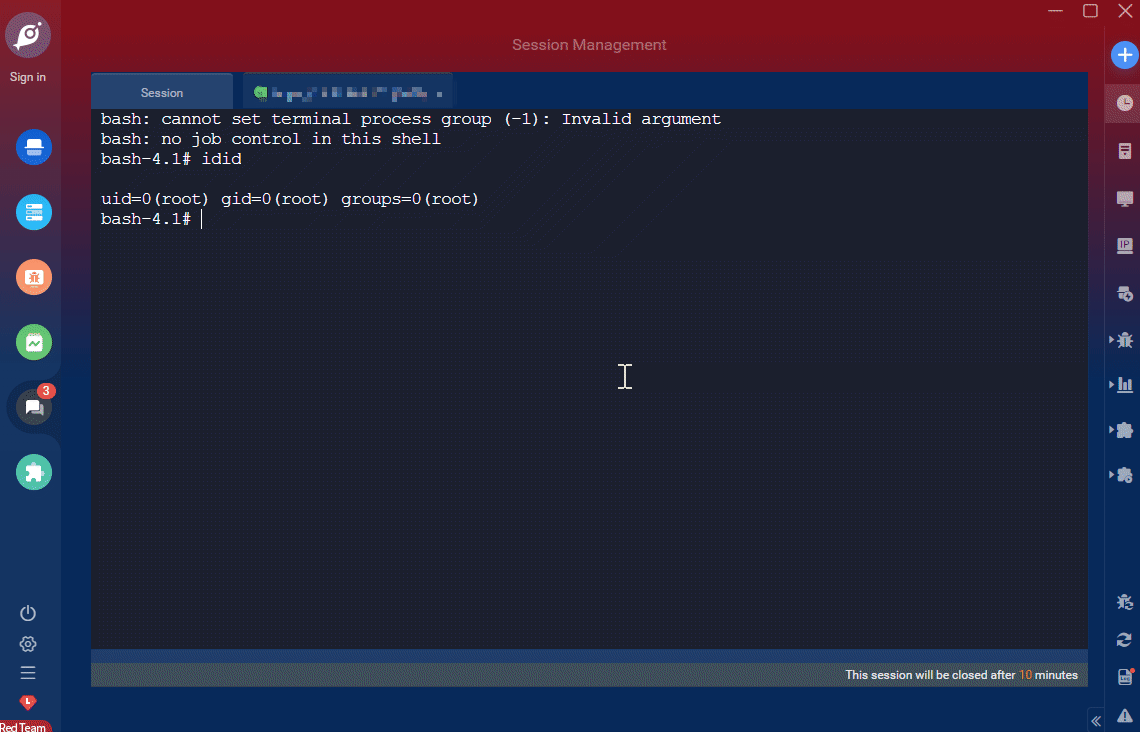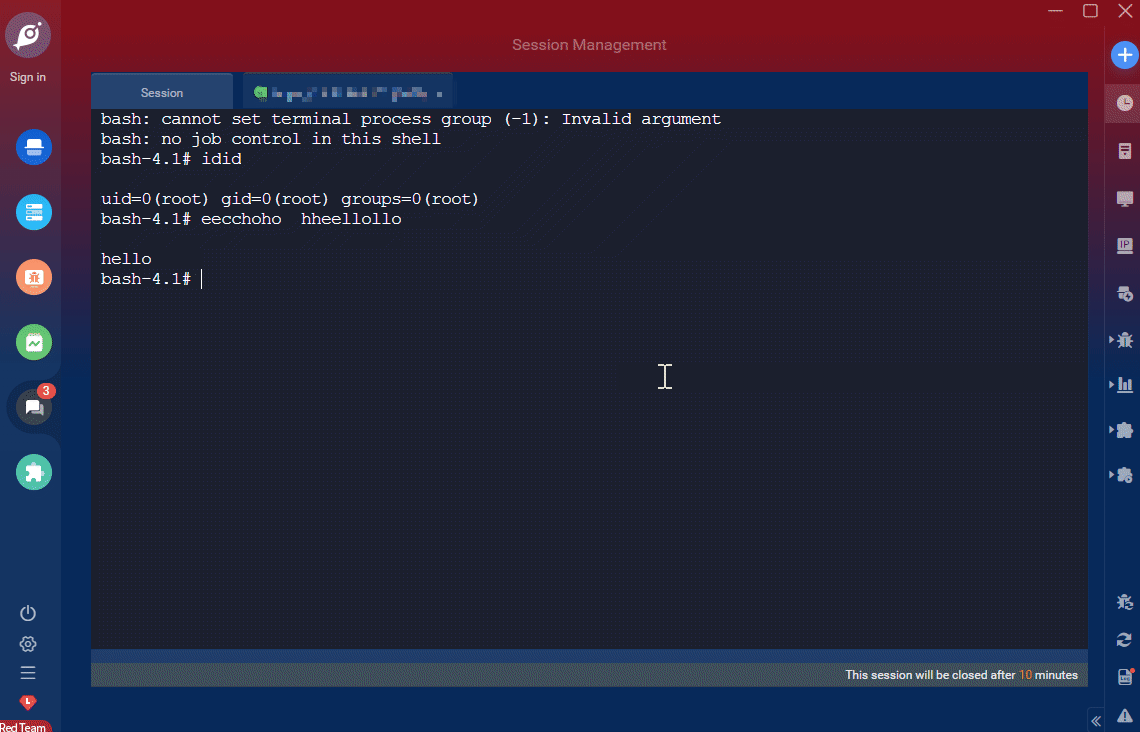
漏洞名称:Ivanti Connect Secure 和 Policy Secure keys-status 远程命令执行漏洞(CVE-2023-46805/CVE-2024-21887)
English Name:Ivanti Connect Secure and Policy Secure keys-status remote command execution vulnerability (CVE-2023-46805/CVE-2024-21887)
CVSS core: 9.1
影响资产数:154590
漏洞描述:
Ivanti 是一家软件和信息技术服务公司,专注于提供用于 IT 管理、安全、服务管理和终端管理等方面的解决方案。Ivanti Connect Secure 和 Ivanti Policy Secure 是 Ivanti 公司提供的两个安全性解决方案的组成部分,主要用于网络安全和连接性管理。Ivanti Connect Secure(9.x、22.x)和 Ivanti Policy Secure(9.x、22.x)的 Web 组件中存在一个命令注入漏洞,利用身份验证绕过漏洞配合命令注入漏洞能够发送特制请求并在设备上执行任意命令。
FOFA查询语句(点击直接查看结果):
此漏洞已可在Goby漏扫/红队版进行扫描验证
下载Goby:Goby社区版下载
查看Goby更多漏洞:Goby历史漏洞合集
关注Goby公众号获取最新动态:Gobysec
更多推荐
 6
 0
- 0


 已为社区贡献6条内容

所有评论(0)