
渗透测试-浏览器插件-Hackbar的安装与使用教程(该插件需要收费)
·
Hackbar是一个浏览器中的一个插件,它的功能类似于地址栏,但是它里面的数据不受服务器的相应触发的重定向等其它变化的影响。
2.安装hackbar
我们以Firefox浏览器为例。
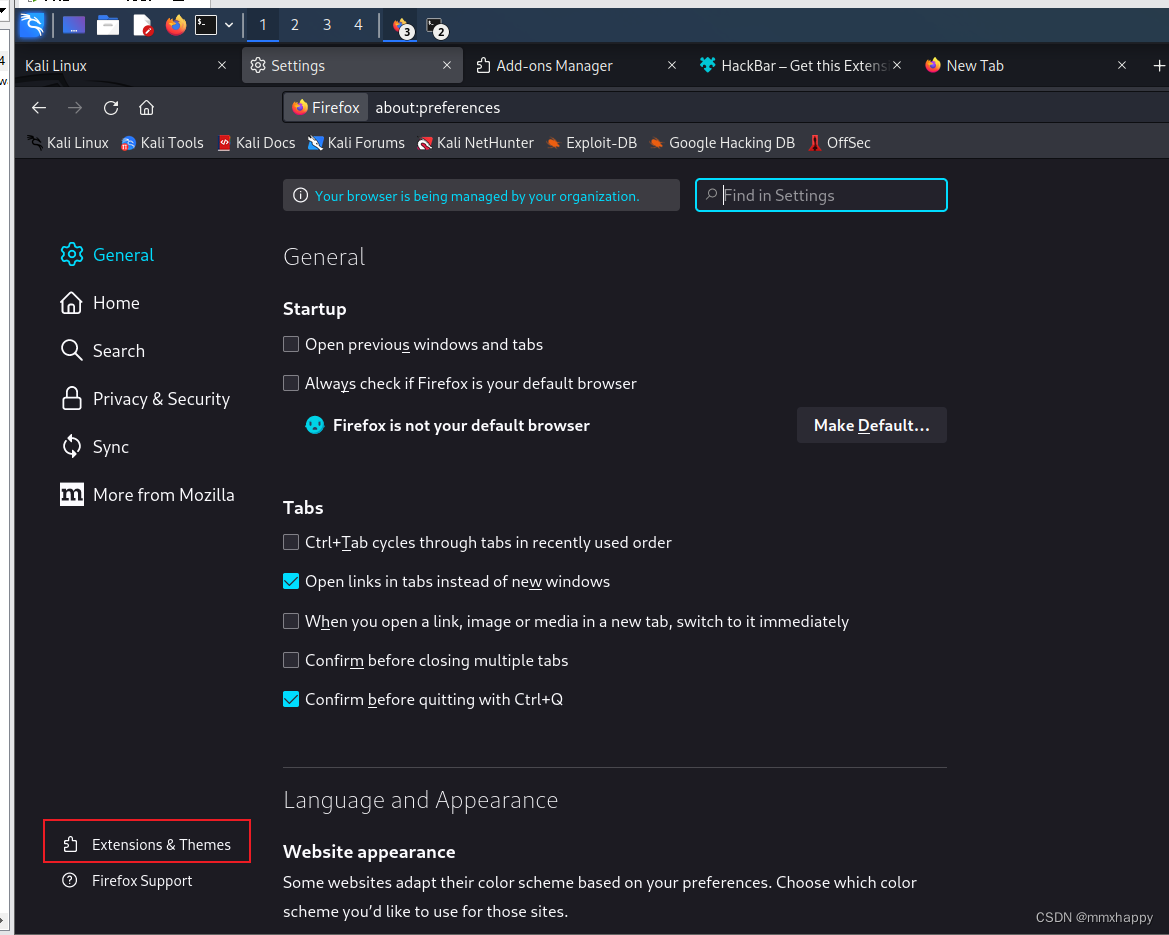
1.点击浏览器的扩展和主题
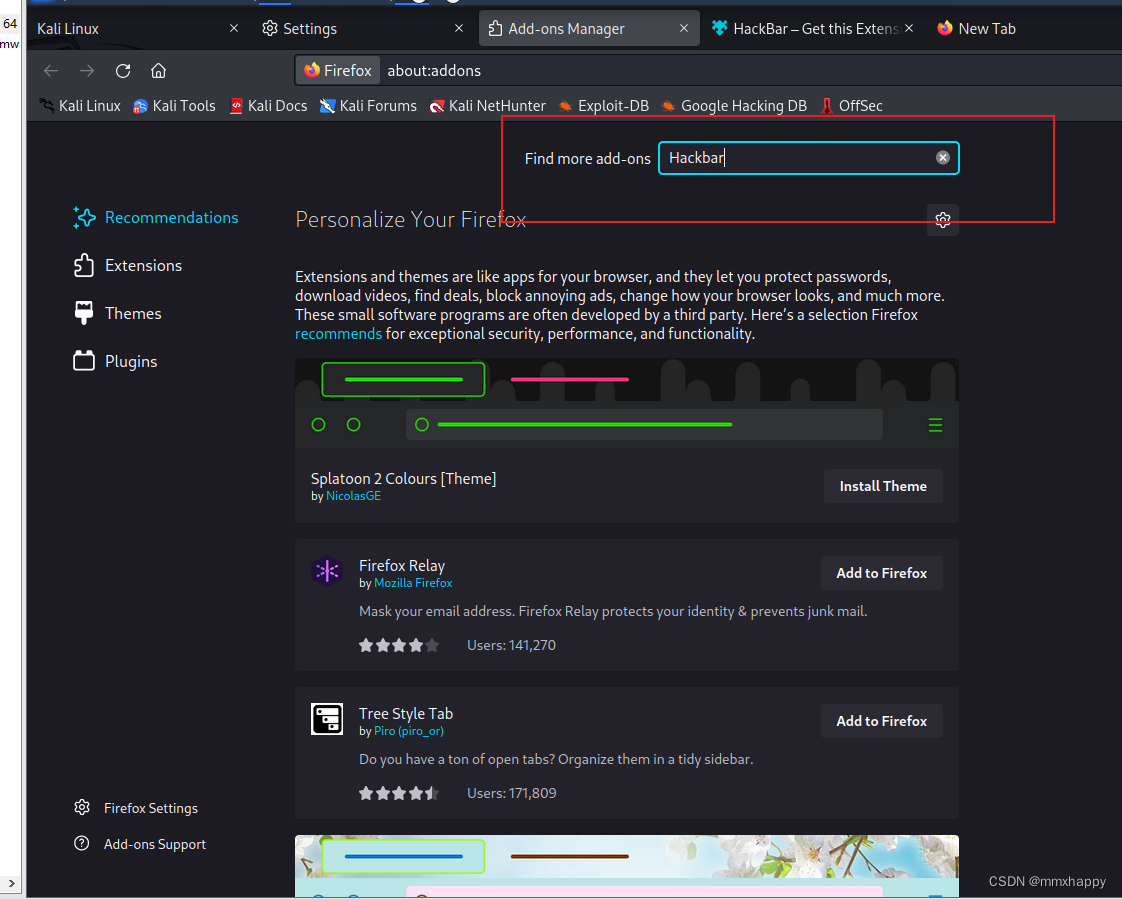
2.点击搜索hackbar,然后点击安装。
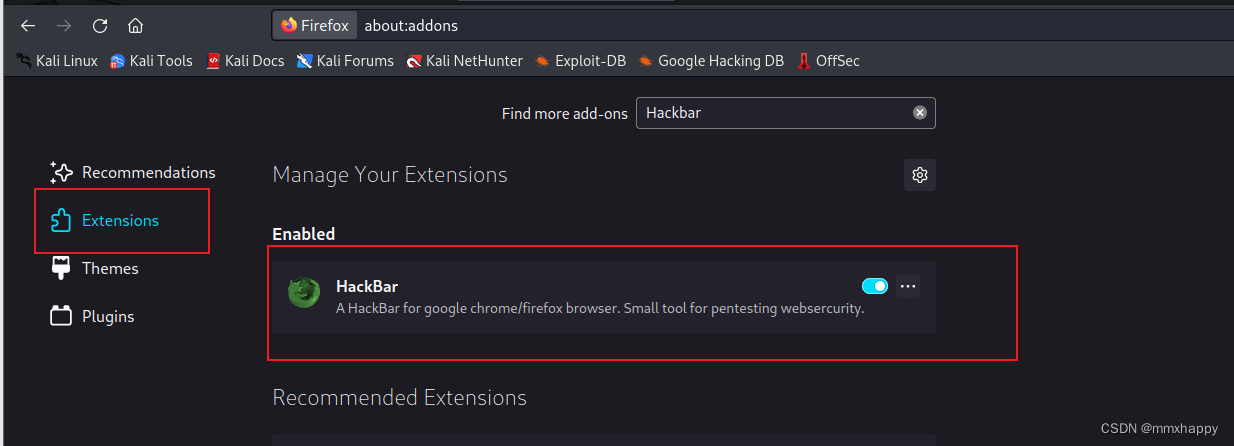
3.安装完成后,在我的扩展里面启动HackBar
4.打开一个网页,按F12键,可以看到下面有一个hackbar选项,点击即可。
3.hackbar的使用
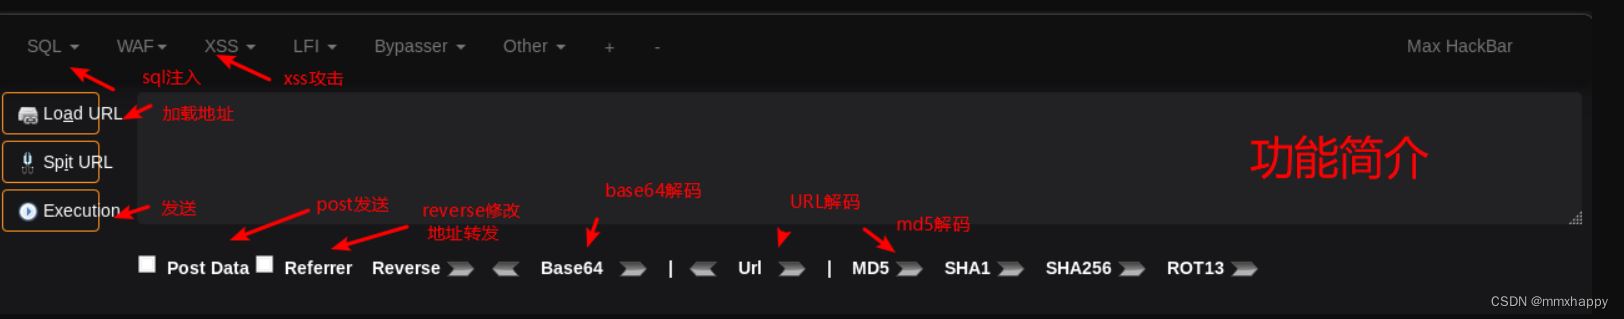
SQL:提供三种数据库的sql查询语句,以及一些方便联合查询的语句
XSS:提供xss攻击语句
string.fromcharcode():将根据UNICODE 值来输出xss语句
html charactor : 将XSS语句转化为HTML字符实体(以&开头)
alert(xss) statement : 构建一条xss测试语句,弹出一个框内容为xss,相当于alert(‘xss’);
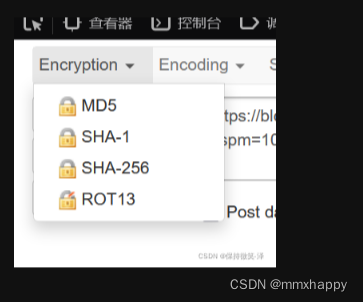
Encryption:对所选字符进行加密,提供了MD5,SHA-1,SHA-256,ROT13等加密方式
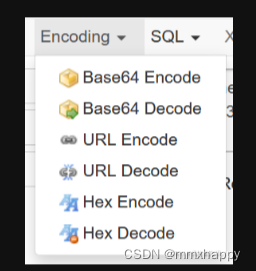
Encoding:对所选字符进行编码解码,提供了Base64 Encode,Base64 Decode,URLencode,URLdecode,
HEX encoding, HEX decoding等方式
Other:
addslashes:在每个双引号前加反斜杠
stripslashes:除去所选字符中的反斜杠
strip space:除去所选字符中的空格
reverse:将所选字符倒序排列
usefull strings:提供了一些特殊的数值如圆周率PI,斐波那契数列等,其中buffer overflow 可以输入一定长度的字符造成缓存溢出攻击
Load URL:
复制地址栏中的地址
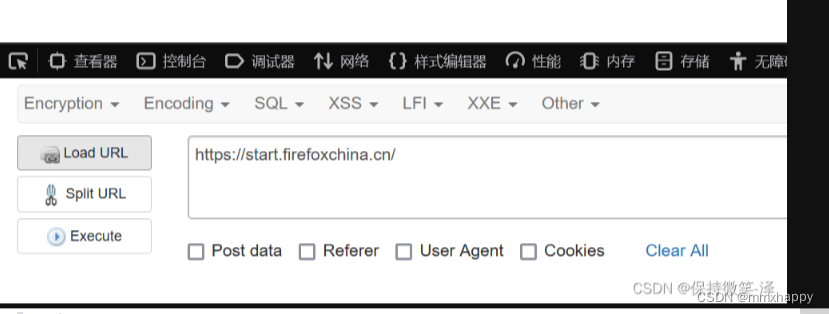
Split URL:
剪切地址
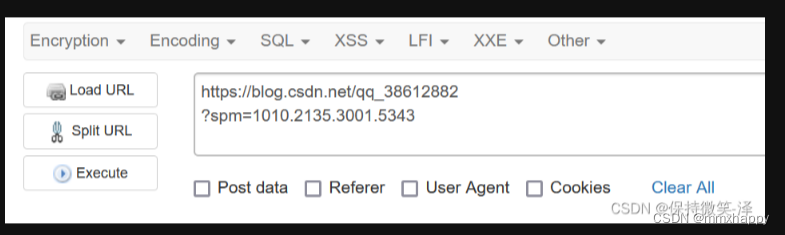
Execute:
执行HackBar中的网址
Encyption:
四种加密方式
Encoding:
三种编码方式
SQL:
提供一些方便查询的语句。
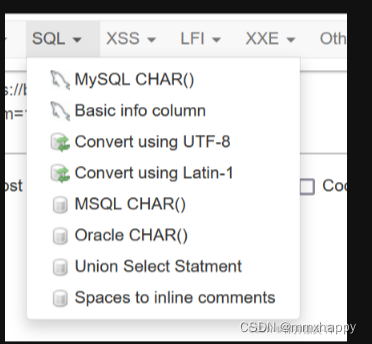
eg:字段数是10的时候,我们需要手动打出and 1=2 union select 1,2,3,4,5,6,7,8,9,10, 这样做会很麻烦。我们通过hackbar的sql选项里面的union select statement在其中输入字段数,hackbar会自动的帮助我们输入那一大串文字。
xss:
提供一些XSS攻击语句。
Post data:
以post的方式提交数据
更多推荐



 14
 0
- 0


 已为社区贡献2条内容

所有评论(0)