
网络安全B模块(笔记详解)- 内存取证
·
1.从内存文件中获取用户admin的密码并破解,将该密码作为flag值提交(密码长度为6个字符);
2.获取内存文件中系统的IP地址,将IP地址作为flag值提交;
3.获取内存文件中系统的主机名,将主机名作为flag值提交;
4.内存文件的系统中存在挖矿进程,将矿池的IP地址作为flag值提交;
5.内存文件的系统中恶意进程在系统中注册了服务,请将服务名称作为flag值提交。
内存取证
1.从内存文件中获取用户admin的密码并破解,将该密码作为flag值提交(密码长度为6个字符);
用ms17-010打进去对方主机
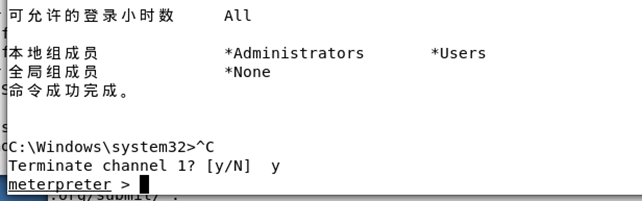
创建账号密码把administrator的桌面内存内容添加到c盘根目录
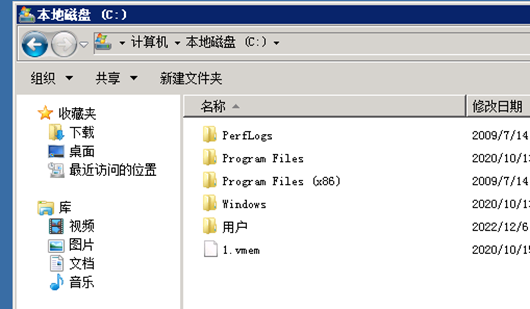
把这个下载到kill里面
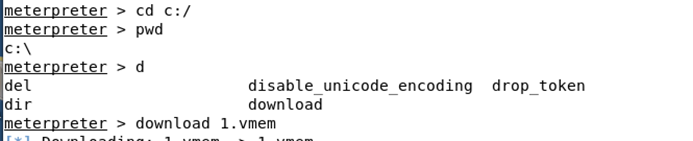
输出系统信息
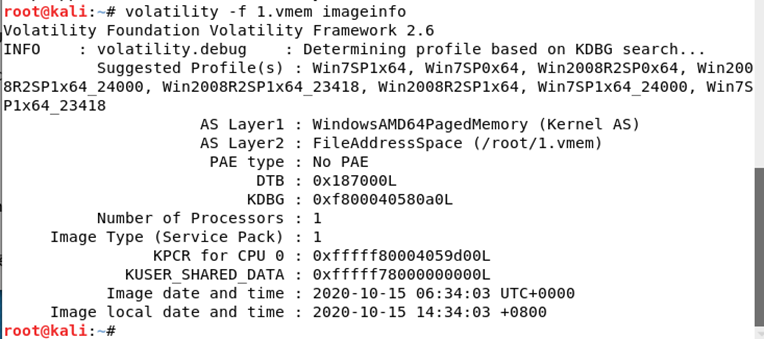
获取密码
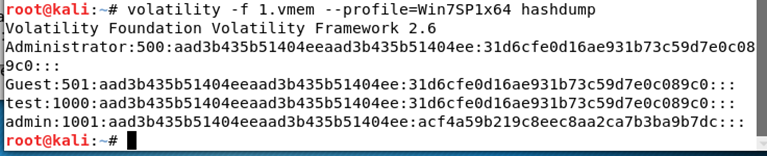
创建txt把他复制进去

破解密码
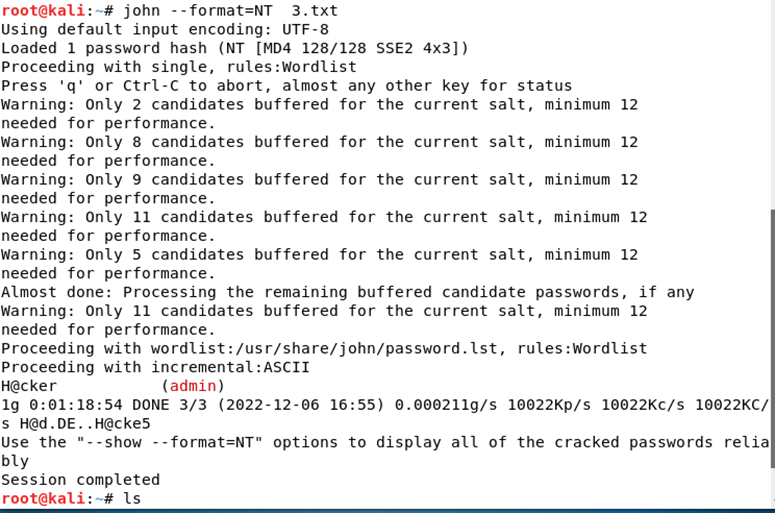
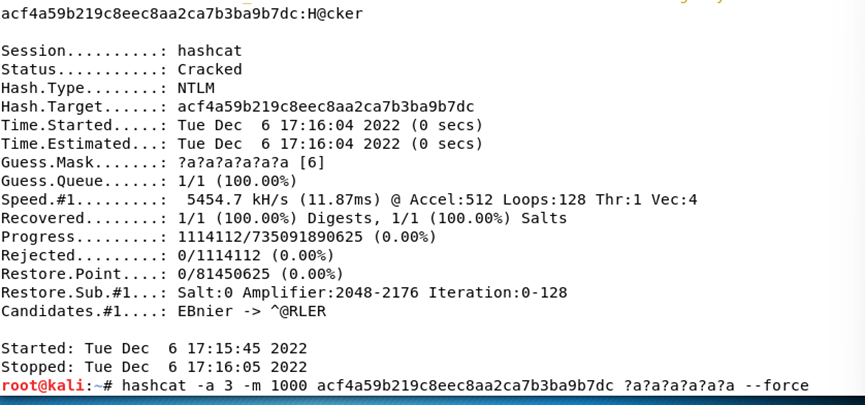
Flag:H@cker
2.获取内存文件中系统的IP地址,将IP地址作为flag值提交;
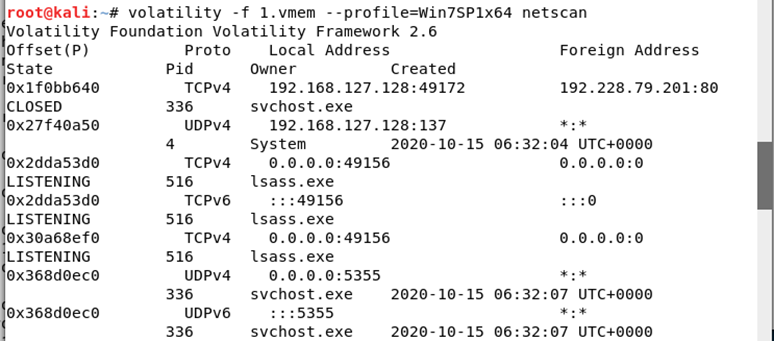
Flag:192.168.127.128
3.获取内存文件中系统的主机名,将主机名作为flag值提交;
查看内容
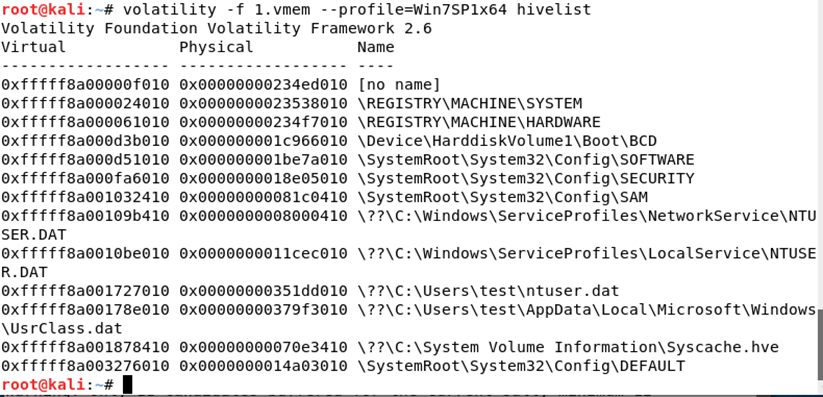
寻找计算机名称 把内容保存下来

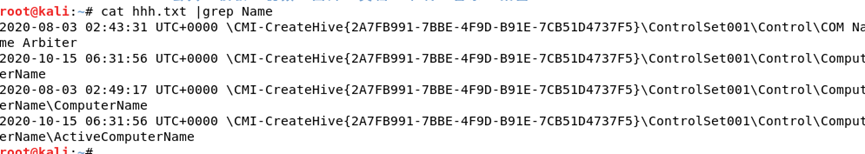
Flag:TEST-PC
4.内存文件的系统中存在挖矿进程,将矿池的IP地址作为flag值提交;


Flag:94.130.165.85
5.内存文件的系统中恶意进程在系统中注册了服务,请将服务名称作为flag值提交。
进程号为2368 将进程导出来
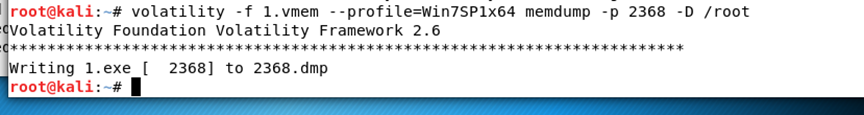
上传到对方机子
使用winhex来寻找服务
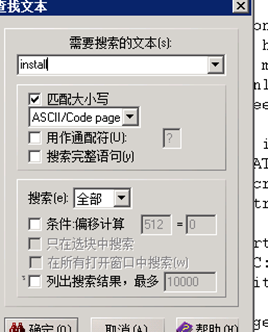
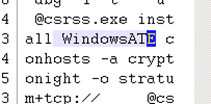
Flag:WindowsATE
更多推荐
 15
 0
- 0


 已为社区贡献2条内容

所有评论(0)