
wireshark抓ssh,telnet,dns等教程
·
实验环境
WIN10+wireshark
三次握手
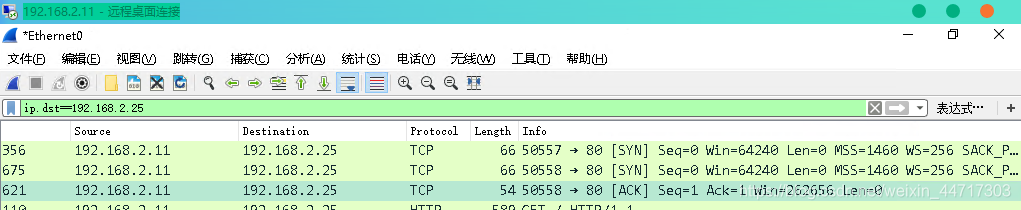
随便打开一个网站打开wireshark抓包就行
条件为
ip.dst== 网址对应的ip地址
四次挥手

因为最后一次握手和倒数第二次握手整合信息一起发送了所以抓不到
DNS/UDP
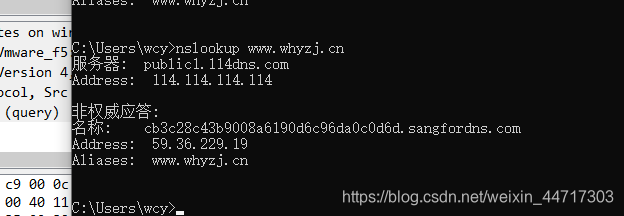
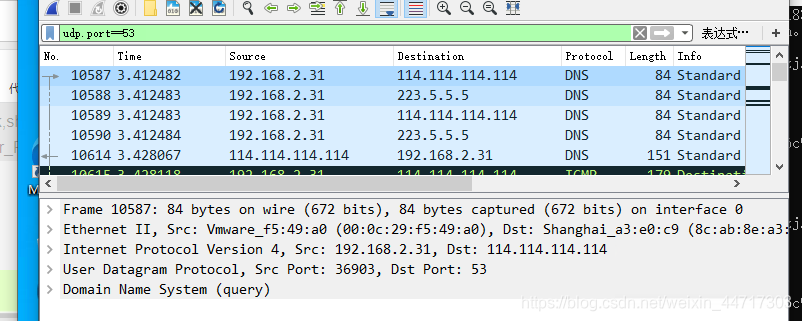
使用nslookup命令即可然后去抓包抓的是udp和dns的包
nslookup 网址
udp.port ==53 (53DNS端口)
SSH
首先我们我们通过ssh连接客户端
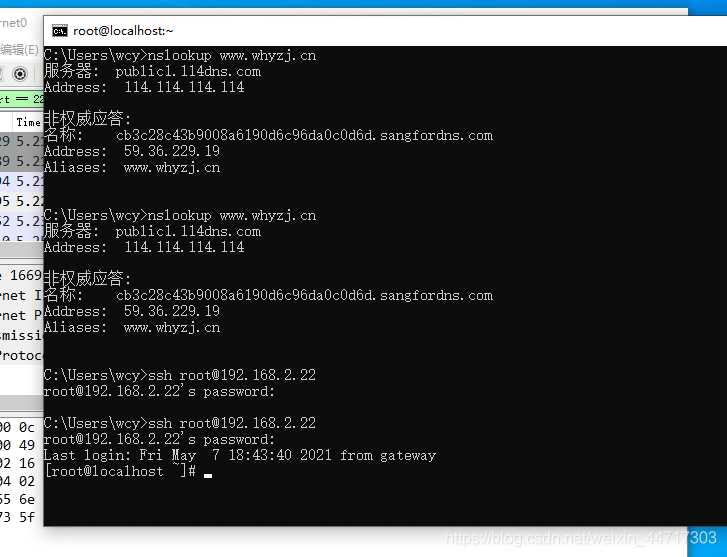
这个是ssh的封包
过滤条件为
tcp.port==22
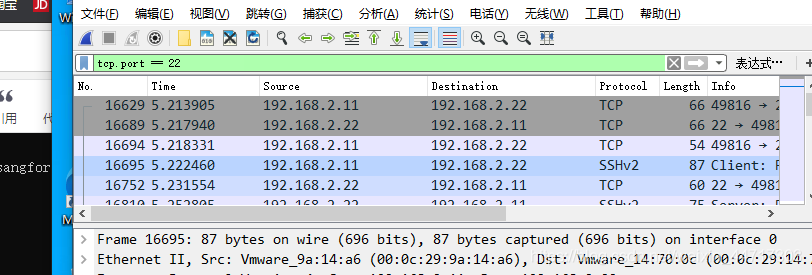
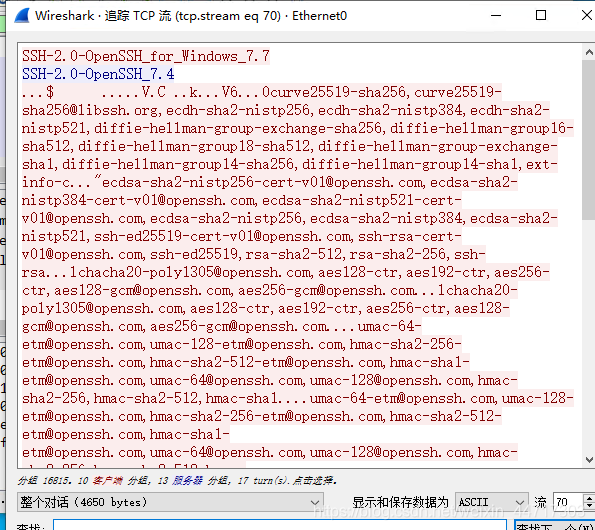
我们可以看到报文是加密过的
Telnet
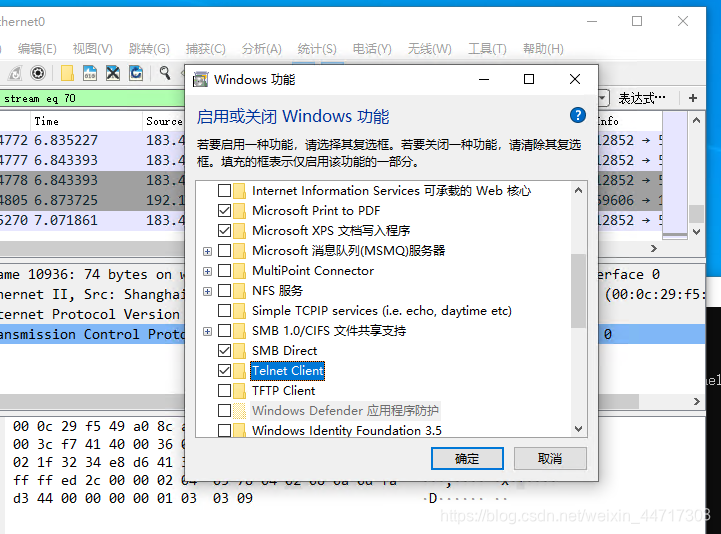
首先我们要保证电脑启用了telnet
输入过滤条件
tcp.port==23
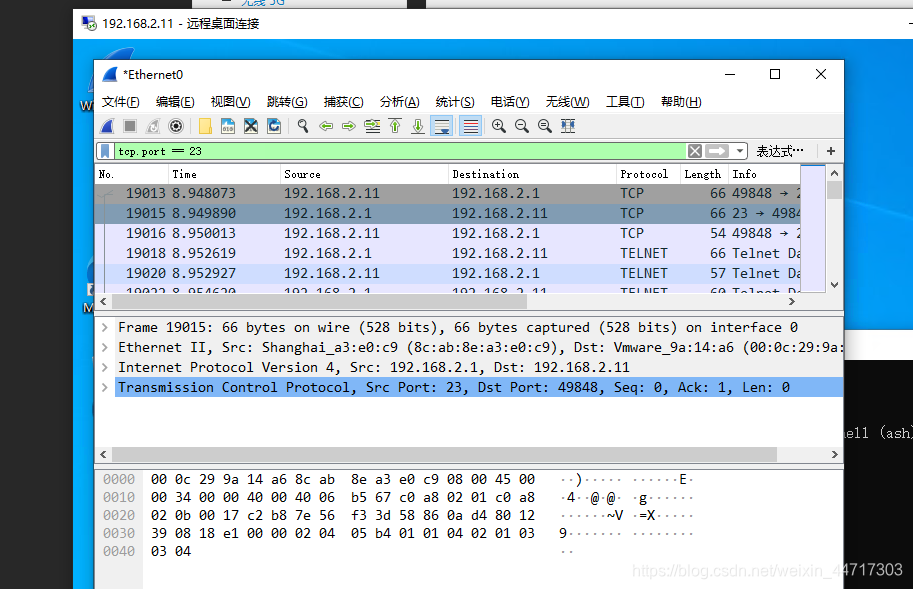
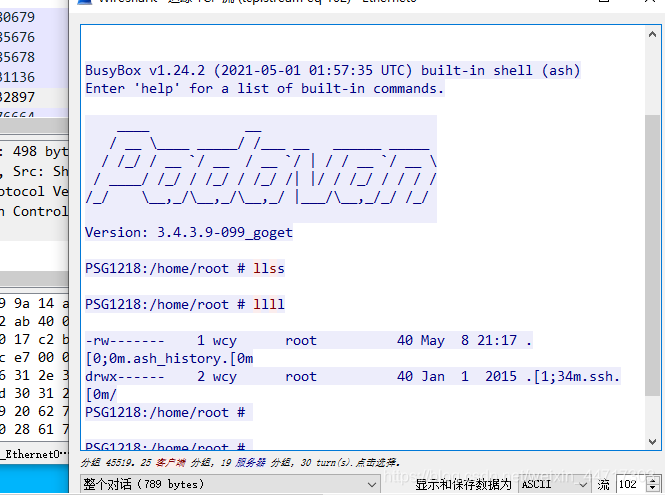
我们可以看到telnet是明文传输的
ftp
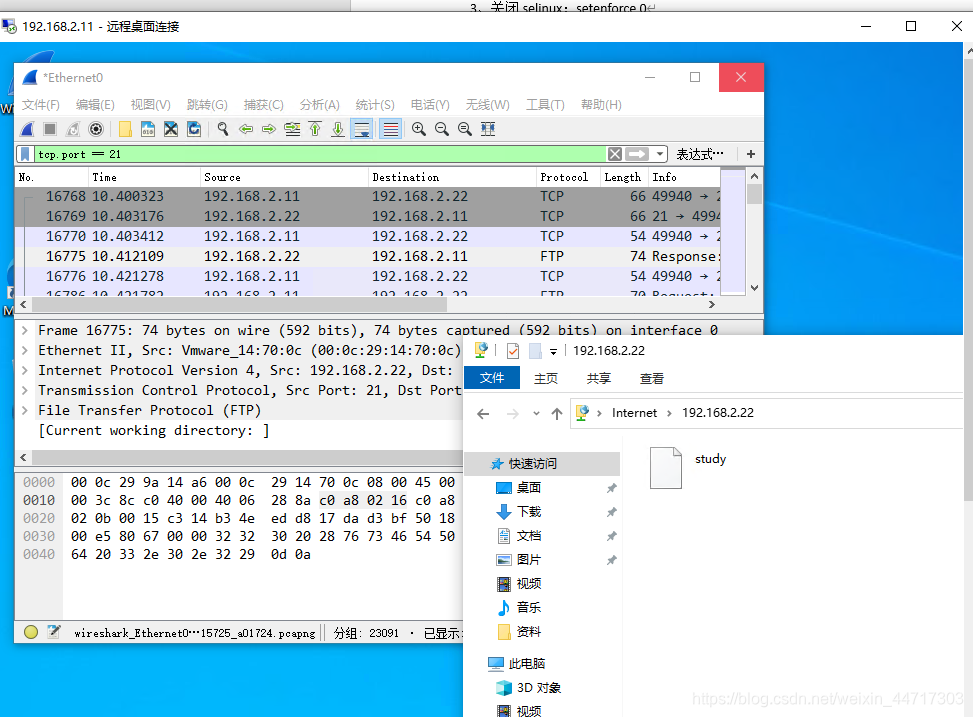
tcp.port==21
更多推荐



 2
 0
- 0


 已为社区贡献1条内容

所有评论(0)